from 酷壳 - CoolShell.cn https://coolshell.cn/articles/22398.html
Sunday, 12 February 2023
我看ChatGPT: 为啥谷歌掉了千亿美金
from 酷壳 - CoolShell.cn https://coolshell.cn/articles/22398.html
Tuesday, 8 June 2021
全球大量网站宕机已恢复,祸根:云服务设置故障
Friday, 9 April 2021
别沦为“中共第五纵队合谋” 专家警告美国社媒巨头
from 博谈网 https://botanwang.com/articles/202104/%E5%88%AB%E6%B2%A6%E4%B8%BA%E2%80%9C%E4%B8%AD%E5%85%B1%E7%AC%AC%E4%BA%94%E7%BA%B5%E9%98%9F%E5%90%88%E8%B0%8B%E2%80%9D%7C%E4%B8%93%E5%AE%B6%E8%AD%A6%E5%91%8A%E7%BE%8E%E5%9B%BD%E7%A4%BE%E5%AA%92%E5%B7%A8%E5%A4%B4.html
Thursday, 18 March 2021
【编程随想】计算机网络通讯的【系统性】扫盲——从“基本概念”到“OSI 模型”
【编程随想】计算机网络通讯的【系统性】扫盲——从“基本概念”到“OSI 模型” | |
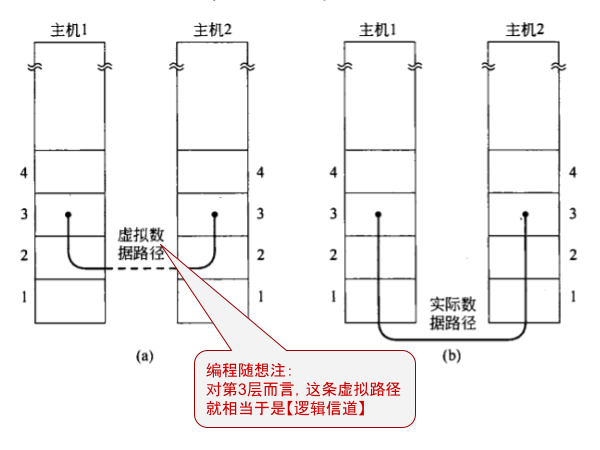
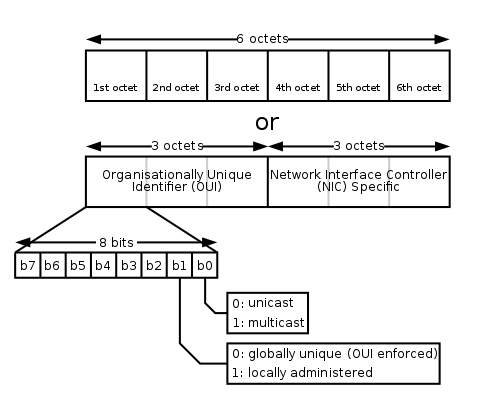
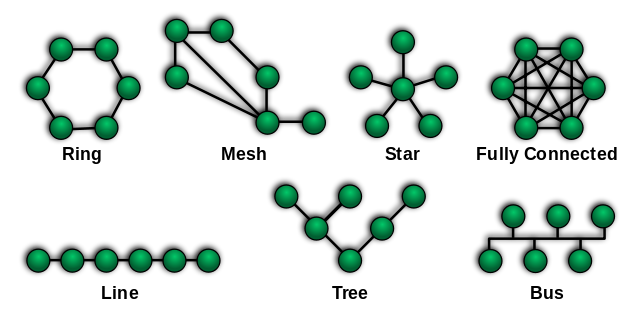
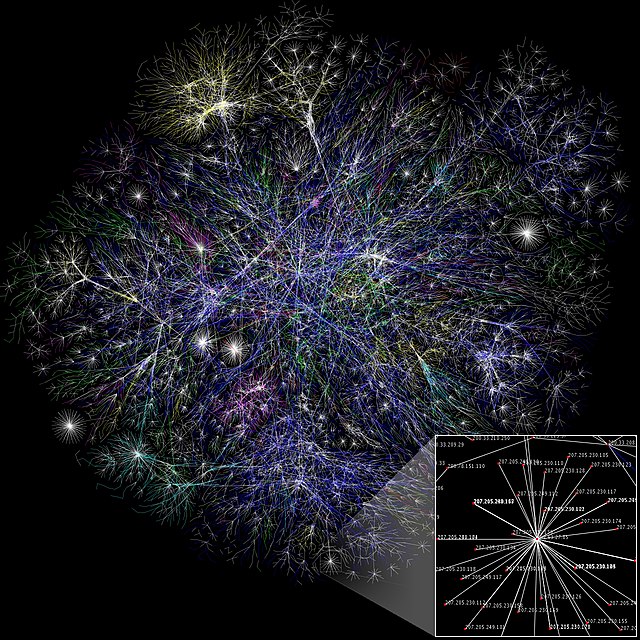
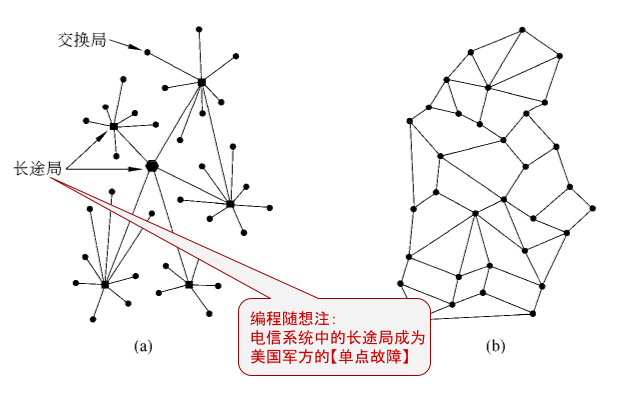
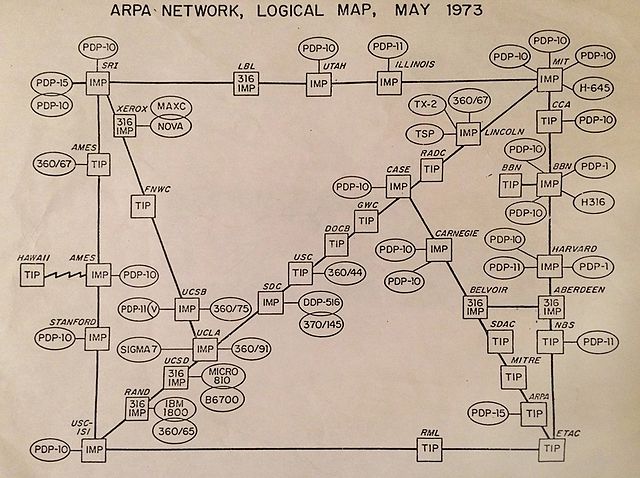
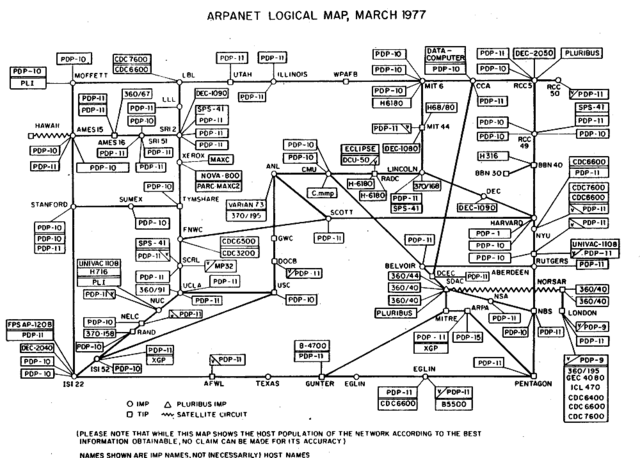
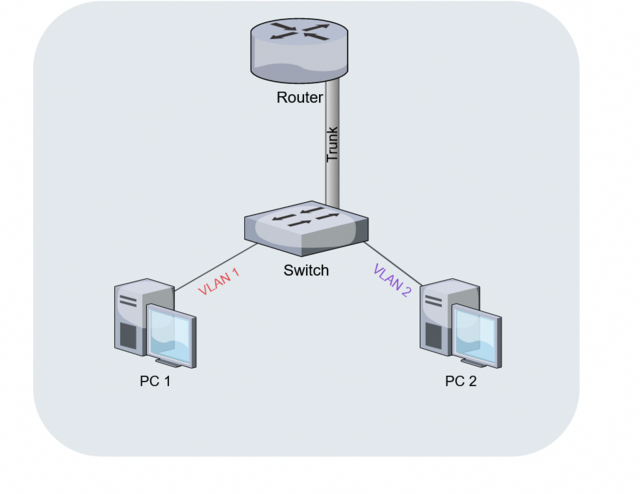
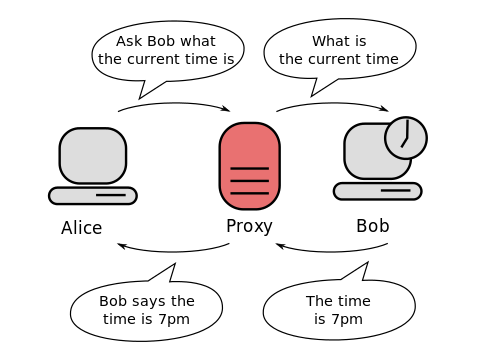
| 计算机网络通讯的【系统性】扫盲——从“基本概念”到“OSI 模型” Posted: 18 Mar 2021 08:13 AM PDT 近期老是在写政治博文,又有两个月左右没写技术博文了。某些技术型的读者,背地里肯定骂俺太懒。今天搞了一篇内容特别长,信息量特别多的。喜欢看技术博文的读者,可以慢慢消化。 ★本文的目标读者今天这篇的标题是"扫盲",也就是说:即使那些完全不懂 IT 领域,也不懂通讯领域的读者,依然能看懂(至少能看懂一部分)。为了做到这点,俺会尽量使用通俗的比喻,并适当加一些示意图。 另外,就算你已经比较了解网络通讯领域,本文中提到的某些部分,也可能是你所不知道的。也就是说:懂行的同学,看看此文,也会有帮助。 本文的标题特地强调了【系统性】——俺希望这篇教程能帮助读者对"计算机网络"这个领域进行系统性学习(何为"系统性学习"?请看这篇教程) 为了做到【系统性】这个目的,这篇教程很长。俺开博12年,这篇的长度估计能排到前5名。建议大伙儿慢慢看,不要着急。 ★基本概念为了足够通俗,俺先要介绍一些基本概念。 ◇信道(channel)这是通讯领域非常基本的概念,肯定要先聊聊它。 通俗地说,信道就是"传送信息的通道"。 ◇信道的类型首先,信道可以从广义上分为"物理信道 & 逻辑信道"。 顾名思义,"物理信道"就是直接使用某种【物理介质】来传送信息;至于"逻辑信道"——是基于"物理信道"之上抽象出来的玩意儿(待会儿讲到"协议栈"的时候再聊)。 ◇信道的带宽"带宽"指的是:某个信道在单位时间内最大能传输多少比特的信息。 请注意: 电气领域 & 计算机领域都有"带宽"这个概念,但两者的定义不太一样。电气领域所说的"带宽"指的是"模拟带宽",单位是"赫兹/Hz";计算机领域所说的"带宽"指"数字带宽",单位是"比特率"或"字节率"。 后续章节提到"带宽",都是指计算机领域的术语。 ◇带宽的单位——容易把外行绕晕"比特率"或"字节率"很容易搞混淆。用英文表示的话——大写字母 B 表示【字节】;小写字母 b 表示【比特】。由于带宽的数字通常很大,要引入"K、M、G"之类的字母表示数量级,于是又引出一个很扯蛋的差异——"10进制"与"2进制"的差异。 【10进制】的 K 表示 1000;M 表示 1000x1000(1百万)【2进制】的 K 表示 1024(2的10次方);M 表示 1024x1024(2的20次方)为了避免扯皮,后来国际上约定了一个规矩:对【2进制】的数量级要加一个小写字母 i。比如说:Ki 表示 1024;Mi 表示 1024x1024 ... 以此类推举例: 1Kbps 表示"1000比特每秒" 1KiBps 表示"1024字节每秒" ◇信道的工作模式:单工 VS 半双工 VS 全双工再来说说信道的工作模式。大致可以分为如下三种。为了让大伙儿比较好理解,俺对每一种都举相应的例子。 单工(simplex) 比如"电台广播"就是典型的【单工】。"电台"可以发信号给"收音机",但"收音机"【不能】发信号给"电台"。 半双工(half-duplex) 比如"单条铁路轨道",就是典型的【半双工】。火车在单条铁轨上,可以有两种运行方向;但对于同一个瞬间,只能选其中一个方向(否则就撞车了)。 全双工(full-duplex) 比如"光纤"就是典型的【全双工】。在同一根光导纤维中,可以有多个光束【同时相向】传播,互相不会干扰对方。 ◇端点为了叙述方便,俺把参与通讯的对象称作"通讯端点",简称"端点"。 这里的"端点"是广义的,可以是硬件(比如某个网卡),也可以是软件(比如某个应用程序)。 ◇单播、组播/多播、广播、选播对于"网络通讯",至少得有 N 个端点参与,并且【N ≥ 2】才有意义。 当 N 个端点构成一个网络,这时候就会涉及到"单播、组播、广播"这几个概念。 通俗地说: 单播(unicast)——发送给网络中的指定的【单个】端点 组播/多播(multicast)——发送给网络中的指定的【多个】端点 广播(broadcast)——发送给网络中的【所有】端点 选播(anycast)——发送给网络中随机选择的【单个】端点 ◇通讯协议(protocol)所谓的"通讯协议"就是:参与通讯的各方所采用的某种【约定】。只有大家都遵守这个约定,才有可能相互传递信息。 打个比方:如果两个人要用自然语言交流,前提是:双方使用相同(或相互兼容)的自然语言。 "通讯协议"就类似某种自然语言,参与通讯的多个端点,都必须能理解这个语言。 ★从"分层"到"参考模型"◇分层在聊"分层"之前,先说说"分工"。比如在一个公司中,通常设有不同的工种/岗位,这就【分工】。 对于网络通讯也是如此,不太可能用一种通讯协议完成所有的信息传递任务(注:对于特别简单的网络,或许有可能只用单一协议;但如今的网络通讯已经很复杂,用【单个】通讯协议包办所有事情,已经不太可能) 一旦采用了多种通讯协议,这几种协议之间,该如何配合捏? 在网络通讯领域,采用的是【分层】的设计思路。多个层次的协议在一起协同工作,技术上称作"协议栈"(洋文叫做"protocol stack")。 ◇协议栈的原理对于多层次的协议栈。每个层次都有各自的"端点"(进行通讯的主体)。处于【同一层次】的两个端点会使用该层次的协议进行通讯(注:同一个层次的协议,可能只有一个,也可能有多个)。 除了最顶层,每个层次的端点会向其【直接】上层提供"服务";除了最底层,每个层次的端点会调用【直接】下层提供的"服务"(这里所说的"服务"指某种"编程接口",技术行话叫 API)。 ("协议栈"的示意图) ("服务"与"协议"之间的关系) ◇逻辑信道(前一个小节说了)每个层次会向上一个层次提供服务(API 调用)。对上层而言,调用下层提供的 API 发送信息,其效果相当于在使用某种【信道】进行通讯,这也就是俺在 ★基本概念那个章节所说的"逻辑信道"。 ("逻辑信道"示意图) ◇数据格式的原理大部分协议会把要传送的数据切割为 N 份,每一份就是一个数据包。 通常来说,数据包的格式有如下三部分: 头部如果你收过快递,可以把"网络数据包"与"快递包裹"作一个对照—— 数据包的"头/尾",就类似于快递包裹的【包装袋】。数据包的"身体",就类似于快递包裹里面的东西。 对于【相邻】两层的协议,【下】层包含【上】层。也就是说:【下】层协议的载荷就是【上】层协议的整体。 还是以快递举例: 假设你从网上买了一台笔记本电脑,电脑厂商肯定会给这台笔记本提供一个包装盒。快递公司在寄送这台笔记本的时候,又会在笔记本的盒子外面再加一个包装袋。对应到网络协议——"快递公司的包装袋"相当于【下层】协议;"电脑厂商的包装盒",相当于【上层】协议。 (上下层协议的格式及包含关系) ◇网络分层的参考模型上述所说的"分层 & 协议栈"只是一个抽象的(笼统的)思路。具体要分几层?每一层要干啥事儿?这些都是很有讲究滴!网络技术发展了几十年,已经有很多牛人提出了各种不同的划分方案,称之为"网络分层的参考模型"(为了打字省力,以下简称"模型")。 在各种模型中,名气最大的当然是"OSI 模型"(洋文称作"OSI model")。在后续的章节中,俺会以这个模型为主体,进行介绍。 除了"OSI 模型"还有一个很出名的模型是"TCP/IP 模型"(因为互联网很成功,它才跟着出名)。这两个模型的对照图如下: (左边:"OSI 模型" 右边:"TCP/IP 模型") 上述这张图摘自 Andrew Tanenbaum 所著的《计算机网络》一书的第5版,权威性应该是 OK 滴。 俺看到很多文章把"TCP/IP 模型"说成"4层模型 or 5层模型"。从上图来看,这些说法都是不严谨滴! ★OSI 概述◇OSI 的历史"OSI"的全称是"Open System Interconnection"。先说说它的历史。 上世纪70年代,"国际电信联盟"(ITU)想对各国的电信系统(电话/电报)建立标准化的规格;与此同时,"国际标准化组织"(ISO)想要建立某种统一的标准,使得不同公司制造的大型主机可以相互联网。 后来,这两个国际组织意识到:"电信系统互联"与"电脑主机互联"的性质差不多。于是 ISO 与 ITU 就决定合作,两家一起干。这2个组织的2套班子,从上世纪70年代开始搞,搞来搞去,搞了很多年,一直到1984年才终于正式发布 OSI 标准。 ◇OSI 标准的两个组成部分严格来讲,OSI 包括两大部分—— 其一,抽象的概念模型,也就是前面提到的【OSI model】; 其二,针对这个概念模型的具体实现(具体的通讯协议),洋文叫做【OSI protocols】。 (前面说了)OSI 是由 ISO & ITU 联手搞出来滴。这两个国际组织里面的人,要么是来自各国的电信部门,要么是来自各国的高校学者。总而言之,既有严重的官僚风气,又有明显的学究风气。(正是因为这两种风气叠加,所以搞了很多年,才搞出 OSI) OSI 的协议实现(OSI protocols),不客气地说,就是一堆垃圾——据说把 OSI protocols 所有的协议文档,全部打印成 A4 纸,摞起来得有一米多高!是不是很吓人?协议搞得如此复杂,严重违背了 IT 设计领域的 KISS 原则。 由于 OSI protocols 实在太复杂,后来基本没人用。但 OSI model 反而广为流传,并且成为"网络分层模型"中名气最大,影响力最广的一个。 因此,本文后续章节中,凡是提到 OSI,指的是【OSI model】。 ◇OSI 模型的7层OSI 模型总共分7层,示意图参见如下表格:
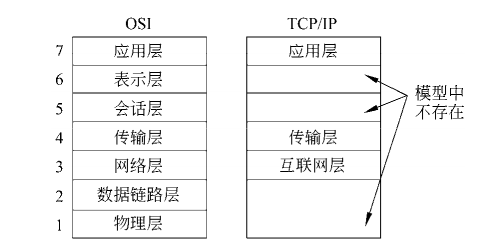
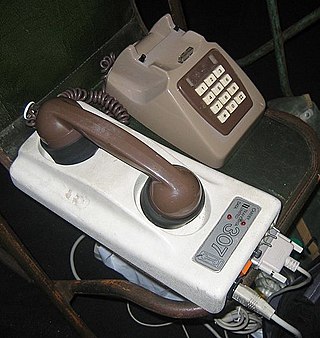
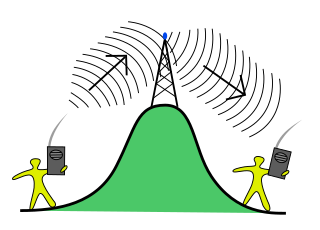
考虑到本文是针对一般性读者的【扫盲教程】,俺重点聊第1~4层。搞明白这几个层次之后,有助于你更好地理解网络的很多概念,也有助于你更好地理解很多信息安全的概念。 网上已经有很多关于 OSI 的文章,可惜大部分写得粗糙——很多文章只是在照抄定义。 俺曾经写过一篇《学习技术的三部曲:WHAT、HOW、WHY》,其中提到【理解技术】的不同层次。要想更好地理解 OSI 模型,你得搞明白:为啥需要引入某某层?(请注意:这是一个 WHY 型的问题) 接下来在讨论 OSI 的每个层次时,俺都会专门写一个小节,谈该层次的【必要性】。搞明白【必要性】,你就知道为啥要引入这个层次。 ★物理层:概述◇物理层的必要性通俗地说:直接与物理介质打交道的层次,就是物理层。这一层的必要性比较明显。 因为所有的通讯,归根结底都要依赖于【物理介质】。与物理介质打交道,需要牵涉到很多与【物理学】相关的东东。比如:"无线电通讯"需要跟"频率/波长"打交道;"光纤通讯"需要跟"玻璃的折射率"打交道 ...... "物理层"的主要职责是:屏蔽这些细节,使得"物理层"之上的层次不用再去操心物理学。 ◇物理信道的类型何为"物理信道",在本文开篇的"基本概念"已经提到了。 对于"物理信道",还可以进一步细分为如下三大类: 1. 有线信道(比如:双绞线、同轴电缆、光纤、等等) 2. 无线信道(比如:微波通讯、电台广播、卫星通讯、等等) 3. 存储信道 "存储信道"比较少见,很多人没听说过,稍微解释一下。 假设你要把一大坨信息传送给另一个人,除了用"有线 or 无线"这两种通讯方式,还可以把信息先保存到某种【存储介质】(比如硬盘),然后再把存储介质用某种方式(比如快递)转交给对方。这就是所谓的"存储信道"。 ◇信噪比(Signal-to-noise ratio)俺在很多篇关于"学习&心理学"的博文中提到过【信噪比】这个概念。其实这个概念是从通讯领域借用的术语。 对于"物理信道",总是会存在某些环境干扰,称之为"噪声"(Noise)。"信道传输的有用信息"与"无用的干扰噪声",这两者的比值就是"信噪比"。 "信噪比"单位是【分贝】。"分贝"洋文叫做"decibel"(简写为 dB)。"deci"表示"十进制";"bel"是为了纪念大名鼎鼎的贝尔(电话它爹)。 ◇带宽的限制因素"物理信道"要依赖于物理传输介质。不管使用何种物理介质,都要受限于某些基本的物理学定律(比如"光速上限")。另外,不管何种物理介质,总是会有或多或少的环境干扰(噪声)。这两个因素导致了:任何"物理信道"的最大传输率总是有限滴。 由于物理层是最底下的一层,物理层之上的其它层次总是要直接或间接地依赖【物理信道】。因此,其它层次建立的"逻辑信道",其带宽只会比"物理信道"的最大带宽更小。换句话说:"物理信道"的带宽上限也就是整个协议栈的带宽上限。 ◇多路复用(Multiplexing)一般来说,凡是能实现【长距离】通讯的"物理信道",都有相当的经济成本。比如铺设"光纤、同轴电缆"都要花钱。无线电通讯虽然免去了铺设线路的成本,但需要竞标购买频段。因此,物理信道非常强调"多路复用"。 所谓的"多路复用",通俗地说就是:尽可能地共享物理信道,不要浪费了。 "多路复用"有很多种类型;不同的类型,原理也不同。为了展示各种不同的原理,俺拿【无线通信】来说事儿。 无线通信领域的"多路复用",【至少】有如下几种: 频分多路复用/FDM(Frequency-Division Multiplexing) 这个最简单,就是根据频率拆分。不同的线路占用不同的频段,互不干扰。(电台广播用的就是这个思路) 但这个思路的缺点很明显—— 其一,要依赖足够宽的频段(频段是稀缺资源); 其二,不同线路的流量可能会动态变化。如果某个线路空闲,其占用的频段就浪费了。 (注:光纤通讯中有个"波分多路复用/WDM",本质上就是 FDM) 时分多路复用/TDM(Time-Division Multiplexing) 这种思路只用一个很窄的频段。为了在同一个频道发送多个信道,采用【分时机制】,把时间切割成很小的时间片,每个线路占用一个时间片。周而往复。 这个思路有点像十字路口的红绿灯——每隔一段时间,其中一条路可以通行。 这个思路的优点是:可以只使用一个很窄的频段。缺点是:线路越多,每条线路等待越久;即使某个线路空闲,依然会占用时间片(浪费了资源)。 码分多路复用/CDM(Code-Division Multiplexing) 这种思路采用某种【编码】的技巧,使得多个端点可以在同一个时间使用同一频段发送数据;由于他们采用不同的编码方式,不会相互干扰。 一般来说,CDM 要依赖于"扩频技术"(spread spectrum),需占用一个比较宽的频道范围。这算是缺点。但优点很明显—— 其一,可以支持 N 个线路(N 动态变化); 其二,即使任何一个线路的流量动态变化,也不会浪费物理信道的资源。 显然,这种思路明显优于 FDM & TDM。如今在移动通讯领域大名鼎鼎的 CDMA(码分多址),采用的就是这个思路。 ★物理层:具体实例◇物理层的【协议】物理层的协议主要有如下: IEEE 802.11 (WiFi) 蓝牙协议 USB 协议 RS-232 协议(串口) ...... (考虑到篇幅)俺不可能具体细聊这些协议,只是贴出每个的维基百科链接,感兴趣的同学自己点进去看。 ◇物理层的【协议实现】对于电脑主机(含移动设备),"网卡硬件"包含了物理层的协议实现(参见如下示意图) 另外,还有一些专门的【1层】网络设备,也提供物理层的功能(参见下一个小节)。 (OSI 模型中,不同层次的协议实现) ◇物理层相关的【网络设备】调制解调器(modem) 通俗地说,"调制解调器"就是用来翻译"数字信号 & 模拟信号"。 在发送信息时,modem 把电脑要发送的"字节流"(数字信号)翻译成"模拟信号",然后通过物理介质发送出去;当它从物理介质收到"模拟信号",再翻译成"数字信号",传回给电脑。 早期的拨号上网,modem 面对的物理介质是"固话线路";如今家庭宽带普及,光纤入户,modem 面对的物理介质是"光纤线路"。 (老式 modem,用于固定电话线路) 中继器(repeater) 信号在物理介质中传输,会出现【衰减】(不论是"有线 or 无线"都有可能衰减)。"中继器"的作用是【信号增益】,使得信号能传得更远。 另外,比如"微波通讯"是直线传播,而地球表面有弧度,还有地形的起伏。所以每隔一定距离要建"微波塔"。这玩意儿也相当于"中继器"。 (微波塔示意图) 集线器(hub) 可以把"集线器"视作更牛逼的"中继器"——"中继器"只有两个口(只能连接两个通讯端点),而"集线器"有多个口(同时连接多个通讯端点)。 通常所说的"集线器"是指"以太网集线器"。这种设备如今已经逐步淘汰,很少见到了。 (老式的10兆以太网集线器) 另外,很多同学应该都用过"USB hub",就是针对 USB 线的"集线器"("USB 线"也可以视作某种通讯介质)。 ★链路层:概述◇链路层的必要性对信息的打包 物理层传输的信息,通俗地说就是【比特流】(也就是一长串比特)。但是对于计算机来说,"比特流"太低级啦,处理起来极不方便。"链路层"要干的第一个事情,就是把"比特流"打包成更大的一坨,以方便更上层的协议进行处理。在 OSI 模型中,链路层的一坨,称之为"帧"(frame)。 差错控制 物理介质的传输,可能受到环境的影响。这种影响不仅仅体现为"噪声",有时候会出现严重的干扰,导致物理层传输的"比特流"出错(某个比特"从0变1"或"从1变0")。因此,链路层还需要负责检查物理层的传输是否出错。在 IT 行话中,检测是否出错,称之为"差错控制机制"(后面有一个小节会简单说一下这个话题)。 流量控制 假设两个端点通过同一个物理信道进行通讯,这两个端点处理信息的速度可能不同。如果发送方输出信息的速度超过接收方处理信息的速度,通讯就会出问题。于是就需要有某种机制来协调,确保发送方的发送速度不会超出接收方的处理速度。在技术行话中,这称之为"流量控制",简称"流控"。 信道复用 在上一个章节已经讲到:用于远距离通讯的"物理介质",总是有成本。因此需要对物理信道进行"多路复用",就会导致多个端点共用同一个物理信道。如果同时存在多个发送者和多个接收者。接收者如何知道某个信息是发给自己而不是别人? 另外,某些物理介质可能不支持并发(无法同时发送信息)。某些物理介质可能是【半双工】,所有这些物理层的限制,都使得"多路复用"变得复杂。为了解决这些问题,链路层需要提供了某种相应的机制(协议),术语叫做"介质访问控制"(洋文是"Media Access Control",简称 MAC)。后续小节会聊它。 ◇差错控制为了发现传输的信息是否出错,设计了很多相应的数学算法。这些算法大体分为两类:"检错算法 & 纠错算法"。 简而言之,"检错算法"只能检测出错误,而"纠错算法"不但能检测出错误,还能纠正错误。很显然,"纠错算法"更牛逼,但是它也更复杂。 常见的"检错算法"对传输的数据计算出一个【校验值】,接收方收到数据会重新计算校验和,如果算出来不对,就把收到的数据丢弃,让对方重发。"校验算法"的原理类似于《扫盲文件完整性校验——关于散列值和数字签名》一文中提到的"散列算法/哈希算法"。 "纠错算法"更高级,由于涉及到更多数学,俺就不展开啦。 对于【无线】物理信道,由于出错的概率更高,并且重新传输数据的成本也更高。所以【无线】通讯的链路层协议,更倾向于用【纠错】机制;作为对比,【有线】通讯的链路层协议,更倾向于用【检错】机制。 ◇MAC 协议"MAC 协议"用来确保对下层物理介质的使用,不会出现冲突。为了形象,俺拿"铁路系统"来比喻,说明"MAC 协议"的用途。 假设有一条【单轨】铁路连接 A/B 两地。有很多火车想从 A 开到 B,同时还有很多火车想从 B 开到 A。 首先,要确保不发生撞车(如果已经有车在 A 开往 B 的途中,那么 B 就不能再发车);其次,即使是同一个方向的车,出发时间也要错开一个时间间隔。 所有这些协调工作,都是靠"MAC 协议"来搞定。 ◇MAC 地址为了完成上述任务,光有"MAC 协议"还不够,还需要为每一个端点引入【惟一的】标识。这个标识就称作"MAC 地址"。 通俗地说,每个网卡都内置了一个"MAC 地址"。这个地址是网卡在出厂的时候就已经设置好的,并且用某种机制确保该地址【全球唯一】。 如何保证 MAC 地址全球唯一捏?简单说一下: MAC 地址包含6个字节(48个比特),分为两半。第一部分称作【OUI】,OUI 的24个比特中,其中2个比特有特殊含义,其它22个比特,用来作为网卡厂商的唯一编号。这个编号由国际组织 IEEE 统一分配。 MAC 地址第二部分的24比特,由网卡厂商自己决定如何分配。每个厂商只要确保自己生产的网卡,后面这24比特是唯一的,就行啦。 (MAC 地址的构成) 由于俺在很多安全教程中鼓吹大伙儿使用"操作系统虚拟机",再顺便说说【虚拟网卡】的 MAC 地址。 "虚拟网卡"是由虚拟化软件创建滴。IEEE 也给每个虚拟化软件的厂商(含开源社区)分配了唯一的 OUI。因此,虚拟化软件创建的虚拟网卡,其地址也是唯一滴,不会跟别的网卡冲突。 ★链路层:具体实例◇链路层的【协议】链路层的协议主要有如下: MAC 协议 LLC 协议 ARP 协议 L2TP 协议 PPP 协议 ...... (考虑到篇幅)俺不可能具体细聊这些协议,只是贴出每个的维基百科链接,感兴趣的同学自己点进去看。 ◇链路层的【协议实现】对于电脑主机(含移动设备),"网卡硬件 & 网卡驱动"会包含链路层协议的实现(参见如下示意图)。 另外,还有一些专门的【2层】网络设备,也提供链路层的功能(参见下一个小节)。 (OSI 模型中,不同层次的协议实现) ◇链路层相关的【网络设备】网络交换机(network switch) (注:一般提到"网络交换机",如果不加定语,指的就是"2层交换机";此外还有更高层的交换机,在后续章节介绍) 为啥要有交换机捏?俺拿"以太网的发展史"来说事儿。 以太网刚诞生的时候,称之为"经典以太网",电脑是通过【集线器】相连。"集线器"前面提到过,工作在【1层】(物理层),并不理解链路层的协议。因此,集线器的原理是【广播】模式——它从某个网线接口收到的数据,会复制 N 份,发送到其它【每个】网线接口。假设有4台电脑(A、B、C、D)都连在集线器上,A 发数据给 B,其实 C & D 也都收到 A 发出的数据。显然,这种工作模式很傻逼(低效)。由于"经典以太网"的工作模式才"10兆",所以集线器虽然低效,还能忍受。 后来要发展"百兆以太网",再用这种傻逼的广播模式,就不能忍啦。于是"经典以太网"就发展为"交换式以太网"。用【交换机】代替"集线器"。 交换机是工作在2层(链路层)的设备,能够理解链路层协议。当交换机从某个网线接口收到一份数据(链路层的"帧"),它可以识别出"链路帧"里面包含的目标地址(接收方的 MAC 地址),然后只把这份数据转发给"目标 MAC 地址相关的网线接口"。 由于交换机能识别2层协议,它不光比集线器的性能高,而且功能也强得多。比如(稍微高级点的)交换机可以实现"MAC 地址过滤、VLAN、QoS"等多种额外功能。 网桥/桥接器(network bridge) "交换机"通常用来连接【同一种】网络的设备。有时候,需要让两台不同网络类型的电脑相连,就会用到【网桥】。 下面以"操作系统虚拟机"来举例(完全没用过虚拟机的同学,请跳过这个举例)。 在这篇博文,俺介绍了虚拟机的"网卡模式",其中有一种模式叫做【bridge 模式】。一旦设置了这种模式,Guest OS 的虚拟网卡,对于 Host OS 所在的外部网络,是双向可见滴。也就是说,物理主机所在的外部网络,也可以看见这块虚拟网卡。 现在,假设你的物理电脑(Host OS)只安装了【无线网卡】(WiFi),而虚拟化软件给 Guest OS 配置的通常是【以太网卡】。显然,这是两种【不同】的网络。为啥 Guest OS 的以太网卡配置了"bridge 模式"之后,可以跟外部的 WiFi 网络相互通讯捏? 奥妙在于——虚拟化软件在内部悄悄地帮你实现了一个"网桥"。这个网桥把"Host OS 的 WiFi 网卡"与"Guest OS 的以太网卡"关联起来。WiFi 网卡收到了链路层数据之后,如果接收方的 MAC 地址对应的是 Guest OS,网桥会把这份数据丢给 Guest OS 的网卡。 这种网卡模式之所以称作"bridge 模式",原因就在于此。 ◇链路层相关的【软件工具】嗅探抓包工具(Sniffer) 要了解链路层的数据包结构,需要用到"嗅探工具"。这类工具能捕获流经你网卡的所有【链路层】数据包。前面聊"协议栈"的时候说过:下层数据包的载荷就是上层数据包的整体。因此,拿到【链路层】数据包也就意味着:你已经拿到2层之上的所有数据包的信息了。 有些抓包工具自带图形界面,可以直接显示数据包的内容给你看。还有些只提供命令行(只是把获取的数据包保存为文件),然后要搭配其它图形化的工具来展示数据包的内容。 抓包的工具有很多,名气最大的是 Wireshark(原先叫做 Ethereal)。 ARP 命令 首先,ARP 是"MAC 地址解析协议"的洋文名称。该协议根据"IP 地址"解析"MAC 地址"。 Windows 自带一个同名的 arp 命令,可以用来诊断与"MAC 地址"相关的信息。比如:列出当前子网中其它主机的 IP 地址以及对应的 MAC 地址。这个命令在 Linux & Mac OS 上也有。★网络层:概述◇网络层的必要性路由机制(routing) 在 OSI 模型中,链路层本身【不】提供路由功能。你可以通俗地理解为:链路层只处理【直接相连】的两个端点(注:这么说不完全严密,只是帮助外行理解) 对于某个复杂网络,可能有很多端点,有很复杂的拓扑结构。当拓扑足够复杂,总有一些端点之间【没有直连】。那么,如何在这些【没有直连】的端点之间建立通讯捏?此时就需要提供某种机制,让其它端点帮忙转发数据。这就需要引入"路由机制"。 为了避免把"链路层"搞得太复杂,路由机制放到"链路层"之上来实现,也就是"网络层"。 网际互联(internetwork) 引入"网络层"的另一个目的是:屏蔽不同类型的网络之间的差异,从而有利于【网际互联】(也就是建立"网络的网络")。 一般来说,要想联通【异种】网络,就要求每个网络中都有一台主机充当【网关】(gateway)。【网关】起到"中介/翻译"的作用——帮不同的网络翻译协议,使得不同的网络可以互相联通。 假设【没有】统一的网络层,网关的工作就很难做。就好比说:如果全球没有某种通用的自然语言,就需要培养非常多不同类型的翻译人才(假设有30种主要语言,任意两种互译,就需要几百种不同的翻译人才)。 反之,如果有了某种统一的网络层标准,问题就好办多了(还是假设有30种主要语言,只要选定某种作为通用语,然后培养29种翻译人才,就可以实现任意两种语言互译)。 如今的互联网时代,【IP 协议】就是那个充当统一标准的网络层协议。 新的地址编码方式 虽然链路层已经提供了某种全球唯一的地址编码方式(MAC 地址)。但"MAC 地址"有如下几个问题: 其一,它是固定的(虽然可以用技术手段去修改 MAC 地址,但很少这么干) 其二,MAC 地址的编码是基于【厂商】,无法体现网络拓扑结构。或者说,"MAC 地址"对于"路由机制"是不够友好滴。 因此,需要引入一种更抽象(更高层)的地址,也就是"网络层地址"。咱们常说的"IP 地址",是"网络层地址"的实现方式之一。 为了帮你理解,举个例子: 每个人都有身份证号(这就类似于"MAC 地址")。当某人加入了某个公司,公司会为此人再分配一个"员工号"(这就类似于"网络地址")。既然有身份证号,为啥公司还要另搞一套"员工编号"捏?因为"员工编号"有额外的好处。比如说:可以把员工号划分为不同的区间,对应不同的部门。这样一来,只要看到员工号,就知道此人来自哪个部门。 类似道理,每个网卡都有自己固定的 MAC 地址,当这个网卡接入到不同的网络,每次都可以再分配不同的"网络地址"。通过"网络地址"可以看出这个网卡属于哪个网络(对路由比较方便)。 ◇网络拓扑(network topology)网络的拓扑结构有很多种,有简单的,有复杂的。一般来说,再复杂的拓扑,也可以逐步分解为若干简单拓扑的组合。 对拓扑的研究,有专门一个数学分支(拓扑学)。考虑到本文只是扫盲,俺不可能再去聊"拓扑学"。因此,只挑几种简单的拓扑结构,让大伙儿有个直观的印象。 (常见的网状拓扑结构:星形拓扑、环形拓扑、总线拓扑、网状拓扑、等等) 如今的互联网,整体的拓扑结构超级复杂。但还是可以逐步分解为上述几种基本的拓扑结构。 (互联网的复杂拓扑,右下角是图中某个小点的放大。 为节省大伙儿的翻墙流量,俺贴的是缩小图。点"这里"看原始图) ◇互联网的拓扑——从"历史"的角度看其健壮性从上面那张图可以看出:互联网拓扑的【局部】有很多是"星形拓扑"(当然也有其它的)。但从【宏观】上看,更像是"网状拓扑"。 在现实生活中,对于复杂结构,通常都会采用"树状层次结构",以便于管理。比如:域名系统、公司组织结构、官僚系统 ...... 那为啥互联网的【宏观】拓扑结构是"网状"捏?这就要说到互联网的历史。 在上世纪50年代(冷战高峰期),美国军方的指挥系统高度依赖于电信公司提供的电话网络。当时的电话网络大致如下—— 在基层,每个地区有电话交换局,每一部电话都连入当地的交换局。 在全国,设有若干个长途局,每个交换局都接入某个特定的长途局(不同地区的交换局通过长途局中转)。 简而言之,当时美国的电话网络是典型的【多级星形拓扑】。这种拓扑的优点是:简单、高效、便于管理;但缺点是:健壮性很差。从这个案例中,大伙儿可以再次体会到"效率"与"健壮性"之间的矛盾。俺写过一篇很重要的博文(这里)深入讨论了这个话题。 话说1957年的时候,苏联成功试射第一颗洲际弹道导弹(ICBM),美国军方开始担心:一旦苏联先用洲际导弹攻击美国,只要把少数几个长途局轰掉,军方的指挥系统就会瘫痪。也就是说,"长途局"已经成为美国军方的【单点故障】(何为"单点故障"?参见这篇博文)。 1960年,美国国防部找来大名鼎鼎的兰德公司提供咨询,该公司的研究员 Paul Baran 给出了一个设计方案,把"星形拓扑"改为【网状拓扑】。采用【网状拓扑】的好处在于:即使发生全面核大战,大量骨干节点被摧毁,整个网络也不会被分隔成几个孤岛,于是军方的指挥系统就依然可以运作。 (左边:互联网诞生前——美国的电话网络 右边:兰德公司的"Baran 方案") 有了兰德公司的方案,美国军方找到当时最大的电信公司 AT&T,想要实现这个系统,结果被否决了。AT&T 高层认为:搞这样一种系统根本不切实际。于是 Baran 的方案中途夭折。 为啥 AT&T 反对这个方案捏?一方面,成功的大公司总是有很强的思维定势(关于这点,参见这篇文章);另一方面,Baran 的设计方案确实很超前——其前瞻性不仅包括"拓扑结构",而且把当时电信行业的几大核心观念完全颠覆掉了(具体如何颠覆,后续章节还会再聊)。 时间一晃又过了好多年,到了60年代末,由于一系列机缘巧合,英国佬发现了"Baran 方案"的价值,并据此搞了一个小型的 NPL 网络(NPL 是"国家物理实验室"的缩写)。然后在某次 ACM 会议上,美国佬看到英国佬的论文,才意识到:Baran 方案完全可行。经历了"出口转内销"的命运之后,该方案重新被美国国防部重视。之后,(国防部下属的)"高级计划研究局"(ARPA)开始筹建"阿帕网"(ARPANET),才有了如今的互联网。 ◇路由的大致原理聊完"拓扑",再来聊"路由"。 当主机 A 向主机 B 发送网络层的数据时,大致会经历如下步骤: 1. A 主机的协议栈先判断"A B 两个地址"是否在同一个子网("子网掩码"就是用来干这事儿滴)。 如果是同一个子网,直接发给对方;如果不是同一个子网,发给本子网的【默认网关】。 (此处所说的"网关"指"3层网关/网络层网关") 2. 对于"默认网关",有可能自己就是路由器;也可能自己不是路由器,但与其它路由器相连。 也就是说,"默认网关"要么自己对数据包进行路由,要么丢给能进行路由的另一台设备。 (万一找不到能路由的设备,这个数据就被丢弃,于是网络通讯出错) 3. 当数据到达某个路由器之后,有两种可能—— 3.1 该路由器正好是 B 所在子网的网关(与 B 直连),那就把数据包丢给 B,路由过程就结束啦; 3.2 亦或者,路由器会把数据包丢给另一个路由器(另一个路由器再丢给另一个路由器) ...... 如此循环往复,最终到达目的地 B。 3.3 还存在一种可能性:根本找不到"主机 B"(有可能该主机"断线 or 关机 or 根本不存在")。因此,IP 层的数据包还包含一个"存活记数"(洋文叫做"Time To Live",简称 TTL)。 这是一个整数,当主机 A 发出这个数据包的时候,这个"存活记数"就已经设置好了。每当这个数据包被路由器转发一次,"存活记数"就减一。当"存活记数"变为零,这个数据包就被丢弃。 对于某些大型的复杂网络(比如互联网),每个路由器可能与其它 N 个路由器相连(N 可能很大)。对于上述的 3.2 情形,它如何判断:该转发给谁捏? 这时候,"路由算法"就体现出价值啦—— 一般来说,路由器内部会维护一张【路由表】。每当收到一个网络层的数据包,先取出数据包中的【目标地址】,然后去查这张路由表,看谁距离目标最近,就把数据包转发给谁。 上面这段话看起来好像很简单,其实路由算法挺复杂滴。考虑到本文是"扫盲性质",而且篇幅已经很长,不可能再去聊"路由算法"的细节。对此感兴趣的同学,可以去看《计算机网络》的第5章。 ◇路由算法的演变史(以互联网为例)(技术菜鸟可以跳过这个小节) 由于互联网的 IP 协议已经成为"网络层协议"的实际标准,俺简单聊一下互联网的路由机制是如何进化滴。 第1阶段:静态全局路由表 (前面说了)互联网的前身是"阿帕网/ARPANET"。在阿帕网诞生初期(上世纪70年代),全球的主机很少。因此,早期的路由表很简单,既是"全局"滴,而且是"静态"滴。简而言之,每个路由器内部都维护一张"全局路由表",这个"路由表"包含了全球所有其它路由器的关联信息。每当来了一个数据包,查一下这张全局路由表,自然就清楚要转发给谁,才能最快到达目的地。 早期的阿帕网,主机的变化比较少,也很少增加路由器。每次出现一个新的路由器,其它路由器的管理员就手工编辑这张"全局路由表"。 为了加深大伙儿印象,特意找来两张70年代初的阿帕网拓扑图(注:图中的 IMP 是"Interface Message Processor"的缩写,也就是如今所说的"路由器")。 (1973年的阿帕网) (1977年的阿帕网) 第2阶段:动态全局路由表 后来,"阿帕网/互联网"的规模猛增,路由器数量也跟着猛增,隔三差五都有新的路由器冒出来。再用"静态路由表"这种机制,(编辑路由表的)管理员会被活活累死。于是改用"动态路由表",并引入某种"路由发现机制"。但"路由表"依然是【全局】滴。 第3阶段:动态分级路由表 再到后来,全球的路由器越来越多,成千上万,再搞"全局路由表"已经不太现实了—— 一方面,"全局路由表"越来越大(查询的速度就越来越慢) 另一方面,由于互联网的流量越来越大,每来一个数据包都要查表,查询越来越频繁。 于是,路由器开始吃不消了。为了解决困境,想出一个新招数:引入"分级路由"(hierarchical routing)。所谓的"分级路由"就是:把整个互联网分为多个大区域,每个大区域内部再分小区域,小区域内部再分小小区域 ...... 看到这里,熟悉"数据结构与算法"的同学就会意识到——这相当于构造了一个【树状】层次结构。 有了这个层次结构,每个路由器重点关注:自己所在的那个最小化区域里面的网络拓扑。如此一来,每个路由器的"路由表"都会大幅度减小。 (全局路由表 VS 分级路由表) ◇互联网的路由——从"CAS"的角度看其健壮性去年(2020)俺写了一篇博文《"政治体制"与"系统健壮性"——基于"复杂性科学"的思考》,其中介绍了"CAS"(复杂自适应系统)的概念。互联网的路由机制,就是一个典型的 CAS。 如果把互联网视作一个系统,每个公网上的路由器都是一个自适应的主体。假如某个地区的网络流量突然暴涨,骨干网路由器会自动分流;假如因为地震或战争,导致某个地区的骨干网路由器全部下线,周边地区的路由器也会自动避开这个区域 ..... 所有这些工作,【不】需要依靠任何最高指挥中枢,去进行协调。 相反,如果互联网的路由系统,需要依靠某个中央委员会去实时调度,那互联网早就完蛋了,根本无法成长为今天这种规模。 ◇网络层的两种交换技术——电路交换 VS 分组交换(技术菜鸟可以跳过这个小节) 前面聊"互联网诞生",说到兰德公司的"Baran 方案"。该方案对当时的电信系统提出几大革命性的变化,其中之一就是"分组交换"(数据包交换)技术。 一般来说,网络层的设计有两个截然不同的风格:电路交换 VS 分组交换。有时候也分别称之为"有连接的网络层 VS 无连接的网络层"。此处所说的"连接"指的是某种"虚电路"(洋文叫做"virtual circuit",简称 VC)。 要理解"虚电路",首先要从老式的电话系统说起。 最早期的电话,既没有拨号盘也没有按键,全靠一张嘴。当你拿起电话,先告诉接线员你要打给谁,接线员会用一根跳接线,插入电话交换设备的某个插孔,从而把你的电话机与对方的电话机相连。于是建立了一条两人之间的电话通路,也就是"电路"。你可以把"接线员"想象成某种"人肉路由器" :) 后来发明了"自动电话交换机",导致"接线员"全体下岗。虽然自动化了,但原理还是一样——当你在电话上拨了某人的号码,电话局的交换机会自动选择一条线路。只有当这条线路建立起来,对方的电话才会响。一旦双方开始通话,双方之间的语音都是通过这条线路传输。并且这条线路是独占的——只要通话不挂断,这条线路就不会再分配给其他人使用。 前面提到"互联网诞生的历史",当时军方推动的"Baran 方案"被 AT&T 断然拒绝。因为这个方案完全颠覆了传统的电话系统—— 颠覆之1:把"模拟信号"颠覆为"数字信号"(这点比较好理解,俺就不解释了) 颠覆之2:把"星形拓扑"颠覆为"网状拓扑"(关于这点,前面的小节已经讨论了) 颠覆之3:把"电路交换"颠覆为"分组交换"(这就是本小节的重点) 为了帮大伙儿理解上述第3点,举个例子: 假设主机 A 要向主机 B 发送一大坨数据。因为数据太多,肯定要分成好几坨小一点的(分成多个数据包)。 对于"电路交换" 在发送数据之前,要先建立连接通道(通过路由算法,找出 A & B 之间的某条通路)。这条通路就是所谓的"虚电路/VC"。一旦 VC 建立,每一个数据包都是从这条拓扑路径进行路由。 对于"分组交换" 在发送数据之前,【不需要】建立通道,让每个数据包独立进行路由。这种情况下,这几个数据包可能会走【不同的】拓扑路径。因此,数据包到达的顺序与发送的顺序【不一定】相同。接收方收到所有数据包之后,还要自己进行排序。 维基百科上有一个 GIF 动画(这个链接),比较直观地演示"分组交换/封包交换"的效果。由于这个动画稍微有点大(超过 1MB),俺就不贴到博文中了。 从效率上看,"电路交换"显然性能更高。那为啥 Baran 的设计要采用"分组交换"捏?俺又要再次提到【效率 VS 健壮性】之间的矛盾与均衡。 对于"电路交换",一旦建立连接,同一个连接的所有数据都走相同的路径(会经过完全相同的路由器)。也就是说,传输的过程中,如果某个路由器挂掉了(网络掉线 or 硬件关机 or 软件崩溃)。那么,该路由器正在处理的 N 个连接全都要报废。而"分组交换"则更加灵活——即使某个路由器挂掉了,后续的数据包会自动转向另外的路由器,损失很小。 "Baran 方案"之所以采用"分组交换"的设计,因为人家这个方案是提交给军方用来应对【全面核打击】滴,当然要考虑健壮性啦。 话说这两种交换机制,各有很多支持者,并分裂为两大阵营,分别是:"电信阵营 VS 互联网阵营"。两大阵营的口水战持续了 N 年,都无法说服对方。到了后来设计 OSI 模型的时候,为了保持中立性与通用性,OSI 模型本身并没有强制要求网络层采用哪一种风格。 经过几十年之后,咱们已经可以看出来:"互联网阵营"占据主导地位。如今,连电信系统都是架构在互联网之上。 ★网络层:具体实例◇网络层的【协议】网络层的协议主要有如下: IP 协议(含 IPv4 & IPv6) ICMP IGMP IPSec ...... (考虑到篇幅)俺不可能具体细聊这些协议,只是贴出每个的维基百科链接,感兴趣的同学自己点进去看。 ◇网络层的【协议实现】对于电脑主机(含移动设备),网络层的协议实现通常包含在操作系统自带的网络模块中(也就是"操作系统协议栈")。具体参见如下示意图。 另外,还有一些专门的【3层】网络设备,也提供网络层的功能(参见本章节的后续小节)。 (OSI 模型中,不同层次的协议实现) ◇IP 地址的格式及含义当年设计阿帕网的时候,采用了【4字节】(32比特)来表示"网络层地址"(也就是 IP 地址)。 "IP 地址"的含义很重要,俺有必要解释一下: "IP 地址"的32比特,分为两部分:第1部分用来标识【子网】,第2部分用来标识该子网中的【主机】。 这两部分各占用多少比特,是不确定的。在这种情况下,"操作系统协议栈"如何知道哪些比特标识"子网",哪些比特标识"主机"捏?奥妙在于【子网掩码】。所以,大伙儿在给系统配置 IP 地址的时候,通常都需要再设置一个【子网掩码】,就这个用途。 ◇IP 地址枯竭,及其解决方法前一个小节提到:IP地址包含【4字节】(32比特)。因此,最多只能表示【2的32次方】(42亿左右)的不同地址。考虑到还有很多地址保留给特殊用途,实际可用地址远远不到42亿。 到了如今,全球网民都已经几十亿了,IP 地址开始枯竭。咋办捏?为了解决这个问题,发展出若干技术手段。简单说一下最常见的几种手段: IPv6 名气最大(最多人知道)的技术手段,大概是 IPv6 了。这招想要一劳永逸地解决地址枯竭的问题,采用了16字节(128比特)来表示 IP 地址。 设计 IPv6 的人自豪地宣称:即使给地球上的每一粒沙子分配一个 IPv6 地址,依然绰绰有余(确实没有吹牛,"2的128次方"是天文数字)。 但 IPv6 的缺点在于,【无法】向下兼容原有的 IP 协议(原有的协议叫"IPv4")。IPv6 的普及一直比较慢,这是主要原因。 代理服务器(proxy) 一看到代理,很多人就想到翻墙。其实它也可以用来解决"地址枯竭"的问题。 比如说,某个公司有100人,100台电脑。如果每台电脑都分配公网 IP 地址,就要消耗100个公网地址(太浪费啦)。 可以只申请一个公网 IP,然后在内网搞一个代理服务器,公网 IP 分配给它(代理服务器有两个网卡,一个接内网,一个接公网)。然后在其它电脑上设置代理,指向这台代理服务器,就都可以上外网啦。 (注:在本文的末尾有一个 ★杂项的章节,会专门聊一下"代理"这个话题) 网络地址转换(NAT) 前面 proxy 那招有个缺点:内网的每台电脑里面的每个上网软件,都要单独设置代理。实在太麻烦啦! 后来就发明了某种更牛逼的招数——网络地址转换(洋文是"Network Address Translation",简称 NAT)。 用了这招,还是只要申请一个公网 IP,分配给内网的网关(网关有两个网卡,一个接内网,一个接公网)。然后在内网的网关配置 NAT 功能,自动就可以让内网的每台电脑访问外网。 (注:解决 IPv4 地址枯竭,肯定不止上面这几招。限于篇幅,就此打住) ◇网络层相关的【网络设备】路由器(router) (前面章节聊"路由原理"的时候,已经介绍过它;这里就不再浪费口水啦) 3层交换机(Layer 3 switching) "3层交换机"是在"2层交换机"的基础上,增加了对网络层的处理。因此,它可以做到类似路由器的效果——在几个子网之间转发数据。 与路由器的差别在于——"3层交换机"链接的几个子网是【同种】网络;而路由器可以连接【异种】网络。 从上面这句话看,"3层交换机"的能力显然不如"路由器"。既然已经有"路由器",为啥还要发明"3层交换机"捏?这就要说到【单臂路由器】的弊端。 对于企业内网的"2层交换机",通常都支持 VLAN 功能。通俗地说:可以在交换机中划分多个【虚拟子网】。其实这些子网的中所有的电脑,都还是接入这台交换机,只不过这些子网配置了不同的网络地址。对于同一个 VLAN 内部的通讯,"2层交换机"自己就可以搞定(只需要用到2层协议);但对于【跨】VLAN 主机之间的通讯,"2层交换机"就没戏啦(它没有路由功能)。因此,就必须在它旁边外加一个路由器,形成如下拓扑结构。在这个拓扑中,路由器只与单个设备(2层交换机)相连,所以称之为"单臂"。 请注意:如下示意图只画了两台电脑,位于两个 VLAN。实际上可能有很多个 VLAN,每个里面有几十台电脑。于是,交换机与路由器之间的传输通道就会成为瓶颈——【跨】VLAN 的任意两台电脑通讯,数据包都要到路由器那里兜一圈。为了消除这种瓶颈,才发明了"3层交换机"——把路由功能直接集成到交换机内部。 ("单臂路由器"的拓扑结构) 无线热点(Wireless Access Point) "无线热点"通常用来提供无线接入,使得某个【无线】设备能接入到某个【有线】网络中。一般来说,热点都内置了路由功能,那么它就是"无线路由器",对应到"3层"(网络层)。反之,如果没有路由功能,它就是"网桥",属于"2层"(链路层)。 ◇网络层相关的【软件工具】ping 这个命令,很多人应该都知道。早在 Win9x 就有这个命令了。 它使用(网络层的)ICMP 协议来测试某个远程主机是否可达。 traceroute 这是一个通用的工具,用来测试路由。很早以前的 Windows 就已经内置了它,命令是 tracert。在 POSIX(Linux&UNIX)上通常叫 traceroute★传输层:概述◇传输层的必要性屏蔽"有连接 or 无连接"的差异 (上一个章节提到)网络层本身已经屏蔽了【异种网络】的差异(比如"以太网、ATM、帧中继、光纤网"之间的差异),而且网络层也屏蔽了路由的细节。但网络层本身还有一个差异,也就是网络层的两种交换技术:电路交换(有连接) VS 分组交换(无连接)。 前面章节也提到了:上述两种交换技术各有很多支持者,并分裂为两大阵营。当年设计 OSI 模型的时候,为了保持中立性与通用性,并没有强制规定"网络层"必须采用何种交换机制。 对于开发网络软件的程序员来说,当然不想操心"网络层用的是哪一种交换机制"。因此,需要对网络层的上述差异再加一个抽象层(也就是"传输层")。 从"主机"到"进程" 前面介绍的"网络层",其设计是面向主机(电脑)。"网络层地址"也就是某个主机的地址。 而"传输层"是面向【进程】滴!因为传输层要提供给【网络软件】使用,而网络软件打交道的对象是【另一个网络软件】。因此,传输层必须在"网络层地址"的基础上,再引入某种新的标识,用来区分同一台主机上的不同【进程】。 ◇传输层的特殊性在 OSI 7层模型中,传输层正好居中。这是一个很特殊的位置。 OSI 模型最下面3层,与【网络设备】比较密切。这里面所说的"网络设备",既包括那些独立的主机(比如"路由器、交换机、等"),也包括电脑上的硬件(比如"网卡")。 OSI 模型最上面3层,与【网络软件】比较密切(或者说,与"用户的业务逻辑"比较密切)。 而中间的传输层,正好是承上启下。对于开发应用软件的程序猿/程序媛,"传输层"是他们能感知的最低一层。 ◇传输层的【端口】刚才谈"传输层的必要性",提到说——"网络层地址"只能标识【主机】,而传输层必须要能标识【进程】。为了达到这个目的,于是就引入了"传输层端口"这个概念(为了打字省力,后续讨论简称为"端口")。 在 OSI 模型中,"端口"的官方称呼是"传输服务访问点"(洋文缩写 TSAP)。但是作为程序员,俺已经习惯于"端口"这个称呼。后续介绍依然用"端口"一词。 当程序员使用传输层提供的 API 开发网络软件时,通常把"端口"与"网络地址"一起使用(构成"二元组"),就可以定位到某个主机上的某个进程。 ★传输层:具体实例◇传输层的【协议】为了让程序员可以更爽地使用传输层来开发网络软件,传输层既要提供"有连接"的风格,也要提供"无连接"的风格。关于这两种风格的对比,前面已经聊过,这里不在浪费口水。 具体到"互联网协议族",有两个主要的传输层实现,分别是 TCP & UDP(前者是"有连接",后者是"无连接")。 除了 TCP & UDP,"互联网协议族"还提供了其它一些传输层协议。因为比较冷门,俺就不介绍啦。 ◇传输层的【协议实现】对于电脑主机(含移动设备),传输层的协议实现通常包含在操作系统自带的网络模块中(也就是"操作系统协议栈")。具体参见如下示意图。 另外,还有一些专门的【4层】网络设备,也提供传输层的功能(参见后续的小节)。 (OSI 模型中,不同层次的协议实现) ◇套接字(socket API)前面说了:传输层是面向程序员(让他们可以更方便地开发网络软件)。因此,就需要提供一些封装传输层的【库】(API)。程序员只需要调用这些【库】,就可以使用传输层的协议进行通讯啦。 影响力最大的传输层封装库,当然是 socket API。它来自加州大学伯克利分校。 在互联网诞生初期,伯克利分校开发了一个 UNIX 操作系统的的变种,叫做"伯克利 UNIX 发行版"(BSD Unix),也就是如今 BSD 操作系统的前身。伯克利发行版内置了一套用来进行网络编程的 API,当时叫做"伯克利套接字"(Berkeley sockets)。由于这套 API 用起来很方便,很多其它的 UNIX 变种也移植了这套 API,于是就逐渐成了业界的事实标准。到了上世纪90年代,Windows & Linux 也都提供了这套 API。 由于大部分读者不是程序员,"套接字"这个话题就到此为止。如果你是个程序员,并且对网络编程感兴趣,可以参考俺的电子书清单,其中有一个分类目录是【IT 类 / 软件开发 / 网络相关】 ◇传输层相关的【网络设备】4层交换机(Layer 4 switching) 前面已经介绍了"3层交换机","4层交换机"是其进一步的改良,可以识别传输层的协议,获取 TCP or UDP 的端口号。 有了这个能力,网管就可以在这种交换机上配置一些管理策略。比如说:(根据传输层端口号)过滤掉某种流量,或者对某种流量设置转发的优先级。 状态防火墙(stateful firewall) 防火墙分好几种,大部分属于这种。它能完全处理 TCP 协议的状态,显然它属于"4层"(传输层)。 ◇传输层相关的【软件工具】通用的工具——netcat 家族 关于 netcat,俺已经写过一篇比较详细的教程:《扫盲 netcat(网猫)的 N 种用法——从"网络诊断"到"系统入侵"》 看完这篇教程,你肯定能体会它功能的强大——很多与 TCP/UDP 相关的事情,都可以用 netcat 搞定。 另外,netcat 还有很多衍生品(衍生的开源项目),构成一个丰富的 netcat 家族。在上述教程也有介绍。 netstat & ss Windows 和 POSIX(Linux&UNIX)都有一个 netstat 命令,可以查看当前系统的 TCP/UDP 状态(包括当前系统开启了哪些监听端口)。另外,Linux 上还有一个 ss 命令,功能更强(但这个命令在 Windows 上默认没有)nmap 这是最著名的开源的扫描器,可以扫描远程主机监听了哪些传输层端口(注:前面提到的"netcat 家族"也可以干这事儿) nmap 的功能很强,"端口扫描"只是其功能之一。★业务层(OSI 上三层):概述一不小心,这篇教程已经写了这么长。为了照顾那些有"阅读障碍"的读者,俺要稍微控制一下篇幅,就把 OSI 的【上三层】合在一起讨论。 前面的章节说过:【上三层】更接近于"网络软件",对应的是应用软件的业务逻辑,因此俺统称为"业务层"。 注:有些书(比如《计算机网络》)会把 OSI 的上三层统称为"应用层"。但是因为 OSI 模型中本来就有一个"应用层"。俺认为这样容易搞混(尤其不利于技术菜鸟),所以俺另外起了一个"业务层"的名称。 ◇业务层的必要性业务层显然是必要滴,因为传输层位于操作系统。为了让网络软件能够相互通讯,肯定要在传输层之上再定义更高层的协议。 问题在于:网络软件千奇百怪,其业务逻辑各不相同,因此,"业务层如何设计",【无】一定之规。有些软件只用一个协议来搞定所有的业务逻辑(只有一层);有些软件会参考 OSI,把业务逻辑的协议分为三层;还有些软件可能会分出更多的层次。 再强调一下:业务层的协议如何分层,完全看具体的业务逻辑,不要生搬硬套任何现有的参考模型。 ◇会话层 & 表示层 & 应用层对于大部分读者来说,【没】必要花时间了解 OSI 最上面三层之间的区别。你只需把最上面三层视作【一坨】——他们都是与网络软件的业务逻辑密切相关滴。 那么,哪些人需要详细了解这三层捏? 如果你是个程序员,并且你正好是开发【网络】软件,俺建议你了解一下 OSI 模型的最上面三层,有助于你更深刻地思考某些网络协议的设计。所谓的"更深刻"指的是:你不能光停留在 WHAT 层面,要提升到 HOW 甚至 WHY 层面(参见《学习技术的三部曲:WHAT、HOW、WHY》) ★业务层(OSI 上三层):具体实例◇HTTP 协议如果让俺评选最重要的业务层协议,俺首推 HTTP 协议。互联网的普及推动了 Web 的普及,而 Web 的普及使得 HTTP 成为信息时代的重要支柱。当你上网的时候,你看到的网页(HTML 页面)就是通过 HTTP 协议传输到你的浏览器上。 如今 HTTP 已经不仅仅用来展示网页,还有很多业务层的协议是建立在 HTTP 协议之上。比如说:如果你用 RSS 订阅俺的博客,RSS 阅读器需要调用 blogspot 博客平台提供的 RSS 接口,这些 RSS 接口就是基于 HTTP 协议传输滴。 考虑到本文的篇幅,俺不可能在这里细聊 HTTP 协议的规格,有兴趣的同学可以去看《HTTP 权威指南》这本书。 ◇SSL/TLS 协议最早的 HTTP 协议是【明文】滴;为了强化安全性,后来又设计了 SSL 协议,用来加密 HTTP 流量;再后来,SSL 升级为 TLS(这俩是同义词)。如今经常看到的 HTTPS 相当于"HTTP over TLS"。 SSL/TLS 设计得很优雅(很灵活),使得其它业务层的协议可以很方便地架构在 SSL/TLS 之上。这样的好处是:其它协议就不用自己再设计一套加密机制&认证机制。 SSL/TLS 对于安全性很重要,因此俺专门写了一个系列教程(如下),详细介绍该协议的技术细节。 《扫盲 HTTPS 和 SSL/TLS 协议》(系列) ◇域名相关的协议(DNS 及其它)域名相关的协议,也很重要。因为域名系统是整个互联网的基础设施。最早的域名查询协议是"DNS 协议",由于这个协议【没有】加密,导致了一些安全隐患。比如 GFW 就利用 DNS 的这个弱点,搞"域名污染/域名投毒"。因此,后来又设计了一系列新的域名协议,引入了加密的机制。 关于这些协议的扫盲教程,可以参考如下几篇博文: 《扫盲 DNS 原理,兼谈"域名劫持"和"域名欺骗/域名污染"》 《对比4种强化域名安全的协议——DNSSEC,DNSCrypt,DNS over TLS,DNS over HTTPS》 ◇业务层相关的【网络设备】应用层防火墙(application firewall) 前面提到了:大多数防火墙处于4层(状态防火墙),另外还有少数处于7层,也就是"应用层防火墙"。 一般来说,这类防火墙具备了【深度包检测】(deep packet inspection,简称 DPI)的能力,能够理解应用层协议的【内容】。 简单说一下"深度包检测": 如果某个网络设备,仅仅能够理解应用层协议本身,它还【不】够格称之为 DPI。为了做到 DPI,还要能理解应用层协议所承载的【内容】。 比如说:某人通过【明文】的 HTTP 协议从网上下载了一个 zip 压缩包。那些做得好的 DPI 设备不光能识别出"HTTP 协议的内容是 ZIP 压缩包",而且还能从 ZIP 压缩包中提取出里面的文件。 入侵检测(intrusion detection system) 一般来说,"入侵检测"如果不加定语,通常指"网络入侵检测"(洋文是 NIDS);另外还有一种"主机入侵检测"(洋文是 HIDS)。HIDS 与本文无关。 "入侵检测"是一种网络安全设备,它通过嗅探(sniffer)的方式抓取网上的数据包,然后进行分析,尝试发现网络中是否存在黑客/骇客的入侵的行为。故名"入侵检测"。 由于 IDS 需要理解应用层的内容,因此它与"应用层防火墙"有个共同点,需要具备某种程度的 DPI(深度包检测)能力。它俩的一大差异是【部署方式】。 考虑到很多读者是 IT 外行,简单说一下"旁路部署"—— 如果你学过中学物理,应该知道电路有"串联 & 并联"。所谓的"旁路部署"类似于电路中的【并联】。通俗地说:IDS 是【并联】部署,防火墙是【串联】部署。 GFW(Great Firewall) 本博客已经写了很多翻墙教程,大伙儿肯定都知道 GFW 了。 由于"Great Firewall"中有"Firewall"字样,很多天朝网民【误以为】GFW 是防火墙,其实不然!GFW 本质上是 IDS。其部署方式类似于 IDS(旁路部署),其工作方式有很大一部分也类似于 IDS(当然啦,GFW 的功能比 IDS 更多)。 大约七八年前,就有热心读者建议俺写一篇技术博文,介绍 GFW 的工作原理。由于俺比较懒,拖到今年(2021)都没动手,很惭愧 :( ★杂项有些概念,并不属于某个特定的层次,单独放到这个章节。 ◇网关(gateway)严格来讲,"网关"是一个逻辑概念,【不要】把它当成具体的网络设备。 充当"网关"的东东,可能是:路由器 or 3层交换机 or 防火墙 or 代理服务器 ...... "网关"也分不同的层次。如果不加定语,通常指的是"3层"(网络层)。 ◇VPN(virtual private network)咱们天朝的网民使用 VPN,一多半是为了翻墙。其实 VPN 的本意(如其名称所示)是为了提供某种虚拟化的私有的网络,让身处异地的多个人,可以用 VPN 构建出一个虚拟的内网,从而能在这个内网中协同工作。 VPN 的类型很多,使用的技术也各不相同,因此 VPN 对应的 OSI 层次很宽,从"2层"到"6层"都有。俺到维基百科剽窃了如下这张图,让你见识一下 VPN 的多样性。 (名目繁多的 VPN,分类示意图) ◇代理(proxy)那些经常翻墙的同学,对"代理"应该都很熟悉了。"代理"与 VPN 类似,一开始并不是用来翻墙滴,"翻墙"只是这俩的副业。 代理服务器(proxy server) "代理服务器"部署在"客户端 & 服务端"之间,起到某种"中介"的作用。"代理服务器"的类型有很多,干的事情各不相同。 ("代理服务器"的简单示意图) 代理客户端(proxy client) 早期的代理服务器,【不】需要"代理客户端"。因为早期的"代理客户端"支持的是标准协议。比如说:某个"HTTP proxy server"支持的就是标准的 HTTP协议,而用户的电脑上,已经有浏览器(原生支持 HTTP 协议)。这种情况下,自然不需要再有"代理客户端"。 后来,为了满足某些特殊需求(比如翻墙),"代理服务器"必须使用某种特殊的(非标准的)协议。因此,就必须在用户的环境中安装"代理客户端"。对于翻墙来说,你装的翻墙软件,相当于"代理客户端"。 "代理"也分不同的层次。比较常见的有如下几种: TCP 代理(TCP 端口转发)——4层(传输层) SOCKS 代理——5层(会话层) HTTP 代理——7层(应用层) ◇隧道协议(tunneling protocol)所谓的"隧道协议",通俗地说就是用某个协议包裹另一个协议,以满足某些特殊的需求。 看到这里,估计某些同学会感到纳闷——因为俺在本文开头介绍"协议栈"的时候提到说:相邻的两层协议,下层会包裹上层。"隧道协议的包裹"与"上下层协议的包裹",差别在哪捏? "隧道协议"可以做到更灵活的包裹——既可以对层次相隔很远的协议进行包裹,也可以对同一层的协议进行包裹,而且可以"倒挂"。所谓的"倒挂"就是让【上】层反过来包裹【下】层。 举例: 俺曾经写过一篇《如何让【不支持】代理的网络软件,通过代理进行联网(不同平台的 N 种方法)》,其中介绍了"HTTP 代理"的两种模式:"转发模式 & 隧道模式"。对于"HTTP 代理"的隧道模式,可以实现【TCP over HTTP】,(把 TCP 协议打包到 HTTP 协议内部),这就是刚才所说的"倒挂"。 另外,上一个小节那张 VPN 的图中,有几个就使用"隧道协议"的机制来实现。 ◇(其它杂项)可能还有一些杂七杂八的东东,没来得及聊。如果你觉得有些【网络相关】的概念,不太明白,欢迎到博客留言,进行反馈。 俺会根据大伙儿的反馈,再对这篇教程进行补充。 ★参考书目如下几本书,都在俺的网盘上分享了电子版。 《计算机网络》(作者:Andrew Tanenbaum & David Wetherall) 《TCP-IP 详解》(作者:Richard Stevens) 《UNIX 网络编程》(作者:Richard Stevens) 《HTTP 权威指南》 俺博客上,和本文相关的帖子(需翻墙): 《扫盲 HTTPS 和 SSL/TLS 协议》(系列) 《扫盲 DNS 原理,兼谈"域名劫持"和"域名欺骗/域名污染"》 《对比4种强化域名安全的协议——DNSSEC,DNSCrypt,DNS over TLS,DNS over HTTPS》 《如何隐藏你的踪迹,避免跨省追捕》(系列) 《扫盲 netcat(网猫)的 N 种用法——从"网络诊断"到"系统入侵"》 《如何让【不支持】代理的网络软件,通过代理进行联网(不同平台的 N 种方法)》 《聊聊分布式散列表(DHT)的原理——以 Kademlia(Kad) 和 Chord 为例》 《扫盲操作系统虚拟机》(系列) 《扫盲 Linux&UNIX 命令行——从"电传打字机"聊到"shell 脚本编程"》 《如何【系统性学习】——从"媒介形态"聊到"DIKW 模型"》 《学习技术的三部曲:WHAT、HOW、WHY》 版权声明本博客所有的原创文章,作者皆保留版权。转载必须包含本声明,保持本文完整,并以超链接形式注明作者"编程随想"和本文原始地址。翻墙工具使用 BT sync 自动同步各种翻墙工具(BT sync 免翻墙可用), 同步密钥是 BTLZ4A4UD3PEWKPLLWEOKH3W7OQJKFPLG 如有其它问题,用program.think@gmail.com联系俺 |
| You are subscribed to email updates from 编程随想的博客. To stop receiving these emails, you may unsubscribe now. | Email delivery powered by Google |
| Google, 1600 Amphitheatre Parkway, Mountain View, CA 94043, United States | |
Saturday, 13 February 2021
回应核心技术来自中国公司: “精英俱乐部”称将加强数据保护
来源:
自由亚洲
斯坦福互联网观察站的报告指出,目前火爆全球的音频聊天社交平台“精英俱乐部”(Clubhouse)采用的核心技术来自中国公司,使得用户数据面临可能被中国政府窃取的风险。该软件开发商周六回应称,将检视和加强其数据安全保护。
据德国之声2月13日消息,作为对斯坦福研究报告的回应,Clubhouse方面表示,尽管开发者并没有选择让该应用在中国可以使用,但是一些用户还是通过其他途径下载了APP,这就意味着中国用户参与的聊天室的对话内容可能会泄露出去。Clubhouse的开发公司发表声明指出:“在斯坦福互联网观察站的研究人员帮助下,我们发现了若干个可以进一步加强数据保护的领域。” 声明还指出:“在接下来的72小时内,我们将会推出更新,以添加额外的加密和补丁,以防止Clubhouse客户端将数据传输给中国服务器。我们还计划委托一家外部的数据安全公司,来对我们做出的改进步骤加以审查和评估。”
Clubhouse是一款2020年春上市的智能手机应用软件,不过上周该应用在中国大陆已经被屏蔽。
斯坦福互联网观察站发表报告称,已经确认中国公司声网(Agora Inc)为Clubhouse提供了后台基础架构,因此声网很可能有渠道获取用户的原始音频资料,因此也存在把它交给中国政府的潜在可能。这份报告还指出,研究团队观察到聊天室的元数据被中转到一些据信是位于中国的服务器上,而音频数据则被中转到由中国实体所管理的服务器上。不过该报告也指出,研究人员相信,如果音频被存储在美国的话,中国政府应该无法获得相关数据。
from 博谈网 https://botanwang.com/articles/202102/%E5%9B%9E%E5%BA%94%E6%A0%B8%E5%BF%83%E6%8A%80%E6%9C%AF%E6%9D%A5%E8%87%AA%E4%B8%AD%E5%9B%BD%E5%85%AC%E5%8F%B8%EF%BC%9A%7C%E2%80%9C%E7%B2%BE%E8%8B%B1%E4%BF%B1%E4%B9%90%E9%83%A8%E2%80%9D%E7%A7%B0%E5%B0%86%E5%8A%A0%E5%BC%BA%E6%95%B0%E6%8D%AE%E4%BF%9D%E6%8A%A4.html
Wednesday, 26 August 2020
美台发布5G安全共同宣言 强化供应商资安评估
美国之音
美国在台协会以及驻美国台北经济文化代表处星期三(8月26日)发布“5G安全共同宣言(Joint Declaration on 5G Security)”,以确保“可信赖的”网路软硬体供应商参与5G市场。美方再次点出,华为与中兴通讯不受信赖。
双方的5G安全共同宣言里写着:“我们认为有必要透过定期的生命周期更迭,将现有网路不受信任的软硬体供应商,转换为可信任的供应商。”
美国在台协会处长郦英杰(William Brent Christensen)在发布5G安全共同宣言的记者会上致词说:“台湾和美国与其他‘干净(Clean)’伙伴携手合作,目的在于确保技术系统的干净,免受不被信赖的厂商干扰,保护我们的公民和企业的敏感资讯不被威权政府窃取,进而促进国家安全。”
今年4月29日,美国国务卿蓬佩奥(Mike Pompeo)提出所有进出美国外交机构的5G网路流量都需要经过一条“干净路径”,他强调要让这些关键数据与网路安全能远离中国共产党。“5G干净路径”是一条点对点的通讯路径,当中不使用极度有问题、不受信赖的通讯商提供的传输、控制、运算或储存设备,比如华为和中兴通讯。
郦英杰说:“如果电信商听从中国等威权政府的指示,信任将不复存在,因为中国缺乏独立的司法机构或法治制度,其对隐私上有限的保护会造成安全漏洞。”
台湾外交部部长吴钊燮在星期三的致词当中强调“资安就是国安”。他说:“台湾长期处于资安防卫的最前线,在布建5G的资安考量上,早已超前部署,完全排除具有资安疑虑的软硬体设备与服务。”
在3G通讯时代,台湾的基地台等设施仍有使用來自中国的设备; 但从4G时代开始,台湾的国家通讯传播委员会就修订管理规则,因应国安考量,通讯商不得再使用來自中国的核心网路与基地台设备。5G时代,也同样禁用。
其实,台湾总统蔡英文在今年5月就职演说当中提及的台湾六大核心战略产业里,就涵盖了结合5G应用、数位转型与国家安全的资安产业。
对5G安全持共同看法的美、台双方这次在共同宣言提出,为了健全5G生态系统的发展,评估软硬体供应商应该基于以下考量:其是否受到外国政府控制; 其资金来源以及采购、投资与承包的采用标准是否透明; 其所有权、合夥关系及公司治理结构是否透明; 以及其是否体现对创新的承诺并尊重智慧财产权等。
郦英杰说:“这些作为不仅能提升我们各自的安全,也能为民间企业创新者提供机会,使其在自由且公平的竞争环境中取得成功,进而促进各自的数位经济发展。”
今年中,台湾的五大电信商被美国政府列入“5G干净电信公司(Select 5G Clean Telecommunications Companies)”清单。
五大电信商之一的台湾大哥大(Taiwan Mobile)资深副总暨技术长郭宇泰接受美国之音采访时表示,台湾电信商这次在向国家通讯传播委员会申请5G执照时,除了事业与建设计划书之外,还必须提出公司的“资通安全维护计划”,该计划的面向甚至比 “5G干净网路(5G Clean Network)”的要求来得更广更深,他们看到台湾政府对资讯安全提升的重视。
from 博谈网 https://botanwang.com/articles/202008/%E7%BE%8E%E5%8F%B0%E5%8F%91%E5%B8%835g%E5%AE%89%E5%85%A8%E5%85%B1%E5%90%8C%E5%AE%A3%E8%A8%80%7C%E5%BC%BA%E5%8C%96%E4%BE%9B%E5%BA%94%E5%95%86%E8%B5%84%E5%AE%89%E8%AF%84%E4%BC%B0.html
Monday, 27 April 2020
美国会议员提出法案以促进全球互联网自由
美国之音
美国众议院一批两党议员提出了一项法案,旨在促进全球互联网言论及通信自由。
《开放科技基金授权法案》(The Open Technology Fund Authorization Act)将通过授权非营利性的“开放科技基金”(OTF)作为美国全球媒体总署旗下的一个独立组织,加强美国应对世界范围内的压制性审查和互联网限制的努力。这将使“开放科技基金”能够更好地支持旨在反对压制性审查和监视的全球项目,从而促进互联网自由。
《国会山报》报道说,这份法案将要求“开放科技基金”研究、开发和维护旨在促进互联网自由的技术。
法案由众议院外交委员会主席、民主党籍众议员恩格尔(Eliot Engel, D-NY)、委员会首席共和党议员麦考尔(Rep. Mike McCaul, R-TX)、犹他州共和党籍众议员匡希恒(John Curtis, R-UT)以及新泽西州的民主党籍众议员马林诺夫斯基(Rep. Tom Malinowski D-N.J.)于星期一(4月27日)共同提出。
众议员麦考尔在一份声明中说:“在数字时代,世界各地的暴君和独裁者试图通过限制、审查和监视互联网来进一步控制他们的公民。在中国、伊朗和朝鲜等专制政权中,这一趋势愈发明显。美国全球媒体总署已在改善全球互联网自由方面取得了重大进展,通过授权“开放科技基金”作为独立受让者(independent grantee),法案将使美国更好地帮助那些反对这种专制的人。”
众议员恩格尔表示:“我们的国际广播努力为那些没有新闻自由的国家提供公正的新闻和信息。互联网的发展为我们提供了强大的新工具来接触更多的受众。我们的广播说的是实话,所以才有那么多政府试图让这些广播以及其他独立新闻来源保持沉默。”
他还说:“‘开放科技基金’正在研究绕过政府审查和互联网限制的方法。如果一个专制政权建造了一堵墙,那么‘开放科技基金’正在努力建造一个更高的梯子。”
众议员马林诺夫斯基在声明中表示:“‘开放科技基金’是保护人权活动人士、宗教少数派和记者不受政府监视的重要工具。当独裁者们推出新的带有后门的新冠疫情追踪工具来监视他们的公民时,‘开放科技基金’将为那些捍卫民主的人提供工具来进行交流和组织,使他们免受监视。”
from 博谈网 https://botanwang.com/articles/202004/%E7%BE%8E%E5%9B%BD%E4%BC%9A%E8%AE%AE%E5%91%98%E6%8F%90%E5%87%BA%E6%B3%95%E6%A1%88%E4%BB%A5%E4%BF%83%E8%BF%9B%E5%85%A8%E7%90%83%E4%BA%92%E8%81%94%E7%BD%91%E8%87%AA%E7%94%B1.html
Thursday, 9 April 2020
美国政府批准谷歌公司启用连接加州与台湾的海底电缆
美国之音
华尔街日报报道,美国政府已经批准谷歌公司(Google)启用连接加州与台湾的海底光纤电缆,至于加州连接香港的部分则遭到否决。
美国司法部8日表示,准许美国与香港之间直接电缆连线将严重危及美国国家安全与执法利益,并带来重大风险。美国国土安全部与国防部也认可这项看法。
谷歌公司于4月2日提出这项申请,并表示其有迫切需要,该公司还认为未来6个月能在亚太地区达到最大的系统量。
在美国,重大国际信息传输计划必须经过多个联邦机构组成的电信团队审查。这个电信团队近年对中国采取了强硬立场,2018年就曾经以国家安全及执法为理由,建议驳回中国移动集团经由美国网络提供电信服务的申请案。
from 博谈网 https://botanwang.com/articles/202004/%E7%BE%8E%E5%9B%BD%E6%94%BF%E5%BA%9C%E6%89%B9%E5%87%86%E8%B0%B7%E6%AD%8C%E5%85%AC%E5%8F%B8%E5%90%AF%E7%94%A8%E8%BF%9E%E6%8E%A5%E5%8A%A0%E5%B7%9E%E4%B8%8E%E5%8F%B0%E6%B9%BE%E7%9A%84%E6%B5%B7%E5%BA%95%E7%94%B5%E7%BC%86.html
Thursday, 5 March 2020
你们很多人并没有看到当年我们曾经看到的风景

最近这是咋了,连肖战的粉丝都开始说我们这帮40多快50岁的人对于网络是外行?上次是说我们不会网上买菜……
不是给你们这帮小孩子摆老资格,而是你们现在玩儿的这个几乎每天不可或缺的互联网,就是我们这个岁数的人从资金上投资、从技术上架构、从内容上完成最初的填充、从商业模式上完善的。
二十多年前我们就自己攒电脑、布网线、架服务器、做网站,你们现在看上去热议的话题,其实绝大部分都是二十年前我们讨论过的。
你们看着那些阉割的剧、垃圾的剧,疑惑我们当年看的是什么,殊不知那时候电视里的东西、盗版或非盗版的光碟,没有那么多太监。
原本指望你们比我们更具备开放的视野、开阔的心胸,更有见识、更有知识,现在看来,你们很多人并没有看到当年我们曾经看到的风景。
这十年里网速越来越快,但信息越发的残缺。数字鸿沟原本存在于上网与不上网之间,现在存在于信息获取能力与分析能力之间。
别担心我们这代人会不会用互联网了,我们没老到学不会新把戏的程度,操心你们自己吧。
我看着曾经畅通的信息之门在你们面前缓缓关上,再没有人给你们做一套《走向未来丛书》,那才是心有悲凉。
河森堡
天呢,看到网上有人模仿40多岁中年人的口吻写了一篇文章,字里行间都试图营造出那代人的思想落伍和对网络环境的生疏不解,以达到懵懂无知的叔叔阿姨努力关怀年轻人的效果。
我就想说,该文作者心中那些对网络懵懂无知的叔叔阿姨里,有不少人经历过中国互联网最激荡磅礴的岁月,那时候,观点和观点撞得火星四溅,立场和立场撕得飞沙走石,真真儿的字词像剑戟,句逗似链枷,今天回首再看那个时代,简直觉得难以想象,如果有小朋友试图把这代人塑造成对网络环境一无所知的样子,我看就不必了吧。
“嘿!老家伙,这可是真枪,你见过吗?”
“年轻人,我不仅见过,还摸过呢。”
“老丫挺吹牛逼呢吧!你在哪摸过真枪?”
“当年的诺曼底海滩和阿登森林。”
@HongMikael:这是真的,b站和优酷曾经有大量youtube的内容,小时候也经常可以在电视上看到各种动漫和译制电影后来全没有了,只剩下两只熊
以下为中国数字时代编辑摘自部分网友回复:
@星峰磊落lxc:历史的车轮滚滚后退,不跟着退要被碾压。
@pingzi8090:当年我们获取信息的渠道更窄。墙内外的精华是共通的,只要肯学,墙内的精华一生都学之不尽。还是教育出了问题,他们不愿意获取精华,所以现在的孩子两极分化特别厉害,脑子拎得清的格局大,拎不清的只能网上打打嘴炮。
@明明仲係肥佬:有些90后00后看到上世纪80年代至2010年的文艺作品,不禁惊呼“这也敢写?这也敢拍?这也敢播?!”真不知道谁才是封闭的一代。70后80后是经历过黄金时代的,境界高、眼界阔并不奇怪。
@风书书没有书:榕树下、西祠胡同、天涯……
@丹尼尔·广坤·谢:说明这些年的管理效果不错,成功把一批年轻人养成了没有自己脑子的傻子
@夏亚003:还真是,以前读书时候上网还需要偷偷摸摸去网吧,然后玩游戏,了解资讯什么的来充实自己。原本以为现在的孩子拥有智能手机,无时无刻不是处于资讯的包围下,应该眼界更加开阔,结果比起我们当年还更封建保守和无知了。
@有一根葱:也不想想当年杨永信电击的那些网瘾少年现在都是多大岁数。
@就得一起二:我们经历过没有墙的互联网时代。
@笑眯眯A1:各种管、堵、维的结果。年轻人反倒退步了。
@lazytour-c:“数字鸿沟原本存在于上网与不上网之间,现在存在于信息获取能力与分析能力之间。”
@燕西落:前天看有个粉丝说90后大婶我心态一下就崩了给他骂了一顿。
@魔女妈:我们当年生活在无墙的世界,他们是墙内长大的一代。
@酒味草莓z:“20年前网络不发达你们都是怎么看的外剧和动漫?”当然是看电视啦靠咧……无语
@葭茵:是的是的,我前段时间发现年轻的小朋友们已经不知道google是什么了,有个营销号发了个google map的动图,下面一片惊呼:“这是什么黑科技”——我当时那个懵逼!后来又发现很多小朋友不知道什么是情景喜剧,不知道《生活大爆炸》拍摄时下面坐着观众……唉,真是无语凝噎。
@010101零壹010101:怪他們也不對吧,上一代沒能阻止越建越高的牆越縛越緊的網,還怪下一代眼界不開不懂飛翔?
@wwwqusi_911:是啊!我98年就开始从事互联网做网站了,那时候没有防火墙,可以随便学习很多知识,比现在丰富多了,现在网络虽然快,但信息都被过滤了,想找点什么都收费了。
@nemesis2017ccp:那时候连“08宪章”都可以在墙内公开讨论、组织联署。现在的新一代网民能想象吗?我们在博客中国尽情笑骂涛哥、温相,觉得这个时代已经烂透了,这个政权随时可能崩塌。一转眼,十几年已经过去了……
@Squawk_7400:当年互联网的自由度,很多事现在都难以想象,自由就是这么一步一步被剥夺的。还记得当年看叫兽做的视频能乐一整天,现在这人都做的什么jb玩意,这么多年互联网都在粪坑化,现在的屁孩拿个手机就以为是全世界了,可悲。
@xwaa3NKTjwN1rxU:散人说的是实话….这个国家真正的互联网巅峰时期已经过了,随着那被关上的门一起关闭。
@DeukDeukTong:其實大家曾否自省過,為甚麼當牆出現時,自己做了甚麼?有沒有為自己的權益積極抗議過?有沒有想過為下一代捍衛一個良好的網絡環境,讓他們不會變成一個連Google都不知道的人?
@JOKER0910LEE:说什么几代人,只要毛泽东还挂在天安门上,我们都是一代人。
from 博谈网 https://botanwang.com/articles/202003/%E4%BD%A0%E4%BB%AC%E5%BE%88%E5%A4%9A%E4%BA%BA%E5%B9%B6%E6%B2%A1%E6%9C%89%E7%9C%8B%E5%88%B0%E5%BD%93%E5%B9%B4%E6%88%91%E4%BB%AC%E6%9B%BE%E7%BB%8F%E7%9C%8B%E5%88%B0%E7%9A%84%E9%A3%8E%E6%99%AF.html
Wednesday, 4 March 2020
顏純鈎:全能網絡嚴控,確立無聲之國
按新規定,沒有任何人可以對中共所有的政策法規﹑官員作為﹑社會現象﹑民情民意有什麼獨立的異議,也就是說,官方做的任何事都是對的,說的任何話都是真理。即使官方做錯了事說錯了話,只要他說自己對了,十四億中國人也只能相信官方對了。
官方永遠不會說自己做錯,網控一推行,中共就永遠不會做錯事了,中國人也永遠都不會知道中共做了錯事,或者明明知道了,也只能相信官方沒做錯。
原來所謂共產黨的偉大,就是如此這般得來。
網絡控制條文全部是抽象陳述,解釋權完全控制在中共自己手上。有那些條文在,任何人只要輕舉妄動,都可以將某一個條文強加在他頭上,因為只有官方才有解釋權,被指控者根本無以自辨,唯有低頭認罪。
在此之前,網絡早有控制,不過中共通過各大網絡運營商,動用數不盡的網警和五毛,以電腦大數據追尋關鍵字的技術,隨時封號封群。但想說真話的人,還可以重新註冊﹑重新組群來躲避封口的厄運。在新法規出台前,一般違規者只是暫時噤聲而已,沒有法律上和生活上的後果,但此後,這種「好日子」不再了。
首先,封口的範圍非常廣,幾乎無遠勿屆,就是說你說的任何一句話,都在這部新規定涵蓋的範圍之內。每個人在網上說什麼,都逃不過這部法規的監控,因此,不管你想說什麼,在說話之前,都要好好掂量每句話,會不會違規,違規後的後果如何。那不只是封號封群的問題,是你的政治立場如何被官方定義的問題。
其次,監視範圍直接落實到每個個人身上。在大陸,手機和上網都要實名登記,中共自己有一套衛星定位系統,也就是說,你這個人在什麼地方,什麼時候,說了什麼話,官方都知道,「老大哥」每時每刻都盯住你。你的頭上又有一部管制到無遠勿屆的法規,這部法規籠罩了你在網上所說的每一句話,你每句話都在審查範圍之內,那你還敢隨便說話嗎?
最後,中共早前搞了一個社會信用系統,最近又搞了一個防疫三色二維碼,前者關涉個人財政狀況,後者關涉個人健康狀況(綠黃紅三色二維碼,由大數據根據個人的行踪算出來,一個綠色二維碼,可能因為你走過一個有疫癥發生的地區而轉為紅色,你的通行便處處受阻)。日後,中共一定會出台一個政治定位三色二維碼,你在網上說了什麼,你的政治定位將跟隨你到處去,綠色通行,黃色受限,紅色禁足。你唯有不斷對中共說好話,爭取大數據算法把你的定位由紅色改變為黃色,否則你將失去行動自由。
夠厲害吧,「我的國」!
有了這部網管法規,中共想做什麼都可以,因為不管做什麼,中國人都要說好,既然人人都那麼滿意了,中共當然就很偉大。
這部法規當然不是為抗疫提出的,是籌劃已久的強化專政統治的一步棋。中共要將中國改造成一個放大的新加坡,甚至更倒退到文革,網絡嚴控當然是重中之重。之所以在近日推出,主要基於疫癥過去後,經濟情況必然惡化,失業與通漲齊升,中國人一覺醒來,發現好日子一去不返,那時民間的反抗會普遍發生。
從前,中共只能嚴管傳媒,網絡漏洞很多,萬一各地民變頻起,風吹草動,互相影響引爆,那就很危險。現在把網絡管嚴了,一地之民變,外地無人得知,中共從容鎮壓,迅雷不及掩耳,不會造成漣漪反應。
而網絡管死了,民間反對聲音死寂,沒有人可以推波助瀾,稍有異議即刻撲滅,那就更可以防微杜漸。
夠厲害吧,「我的國」!
什麼許章灁﹑許志永﹑陳秋實﹑方斌,日後都無用武之地,說的話傳不出去, 拍的視頻無從擴散,自己說給自己聽,小魚掀不起大浪來。
中國人從此只能聽黨的聲音,消費黨批准的娛樂,乖乖過自己的小康日子,只有八個樣板戲的日子不遠了。
香港人應該慶幸暫時還不至於如此,但好日子還有多少,就沒有知道了。
俗話說,物極必反,且看大陸人如何消受網絡嚴控﹑心靈窒息的日子。
——作者脸书
from 新世纪 NewCenturyNet https://2newcenturynet.blogspot.com/2020/03/blog-post_73.html
Monday, 2 March 2020
中國嚴整網絡信息生態:北京加強審查和控制的時機和反響
有媒體分析稱,這可能是中國迄今推出的最為全面、最為嚴厲的網絡審查和信息控制舉措之一。
面對「禁網」、「封網」等質疑,中國官媒加力宣傳《規定》出台實施的現實意義。
但是,中國網民仍在不無悲哀地調侃,「今後只有好消息」了。
今後還能說什麼?
《規定》2019年底由中國國家互聯網信息辦公公室審議通過後公開發佈,對中國網絡信息內容生產者、服務平台、服務使用者應該做什麼、不准做什麼分別作出了具體規定。
在中國網絡上,今後哪些內容會獲綠燈放行呢?
綜合一下,宣傳和中共一致的方針政策、核心價值觀絶對是沒有問題的。比如,規定第五條說,「鼓勵」網絡信息內容生產者製作、複製、發佈含有下列內容的信息:
- 宣傳習近平新時代中國特色社會主義思想
- 宣傳黨的理論路線方針政策和中央重大決策部署
- 展示經濟社會發展亮點,反映人民群眾偉大奮鬥和火熱生活
- 弘揚社會主義核心價值觀,宣傳優秀道德文化和時代精神
今後不能說什麼?
獲《規定》亮紅燈的內容涵蓋面非常廣,很難綜合概述。比如,《規定》第六條說,網絡內容生產者「不得」製作、複製、發佈含有下列內容的違法信息:
- 反對憲法基本原則
- 危害國家安全,洩露國家秘密,顛覆國家政權,破壞國家統一
- 損害國家榮譽和利益的
- 歪曲、醜化、褻瀆、否定英雄烈士事蹟和精神
- 其他被禁止的內容還包括:宣揚恐怖主義,煽動民族仇恨,宣揚邪教和封建迷信的;散佈謠言,散佈淫穢、色情等等。
特別值得注意的是,第六條最後特別指出:「法律、行政法規禁止的其他內容」也都將整肅。誰來判斷、如何詮釋這個「其他內容」呢?
除此之外,《規定》還開出了另一份清單,詳列內容生產者應當「防範和抵制」的「不良信息」。包括標題黨性質的、炒作緋聞、引發性聯想的內容等等。
為什麼引起關注?
中國當局對互聯網上的內容加以審查和控制、過去幾年還有升級趨勢,這本身並不是新聞。制定《規定》所依據的法律早已公開,其中許多條款其實早己存在。
不過,觀察人士指出,新生效《規定》更上一層樓:「鼓勵」內容生產者宣傳、推廣意識形態性質的內容。
此外,目前正值新冠病毒肺炎疫情肆虐,中國民眾對信息透明和媒體報道真實性的關注大幅提升。
被譽為武漢疫情「吹哨人」的李文亮醫生去世前曾因「散佈謠言」遭遇當局的訓誡。李文亮之死觸發中國民眾巨大的悲慟和憤怒情緒,要求言論自由的呼聲一時間呈鼎沸之勢。
2月24日,無國界記者組織(Reporters Without Borders ) 發表聲明說,「中國當局大力加強了對社交媒體和網民討論群的管控,在這些媒體或微信群中,某些記者和博主大膽發表了獨立的報道,而很多網民也勇於表達憤怒和要求結束言論審查。」
疫情期間,中國官民網絡博弈打拉鋸戰。此時此刻,新規定的出台自然會引發巨大反響。
截至周一下午,在中國新浪微博上,#網絡信息內容生態治理規定今日生效#累計閲讀396.4萬 討論1986。不過,一些有關貼子的評論功能被關閉。可見評論中,有不少網民哀嘆,「從今以後,好消息肯定會越來越多」。
但是,也有部分網民表示,確實受夠了人肉搜索、標題黨等做法。
新規定有用嗎?
新規定洋洋灑灑,對怎樣審查、如何處理違規者等細節沒有提及,對負能量內容的界定也比較籠統。
英國媒體援引耶魯大學法學院蔡中曾中國中心的道姆(Jeremy Daum)說,在一個互動性更強的互聯網上,每個人都可能是內容生產者,很難想象(這些標凖)如何推行。
「想象一下,要查清楚一篇博文、一個貼子的標題是不是聳人聽聞,或者,追蹤互聯網上所有含性暗示意思的推文、跟貼......"
按照中國當局的一貫做法,新規定出台後一段時間,可能還會推出實施細則。
至於眼下,中國微博上有評論說,這樣「毫無意義」的規定至少可以給當局「更多的借口」。
from BBC中文 http://www.bbc.com/zhongwen/trad/chinese-news-51710367
Sunday, 1 March 2020
微信牆中牆

不談用戶體驗
微信有不少設計缺陷,比如刪好友不是雙向,群聊不能設置頭像,語音六十秒不能暫停重聽一定要從頭開始……一般對微信的吐槽都集中在用戶體驗部分。
雖然大家應該都會承認Telegram體驗碾壓微信,雖然微信的安全性在IM裡墊底(這個不能怪騰訊),雖然拜小龍教徒能為微信的設計找出幾十個合理理由,但本文不打算討論其設計缺陷。畢竟設計需要為現實妥協,需要協調各方資源,最終效果往往不是設想的那樣。
我想談談微信究竟做了什麼讓我如此討厭它,那些微信的主動的選擇而不是被動的妥協,這些討厭更多基於價值觀而不是功能。
主動的作惡
內置瀏覽器
當你希望在App裡打開一個連接,又不想跳出應用打開瀏覽器時,iOS上可以使用(SFSafariViewController)實現這個目的,Android則有 WebView 。當然微信不會把打開鏈接的權力交給系統的瀏覽器,它要控制權,所以微信自己做了一個瀏覽器。
iOS上有 Universal Links,Android上有App Links,允許你在瀏覽器點擊一個鏈接後用相應App打開頁面。比如你在iMessage上給別人發一個Twitter鏈接,點擊後就會用Twitter客戶端打開這條推。畢竟互聯網之所以叫互聯網,就是因為有超鏈接。沒有鏈接起來的網絡是局域網。
但是微信瀏覽器屏蔽了大部分應用跳轉鏈接,只有騰訊欽定的旗下產品才能進入白名單(因為蘋果不允許其他應用商店,所以App Store也在這個白名單裡)。
如果你做過相關推廣頁面就知道,為了中國的廣大微信用戶,你得讓前端為微信瀏覽器的訪問寫一個特例:點擊右上角在Safari中打開。本來一次點擊就能直達目的地,現在托微信的福,程序員、設計師要做額外的工作,用戶需要多點幾下,多等一會才行。
公眾號無法外鏈
萬維網最重要的基礎就是超鏈接,你可以從一個頁面鏈接到任何頁面。
但是微信不行,你只能添加微信生態圈的鏈接。所以對於一個習慣待在微信生態圈的人來說,他只能看到公眾號的內容。
因此公眾號不需要添加信息來源增強說服力,也不能添加外鏈提供擴展閱讀,只能在“查看原文”裡添加一個鏈接,還可能被微信瀏覽器屏蔽。
當然,對於不能外鏈,產品之神說了,這是為了:
為了進一步優化微信用戶的使用體驗,更好地保障微信用戶合法權益
無法搜索公眾號
目前微信只對騰訊投資的搜狗開放了公眾號搜索權限,因此不管是用谷歌還是百度,你都不可能搜到公眾號裡的文章。
公眾號文章的知識產權屬於作者,微信有什麼權力替作者決定屏蔽其他搜索引擎?為了自家產品的流量,犧牲作者的潛在訪客,就為了給騰訊投資的搜索引擎續命。
被主流搜索引擎抓取的意義在於能極大的延長文章壽命,擴大讀者數量。幾年前我在Medium寫過關於蘋方的文章,幾年來一直有人通過谷歌訪問到這來。而公眾號呢?再火爆的文章被轉了幾天就會銷聲匿跡,連十萬+的閱讀量都成了一個遠大目標。作者貢獻出來的知識被藏在微信服務器深處,無法造福更多人。
所以我一直呼籲,不要在公眾號寫文章,如果要寫也得是摘要,再用“查看原文”鏈接到其他真正的互聯網平台上。
強推應用寶
應用寶現在應該是牆內首屈一指的安卓應用市場,但它能有現在的規模跟產品本身並無關係,就像微信能壯大是因為有個爹叫騰訊一樣。微信強制要求所有其他應用的下載必須使用應用寶鏈接——即使是iOS也得先打開應用寶再跳轉到App Store。為了讓自家產品能在微信里傳播,所有中國安卓應用廠商不得不增加一個應用寶的渠道。
當年微軟只不過捆綁了一下IE,也沒禁止你下別的瀏覽器就被罰了幾十億,騰訊這種赤裸裸的捆綁推銷自家產品、打擊競品的行為應該罰多少?可惜,中國是社會主義國家,不像資本主義國家會打擊壟斷。
能怎麼辦
我討厭微信,不僅是其糟糕的用戶體驗——體驗往往不能決定我們是否使用一個產品,更重要的是微信的價值觀是邪惡的。
但是我們卻不得不用微信,因為好用的產品進不來,國內的其他產品又不好用。但我們可以盡量減少微信的使用,盡量不讓微信成為掌控我們生活每個方面的老大……老二哥。
比如支付盡量先刷卡(Apple Pay),不行再用支付寶,畢竟騰訊從來沒有過人工客服,資金問題還是謹慎點好。
寫文章不要用公眾號,找一個能被谷歌抓取到的平台,或者乾脆自建博客,真正掌握自己的數據和知識產權。不要辛辛苦苦碼字到頭來為微信做嫁衣。
我們的牆已經夠高了,我選擇不為牆內的牆貢獻磚頭。
我是本篇文章的作者李大毛,最初该文发表在我的博客《城中村群租房》上,发在这里一是为了获得更多的讨论,二是做一个备份。所以虽然行为是“转载”,但也算原创。
原文地址
from 熱門文章 - Matters https://matters.news/@dagou/%E5%BE%AE%E4%BF%A1%E7%89%86%E4%B8%AD%E7%89%86-bafyreiay4vyg4vaqiei42pmypeiulz725iml54bh7gaqbntaltqm23ts44
来强行解读一下3月1日互联网言论管控新规
作者:刘雪菲

题图《坚定相信官方消息,不信谣,不传谣》来源:网信办官网
作为社会主义国家老大哥,我们践行的是社会主义法治。
马克思主义唯物史观定调“经济基础决定上层建筑”:在疫情蔓延/全民居家隔离的一个月里,立法机关丝毫没有懈怠工作;我们有了新的经济基础——造谣与传谣经济,遂国家及时出台了全新的互联网言论管控规定。
这部针对当下“造谣与传谣经济”的新规,名字很好听,叫《网络信息内容生态治理规定》(下简称“《规定》”),由中央宣传部部长领衔的国家互联网信息办公室制订、发布。
又巧了,我硕士考北邮那会儿,专业课考试指定教材正是《网络法》与《电信法》;入学之后,老师同学最常辩论的问题之一,就是“网络法到底是不是一个伪概念”。时隔多年,随着《新规》正式出台,这争论终于一槌定音。
尽管现在《新规》的立法层级还较低,但它影响如我一样醒来睁眼刷手机的在座所有人,它特别重要,相信在不远的将来一定会升格为法律。故在此强行解读一番,聊蹭热点。
01 什么叫生态?
众所周知,网络并非有机物,系由电子终端和无色无味看不见也摸不着的信号连接构成,那么很明显,“生态”一词乃是借用。
对此,官方解答:“网络空间天朗气清、生态良好,符合人民利益。网络空间乌烟瘴气、生态恶化,不符合人民利益。”
首先,立法者浪漫地具象化了这个抽象的赛博空间,且认为“月有阴晴圆缺”之类的天气现象也存在于网络空间。
那么网络空间的天气现象由何构成?是信息,包含本条法规解读的公众号推文信息在内,我们大家发布上网的全部信息影响了这里的天气,时而符合人民利益,时而不符合人民利益。
其次,立法者以家长本位之姿态,为我们制订、发布了《新规》,该设定之前提在于,网民不具备筛选有害信息的能力,且一旦中招,后果不堪设想。
以上为《新规》出台之立法背景,这份良苦用心,可得仔细咂摸。
国家互联网信息办公室有关负责人2019年12月20日就《新规》相关问题回答记者提问时,就《新规》中所称网络信息内容生态治理给出了明确的定义:
“是指政府、企业、社会、网民等主体,以培育和践行社会主义核心价值观为根本,以网络信息内容为主要治理对象,以建立健全网络综合治理体系、营造清朗的网络空间、建设良好的网络生态为目标,开展的弘扬正能量、处置违法和不良信息等相关活动。”(《新规》第二条)
02 治理谁?
《新规》对纷繁复杂的网络信息进行了列举式归类:
其一,正能量信息。鼓励网络信息内容生产者制作、复制、发布该类信息;
其二,违法信息。网络信息内容生产者不得制作、复制、发布;
其三,不良信息。对于该类信息,网络信息内容生产者应当采取措施,防范和抵制。
具体说来:

《新规》第五条
新裤子:生活因你而火热,https://www.youtube.com/watch?v=wp3Fm1fwc64
虽然经常听到“正能量”这个词,然对于其突然上升为法律概念,笔者还是感到相当懵逼。

来源:网信办官网 点击放大 http://www.cac.gov.cn/2019-12/20/c_1578375158671514.htm 最后访问:2020-02-15 14:23:04
扪心自问,本文属于“正能量信息”之第(五)款:“有效回应社会关切,解疑释惑,析事明理,有助于引导群众形成共识的”,属于“鼓励网络信息内容生产者制作、复制、发布”的信息。

《新规》第六条
违法信息很清晰,在前颁布的各类法律法规都有相应的明确规定,比如《刑法》规定的危害国家安全罪,及相应程度较低的《国家安全法》。在此专门规定中,对散落在不同法律法规中涉及网络的违法犯罪行为进行了集中罗列。

《新规》第七条,请注意第(三)款!!!
而这第三类“不良信息”最麻烦了,仔细一看,边界都挺模糊的。《新规》对该类信息的指引也仅仅是“防范”和“抵制”,这又是两个模棱两可的词。
可以想见,无论是内容平台还是信息作者,只能无限提高自我审查的标准;因为反过来,随时可能因为不达标而被拿下。

电影海报,来源网络,侵删
请大家记住以上三类信息区分,这是《新规》关键所在。看晕了也没关系,知道三个大类名称就行。
对其规制的行为主体,《新规》作三类区分:
网络信息内容生产者,是指制作、复制、发布网络信息内容的组织或者个人;网络信息内容服务平台,是指提供网络信息内容传播服务的网络信息服务提供者;网络信息内容服务使用者,是指使用网络信息内容服务的组织或者个人。
但实际上,除网络平台(ICP/ISP)以提供网络信息内容传播服务为业,普通网民都身兼网络信息内容生产者、使用者两种身份。故下文只作两类区分,请大家对号入座。
03 对网络平台的要求
其实,我国法律体系对ICP/ISP的规制一直存在,比如贯彻“避风港”原则,日益动摇、不被司法采纳,而《新规》的发布则意味着,史上最严格的内容管理与审查时代正式到来。
对于第一波赛博格化的运营岗同学,有哪些新的“雷区”需要注意,以下我挑重点说。
第一,《新规》明确要求网络信息内容服务平台负担起信息内容管理之责任:
其一,“健全用户注册、账号管理、信息发布审核、跟帖评论审核、版面页面生态管理、实时巡查、应急处置和网络谣言、黑色产业链信息处置等制度”;其二,聘请专门人员负责以上工作。
第二,发现不良信息和违法信息的,应当依法立即采取处置措施,保存有关记录,并向有关主管部门报告。也就是说,对于那些“擦边球”信息,尽管不违法,但仍需要上呈、留底。
第三,不得在重点环节呈现不良信息。重点环节只能呈现“正能量信息”。
这里,“重点环节”又是一个特别重要的全新法律概念(识记点):

《新规》第十一条
第四,建立用户账号信用管理制度,很明显是仿照征信系统,具体来说,大概就是我们熟悉的“POST被删得多了,就封号啦”。
第五,在显著位置设置便捷的投诉举报入口,公布投诉举报方式,及时受理处置公众投诉举报并反馈处理结果。依然是熟悉的配方,熟悉的味道——“优良传统”。
第六,编制网络信息内容生态治理工作年度报告。

优秀操作展示
04 普通网民需要注意啥
除了一般的,不能乱说话之外,还需要注意以下几条:
第一,版主、群主负有管理责任(所以,轻易别拉群、建组,哼哼),并且鼓励群众举报;
第二,不得利用AI(人工智能)和VR(虚拟现实)相关技术干坏事;
第三,“不得利用党旗、党徽、国旗、国徽、国歌等代表党和国家形象的标识及内容,或者借国家重大活动、重大纪念日和国家机关及其工作人员名义等,违法违规开展网络商业营销活动。”所以,你收藏的很多小表情挂了吧,这是组织在挽救你。

《铤而走险》图源网络,侵删
05 法律责任
总算抖得差不多了。网络行业组织和网信部门监管规定,相对比较简单,不再废话。终于到了我们最期待的,法律责任部分。
违反前述规定者,根据责任承担主体及责任轻重为大家梳理如下:
网民&平台
警示整改、限制功能、暂停更新、关闭账号,以及留底报告。本条为兜底性规范,针对网民发布违法信息和不当信息两类,平台都需要做这一系列常规操作先;
限制从事网络信息服务、网上行为限制、行业禁入等(滚粗惩罚,永世不得上网);
常规责任:“违反本规定,给他人造成损害的,依法承担民事责任;构成犯罪的,依法追究刑事责任;尚不构成犯罪的,由有关主管部门依照有关法律、行政法规的规定予以处罚。”
平台
约谈,给予警告,责令限期改正。拒不改正或者情节严重的,责令暂停信息更新,按照《中华人民共和国网络安全法》、《互联网信息服务管理办法》承担行政责任;
须特别注意,违反《新规》第十一条第(二)款,被单列出来。即,公众账号信息服务精选、热搜等作为重点环节,应当“坚持主流价值导向,优化信息推荐机制,加强版面页面生态管理”,推送正能量信息。
正文结束。
我写到这累死了。
上网有风险!
先学习,再上网!!
赶紧反思一下,你发布、转发的都是哪类信息?
《新规》自2020年3月1日起施行,点击查看《新规》全文。
from 端点星 https://terminus2049.github.io/archive/2020/02/19/interpretation-new-rule.html
Wednesday, 26 February 2020
互聯網忽然消失的事情在哪些國家最嚴重 又是誰在主導
- 在全世界範圍內,多個國家的共計65次抗議活動期間互聯網被關閉;
- 另外有12次是發生在選舉期間;
- 其中最多的互聯網關停發生在印度;
- 最長時間的互聯網關停是發生在中非國家乍得,持續了15個月。
Saturday, 21 December 2019
国家互联网信息办公室发布《网络信息内容生态治理规定》
国家网信办有关负责人表示,规定的出台旨在营造良好网络生态,保障公民、法人和其他组织的合法权益,维护国家安全和公共利益。加强网络生态治理,是建立健全网络综合治理体系,培育积极健康、向上向善的网络文化的需要,也是维护广大网民切身利益的需要。
以下为规定全文:
网络信息内容生态治理规定
第一章 总则
第一条 为了营造良好网络生态,保障公民、法人和其他组织的合法权益,维护国家安全和公共利益,根据《中华人民共和国国家安全法》《中华人民共和国网络安全法》《互联网信息服务管理办法》等法律、行政法规,制定本规定。
第二条 中华人民共和国境内的网络信息内容生态治理活动,适用本规定。
本规定所称网络信息内容生态治理,是指政府、企业、社会、网民等主体,以培育和践行社会主义核心价值观为根本,以网络信息内容为主要治理对象,以建立健全网络综合治理体系、营造清朗的网络空间、建设良好的网络生态为目标,开展的弘扬正能量、处置违法和不良信息等相关活动。
第三条 国家网信部门负责统筹协调全国网络信息内容生态治理和相关监督管理工作,各有关主管部门依据各自职责做好网络信息内容生态治理工作。
地方网信部门负责统筹协调本行政区域内网络信息内容生态治理和相关监督管理工作,地方各有关主管部门依据各自职责做好本行政区域内网络信息内容生态治理工作。
第二章 网络信息内容生产者
第四条 网络信息内容生产者应当遵守法律法规,遵循公序良俗,不得损害国家利益、公共利益和他人合法权益。
第五条 鼓励网络信息内容生产者制作、复制、发布含有下列内容的信息:
(一)宣传习近平新时代中国特色社会主义思想,全面准确生动解读中国特色社会主义道路、理论、制度、文化的;
(二)宣传党的理论路线方针政策和中央重大决策部署的;
(三)展示经济社会发展亮点,反映人民群众伟大奋斗和火热生活的;
(四)弘扬社会主义核心价值观,宣传优秀道德文化和时代精神,充分展现中华民族昂扬向上精神风貌的;
(五)有效回应社会关切,解疑释惑,析事明理,有助于引导群众形成共识的;
(六)有助于提高中华文化国际影响力,向世界展现真实立体全面的中国的;
(七)其他讲品味讲格调讲责任、讴歌真善美、促进团结稳定等的内容。
第六条 网络信息内容生产者不得制作、复制、发布含有下列内容的违法信息:
(一)反对宪法所确定的基本原则的;
(二)危害国家安全,泄露国家秘密,颠覆国家政权,破坏国家统一的;
(三)损害国家荣誉和利益的;
(四)歪曲、丑化、亵渎、否定英雄烈士事迹和精神,以侮辱、诽谤或者其他方式侵害英雄烈士的姓名、肖像、名誉、荣誉的;
(五)宣扬恐怖主义、极端主义或者煽动实施恐怖活动、极端主义活动的;
(六)煽动民族仇恨、民族歧视,破坏民族团结的;
(七)破坏国家宗教政策,宣扬邪教和封建迷信的;
(八)散布谣言,扰乱经济秩序和社会秩序的;
(九)散布淫秽、色情、赌博、暴力、凶杀、恐怖或者教唆犯罪的;
(十)侮辱或者诽谤他人,侵害他人名誉、隐私和其他合法权益的;
(十一)法律、行政法规禁止的其他内容。
第七条 网络信息内容生产者应当采取措施,防范和抵制制作、复制、发布含有下列内容的不良信息:
(一)使用夸张标题,内容与标题严重不符的;
(二)炒作绯闻、丑闻、劣迹等的;
(三)不当评述自然灾害、重大事故等灾难的;
(四)带有性暗示、性挑逗等易使人产生性联想的;
(五)展现血腥、惊悚、残忍等致人身心不适的;
(六)煽动人群歧视、地域歧视等的;
(七)宣扬低俗、庸俗、媚俗内容的;
(八)可能引发未成年人模仿不安全行为和违反社会公德行为、诱导未成年人不良嗜好等的;
(九)其他对网络生态造成不良影响的内容。
第三章 网络信息内容服务平台
第八条 网络信息内容服务平台应当履行信息内容管理主体责任,加强本平台网络信息内容生态治理,培育积极健康、向上向善的网络文化。
第九条 网络信息内容服务平台应当建立网络信息内容生态治理机制,制定本平台网络信息内容生态治理细则,健全用户注册、账号管理、信息发布审核、跟帖评论审核、版面页面生态管理、实时巡查、应急处置和网络谣言、黑色产业链信息处置等制度。
网络信息内容服务平台应当设立网络信息内容生态治理负责人,配备与业务范围和服务规模相适应的专业人员,加强培训考核,提升从业人员素质。
第十条 网络信息内容服务平台不得传播本规定第六条规定的信息,应当防范和抵制传播本规定第七条规定的信息。
网络信息内容服务平台应当加强信息内容的管理,发现本规定第六条、第七条规定的信息的,应当依法立即采取处置措施,保存有关记录,并向有关主管部门报告。
第十一条 鼓励网络信息内容服务平台坚持主流价值导向,优化信息推荐机制,加强版面页面生态管理,在下列重点环节(包括服务类型、位置版块等)积极呈现本规定第五条规定的信息:
(一)互联网新闻信息服务首页首屏、弹窗和重要新闻信息内容页面等;
(二)互联网用户公众账号信息服务精选、热搜等;
(三)博客、微博客信息服务热门推荐、榜单类、弹窗及基于地理位置的信息服务版块等;
(四)互联网信息搜索服务热搜词、热搜图及默认搜索等;
(五)互联网论坛社区服务首页首屏、榜单类、弹窗等;
(六)互联网音视频服务首页首屏、发现、精选、榜单类、弹窗等;
(七)互联网网址导航服务、浏览器服务、输入法服务首页首屏、榜单类、皮肤、联想词、弹窗等;
(八)数字阅读、网络游戏、网络动漫服务首页首屏、精选、榜单类、弹窗等;
(九)生活服务、知识服务平台首页首屏、热门推荐、弹窗等;
(十)电子商务平台首页首屏、推荐区等;
(十一)移动应用商店、移动智能终端预置应用软件和内置信息内容服务首屏、推荐区等;
(十二)专门以未成年人为服务对象的网络信息内容专栏、专区和产品等;
(十三)其他处于产品或者服务醒目位置、易引起网络信息内容服务使用者关注的重点环节。
网络信息内容服务平台不得在以上重点环节呈现本规定第七条规定的信息。
第十二条 网络信息内容服务平台采用个性化算法推荐技术推送信息的,应当设置符合本规定第十条、第十一条规定要求的推荐模型,建立健全人工干预和用户自主选择机制。
第十三条 鼓励网络信息内容服务平台开发适合未成年人使用的模式,提供适合未成年人使用的网络产品和服务,便利未成年人获取有益身心健康的信息。
第十四条 网络信息内容服务平台应当加强对本平台设置的广告位和在本平台展示的广告内容的审核巡查,对发布违法广告的,应当依法予以处理。
第十五条 网络信息内容服务平台应当制定并公开管理规则和平台公约,完善用户协议,明确用户相关权利义务,并依法依约履行相应管理职责。
网络信息内容服务平台应当建立用户账号信用管理制度,根据用户账号的信用情况提供相应服务。
第十六条 网络信息内容服务平台应当在显著位置设置便捷的投诉举报入口,公布投诉举报方式,及时受理处置公众投诉举报并反馈处理结果。
第十七条 网络信息内容服务平台应当编制网络信息内容生态治理工作年度报告,年度报告应当包括网络信息内容生态治理工作情况、网络信息内容生态治理负责人履职情况、社会评价情况等内容。
第四章 网络信息内容服务使用者
第十八条 网络信息内容服务使用者应当文明健康使用网络,按照法律法规的要求和用户协议约定,切实履行相应义务,在以发帖、回复、留言、弹幕等形式参与网络活动时,文明互动,理性表达,不得发布本规定第六条规定的信息,防范和抵制本规定第七条规定的信息。
第十九条 网络群组、论坛社区版块建立者和管理者应当履行群组、版块管理责任,依据法律法规、用户协议和平台公约等,规范群组、版块内信息发布等行为。
第二十条 鼓励网络信息内容服务使用者积极参与网络信息内容生态治理,通过投诉、举报等方式对网上违法和不良信息进行监督,共同维护良好网络生态。
第二十一条 网络信息内容服务使用者和网络信息内容生产者、网络信息内容服务平台不得利用网络和相关信息技术实施侮辱、诽谤、威胁、散布谣言以及侵犯他人隐私等违法行为,损害他人合法权益。
第二十二条 网络信息内容服务使用者和网络信息内容生产者、网络信息内容服务平台不得通过发布、删除信息以及其他干预信息呈现的手段侵害他人合法权益或者谋取非法利益。
第二十三条 网络信息内容服务使用者和网络信息内容生产者、网络信息内容服务平台不得利用深度学习、虚拟现实等新技术新应用从事法律、行政法规禁止的活动。
第二十四条 网络信息内容服务使用者和网络信息内容生产者、网络信息内容服务平台不得通过人工方式或者技术手段实施流量造假、流量劫持以及虚假注册账号、非法交易账号、操纵用户账号等行为,破坏网络生态秩序。
第二十五条 网络信息内容服务使用者和网络信息内容生产者、网络信息内容服务平台不得利用党旗、党徽、国旗、国徽、国歌等代表党和国家形象的标识及内容,或者借国家重大活动、重大纪念日和国家机关及其工作人员名义等,违法违规开展网络商业营销活动。
第五章 网络行业组织
第二十六条 鼓励行业组织发挥服务指导和桥梁纽带作用,引导会员单位增强社会责任感,唱响主旋律,弘扬正能量,反对违法信息,防范和抵制不良信息。
第二十七条 鼓励行业组织建立完善行业自律机制,制定网络信息内容生态治理行业规范和自律公约,建立内容审核标准细则,指导会员单位建立健全服务规范、依法提供网络信息内容服务、接受社会监督。
第二十八条 鼓励行业组织开展网络信息内容生态治理教育培训和宣传引导工作,提升会员单位、从业人员治理能力,增强全社会共同参与网络信息内容生态治理意识。
第二十九条 鼓励行业组织推动行业信用评价体系建设,依据章程建立行业评议等评价奖惩机制,加大对会员单位的激励和惩戒力度,强化会员单位的守信意识。
第六章 监督管理
第三十条 各级网信部门会同有关主管部门,建立健全信息共享、会商通报、联合执法、案件督办、信息公开等工作机制,协同开展网络信息内容生态治理工作。
第三十一条 各级网信部门对网络信息内容服务平台履行信息内容管理主体责任情况开展监督检查,对存在问题的平台开展专项督查。
网络信息内容服务平台对网信部门和有关主管部门依法实施的监督检查,应当予以配合。
第三十二条 各级网信部门建立网络信息内容服务平台违法违规行为台账管理制度,并依法依规进行相应处理。
第三十三条 各级网信部门建立政府、企业、社会、网民等主体共同参与的监督评价机制,定期对本行政区域内网络信息内容服务平台生态治理情况进行评估。
第七章 法律责任
第三十四条 网络信息内容生产者违反本规定第六条规定的,网络信息内容服务平台应当依法依约采取警示整改、限制功能、暂停更新、关闭账号等处置措施,及时消除违法信息内容,保存记录并向有关主管部门报告。
第三十五条 网络信息内容服务平台违反本规定第十条、第三十一条第二款规定的,由网信等有关主管部门依据职责,按照《中华人民共和国网络安全法》《互联网信息服务管理办法》等法律、行政法规的规定予以处理。
第三十六条 网络信息内容服务平台违反本规定第十一条第二款规定的,由设区的市级以上网信部门依据职责进行约谈,给予警告,责令限期改正;拒不改正或者情节严重的,责令暂停信息更新,按照有关法律、行政法规的规定予以处理。
第三十七条 网络信息内容服务平台违反本规定第九条、第十二条、第十五条、第十六条、第十七条规定的,由设区的市级以上网信部门依据职责进行约谈,给予警告,责令限期改正;拒不改正或者情节严重的,责令暂停信息更新,按照有关法律、行政法规的规定予以处理。
第三十八条 违反本规定第十四条、第十八条、第十九条、第二十一条、第二十二条、第二十三条、第二十四条、第二十五条规定的,由网信等有关主管部门依据职责,按照有关法律、行政法规的规定予以处理。
第三十九条 网信部门根据法律、行政法规和国家有关规定,会同有关主管部门建立健全网络信息内容服务严重失信联合惩戒机制,对严重违反本规定的网络信息内容服务平台、网络信息内容生产者和网络信息内容使用者依法依规实施限制从事网络信息服务、网上行为限制、行业禁入等惩戒措施。
第四十条 违反本规定,给他人造成损害的,依法承担民事责任;构成犯罪的,依法追究刑事责任;尚不构成犯罪的,由有关主管部门依照有关法律、行政法规的规定予以处罚。
第八章 附则
第四十一条 本规定所称网络信息内容生产者,是指制作、复制、发布网络信息内容的组织或者个人。
本规定所称网络信息内容服务平台,是指提供网络信息内容传播服务的网络信息服务提供者。
本规定所称网络信息内容服务使用者,是指使用网络信息内容服务的组织或者个人。
第四十二条 本规定自2020年3月1日起施行。
(来源:网信中国微信公众号)
from 月光博客 https://www.williamlong.info/archives/5921.html
Thursday, 10 October 2019
人道报:中俄正拟定网络控制协议
回声报世界版文章指出,中美贸易谈判代表团应该于今天周四与明天周五在华盛顿会谈,但是,中美双边关系在一个月前略微获得缓解之后最近几天又再度陷入紧张。中国政府日前作出了多个友好的姿态,包括承诺多购买美国农产品等等,但是,中国人民大学学者王义桅向回声报表示,中国政府不会在国有企业援助等结构性的问题上不会做出让步。
回声报还在企业版介绍了休斯顿火箭篮球队经理因一条声援香港的推特而引发的中美舆论风波,文章指出,NBA受到来自中美双方的攻击,在火箭队经理发表公告向中方道歉之后,美国全国舆论一片哗然,无论是民主党还是共和党议员都纷纷谴责NBA金钱至上的行为标准,导致NBA总裁萧文不得不出面表态捍卫言论自由。文章指出,自从香港发生抗争活动以来,多个国际品牌都屈服于北京的压力而做出让步,北京最新的攻击目标是苹果集团。
法国人道报在国际版介绍了中国与俄罗斯正在签署的一项网络控制协议,该协议针对的主要对象是目前基本在网络方面具有垄断权的美国。文章指出,中国与俄罗斯试图在网络领域占据主导地位主要出于捍卫网络主权以及预防外国干预。武汉大学国际关系部教授黄志雄向人道报指出;类似美国这类国家使用网络来制造社会混乱,颠覆政权。俄罗斯已经设置了网络安全墙,一旦遇到紧急情况,将切断联系。俄罗斯与中国2015年曾经签署了32项合作协议,其中就包括网络互不侵犯协议,捍卫网络主权催生了中国自己的网络科技与网络平台,也使网络全球通成为梦想,同样,网络开创者们最早提出的网络中立性原则今天在美国已经变得脆弱而这一原则从未被中国政府所接受。
除了周四法国各报以上有关中国的报道之外,法新社北京分部负责人巴特力克·巴埃尔(Patrick Baert)周日在网上发表文章,介绍他十五年后返回北京的感受,颇为耐人寻味。记者在1997年与2001年曾经在北京工作,之后一直到2016年才返回中国,在不到二十年的时间内,中国的政治社会发生了翻天覆地的变化。这是不争的事实。但作为记者,职业原因使他对一些看似细节但却十分能够反映中国政坛变化的现象特别敏感。
比如说,中国领导人在官方正式场合出现的时间以及频率,之前一般是主席五分鐘,总理三分鐘,而今天几乎铺天盖地都是习近平,有时候习近平根本都不用说话,但都能够听到的是无休止的掌声。
作为西方媒体的驻京记者,他的工作条件却同二十年前并没有多大的变化。今天记者到外地报道,虽然除了西藏之外,不再需要事先提出申请,但是,记者必须每年更新记者证,所到指出依然受到当地公安的关注。
作者特别提到了一次在广东的一家为特朗普的女儿伊万卡生產產品的工厂的报道,遭到来自官方媒体的攻击。官方英文媒体批评报道的照片太负面,影响了中国工厂的形象。
但是,这家媒体却没有给法新社留下任何回答的机会。另外,更加令人不安的是,中国官方没有对报道的记者做出任何谴责,而是将责任推给被报道的工人,也就是警告中国人不要轻易地接受西方媒体的採访。
作者指出,在一个国内媒体不能够正常工作的国家,将中国的真实状况介绍给世界这是我们的艰鉅的职责。
土耳其向叙利亚北部的库尔德人发动的武力进攻占据了左翼大报解放报与人道报的头版,解放报的标题是:埃尔多安的肮脏的战争,人道报的标题是库尔德人被埃尔多安任意宰割。解放报社论文章指出,库尔德在历史上上已经受到国际社会的多次背叛,如果从美国当初对待前南斯拉夫的立场来看,在库尔德人问题上,美国无疑是使用了双重标准。
右翼费加罗报关注的一项OpinionWay民调机构最新的调查结果显示,2022年总统选举许多选民倾向于选择投抗议票,根据对三千名被挑选的选民的访问,他们中有四分之三的人表示比较倾向于选择体制外的候选人。
财经报纸回声报聚焦二十强国家组织以及经合组织正在研究的如何对谷歌等网络跨国集团征收营业税。
天主教的十字架报则关注今年的诺贝尔文学奖。
from RFI http://www.rfi.fr/cn/%E4%B8%AD%E5%9B%BD/20191010-%E4%BA%BA%E9%81%93%E6%8A%A5%E4%B8%AD%E4%BF%84%E6%AD%A3%E6%8B%9F%E5%AE%9A%E7%BD%91%E7%BB%9C%E6%8E%A7%E5%88%B6%E5%8D%8F%E8%AE%AE
Monday, 17 December 2018
5G:一场充满风险的网络革命
5G既是网络革命,也暗藏诸多风险
近来围绕中国领先的5G技术供应商华为所展开的外交争执,足以显示出据称能带来网络革命的5G技术也暗藏着极大的风险。那么,什么是5G,它有何用途,它的风险又是什么呢?
5G是所谓第五代移动通信技术的简称,美国和亚洲计划在2020年开始启用5G技术。迄今为止,每一代移动通信技术都带来了网速和数据流量方面的进步。而借助5G技术将首次实现人机对话。
受到广泛关注的物流网因移动网络的局限性一直不能实现突破。无论是网速,还是网络硬件均不能满足物流网巨大数据传输的需要。而5G网技术将极大地提高网速,从而使汽车自动驾驶或远程手术都将变为现实。
与此同时,它还将打破扩增实境和虚拟实境的界限。借助5G网可以使大量感应器同时工作,从而使服务变得更加“智能化”。比如,它可以帮助人们更好的协调路况或者自动通知管理部门哪一个垃圾筒应该清理了。
工业界则期望5G网能给生产流程带来巨大的革新,并能够对各个工序实施更有效的监控。
但是,5G网也带来了对网络安全的担忧。首先,5G网将大大增加数据传输的数量和种类。感应器传输的各类数据,比如涉及生产工序的信息可能极具敏感度,因为竞争对手会对这类信息非常感兴趣。此外,涉及私人家庭的数据也可能落入不法之徒的手里而受到他们的操控。总之,可供黑客攻击的数据宝库将随着5G技术的普及,变得越来越大。
此外,对网络的依赖性越高,人们受到伤害的风险也将变得越大。一旦网络出现故障,对社会安全及经济生活造成的恶果将难以想象。如果传输出现问题,远程手术中的患者可能死于非命,自动驾驶的车辆可能造成事故。如果网络长时间瘫痪,更可能导致一个国家经济的崩溃。这也就是5G网所暗藏的安全隐患。
本次美国要求加拿大逮捕华为首次财务关孟晚舟是基于对她违背伊朗制裁协定的指控,但长期以来美国一直担心的则是,来自中国的网络通信设备会暗藏中国情报部门和军方的“特洛伊木马”。
华为公司是5G网络设备的重要制造商,美国国防部门则担心,使用华为设备将使中方具备干扰美国军事通信的能力,或者在军事冲突中使美国处于不利地位。
有鉴于此,美国已基本禁止国内网络使用华为设备,澳大利亚和新西兰也采取了相同的步骤。其他一些国家则仍在研判各种可能选项。
梦想很美好,现实却往往不尽人意。当初那些购买4G网手机的用户大多数都很失望,因为尽管他们的手机足以处理极高的网速,但网络供应商的骨干网却并不具备传输高流量数据的能力。
网络运营商目前正在大力扩建各自的骨干网,但一旦采用5G技术,他们将不得不大规模增加基站数量。否则,他们将再一次无法兑现有关网速的承诺。
多数分析师都认为,网络运营商最终将能够承担建设5G网络的高昂费用,当然,起步阶段,网络的普及程度可能不尽人意,许多大家热盼的功能也无法立即实现。
比如,沿高速公路修建基站以实现车辆的自动驾驶,就将是一个耗资巨大的工程。届时,网络运营商可能需要为此寻找更多的合作和投资伙伴。
from 博谈网 https://botanwang.com/articles/201812/5g%EF%BC%9A%E4%B8%80%E5%9C%BA%E5%85%85%E6%BB%A1%E9%A3%8E%E9%99%A9%E7%9A%84%E7%BD%91%E7%BB%9C%E9%9D%A9%E5%91%BD.html
Tuesday, 31 July 2018
網絡民主的破滅:極端內容如何一步步操縱我們
David Robson
2018年 7月 29日
21世紀初,當許多評論家還驚嘆於網絡的自由與民主前景時,美國法學專家桑斯坦(Cass Sunstein)已提出了嚴重警告。
桑斯坦認為,網絡這片虛擬的"美國舊西部"可能令我們打破人與人之間的社會及地緣障礙,對世界的看法更加公允,但也有可能建立新的壁壘,因為想法類似的人會聚集抱團,觀點一致,並只從相同渠道獲取信息。
桑斯坦寫到:「雖然有數以百萬的人在使用網絡擴展眼界,很多人卻恰恰相反,根據自己的利益和偏見創建了一份《我的日報》(Daily Me)。」他們生活在「回聲室」裏(比喻在人際交流過程中,只承認或接受與自己觀點相近的回應),導致一國政治更加分化。
之後的評論家也同意這個觀點,同時指出科技平台本身也會加劇不同群體間的分歧。舉例而言,Facebook和Twitter可能發現你更容易點開《紐約時報》而非《每日郵報》的文章,那麼就會優先向你推送前者。
渥太華大學的杜波依斯(Elizabeth Dubois)說:「這樣做是因為信息量太大,你不可能全都瀏覽,這其實很有用,但你確實就待在一個泡泡裏,只收到這個平台或公司認為適合你、符合你需求的信息。」
如今,回聲室和「過濾泡」(比喻人為過濾信息)的危險已被視為老生常談,這解釋了民意為何分化嚴重,往往導致大家嚴格按照黨派站隊表態。希拉里·克林頓(Hillary Clinton)近78%的選民都支持「黑人的命也是命」(Black Lives Matter)運動,而特朗普(Trump)的選民中支持率僅31%。
但這是因為盲目的網上行為,還是有更微妙的因素在起作用?
閲讀習慣毋庸置疑會塑造我們的政治觀點,現在還不能確定有的放矢的廣告對選民行為有多大影響,但最近一些研究認為回聲室和過濾泡的影響被誇大了,值得關注。
牛津大學的弗萊克斯曼(Seth Flaxman)與同事們發表的一篇文章研究了美國5萬用戶的瀏覽歷史。按照一般的看法,社交媒體及搜索引擎用戶傾向使用比較極端的新聞來源——譬如瀏覽布萊巴特新聞(Breitbart,較極端)而非福克斯新聞(Fox News,較中立)——因此觀點也就更偏激。
但現實與上述有關網絡回聲室和過濾泡的一般看法相反,兩人調查的瀏覽資料發現,互聯網用戶瀏覽反對意見網站的可能性反而更高,媒體涉獵範圍總體更廣。弗萊克斯曼目前任職於帝國理工學院,他說:「出人意料的是,雖然你直接瀏覽的網站也就是平時會看的一兩個,例如BBC和CNN,但社交媒體因其特性能讓你接觸到許多其他信息源,增強你獲得的信息多樣性。」
弗萊克斯曼強調研究數據都是2013年的,現在情況可能會有不同,但皮尤研究中心(Pew)對2016年美國總統大選的調查也證實了他的看法,大部分人在社交媒體會收到各種觀點的推送。渥太華大學杜波依斯的研究也得出了類似結論。
杜波依斯的研究以2000名英國成年人為樣本,發現大部分人已經突破了政治舒適區,主動尋找與自己觀點不同的新聞來源。按照杜波依斯的算法,只有8%的受訪者在媒體多元化方面得分過低,他們只瀏覽一兩個新聞媒體,缺少其他新聞視角,有活在回聲室的風險。
杜波依斯強調,即或8%也是個「令人擔憂」的數字,但已經比很多專家的預期低很多,現在大多數人都清楚反對一方對當前議題的想法。
當前也有證據表明,瀏覽更多元的新聞來打破回聲室和過濾泡出發點是好的,但也可能引起逆火效應(錯誤信息被更正後,更正的信息與人原本看法相悖,反而加深人們對原本錯誤信息的信任)——結果是加劇而非減少政治上的偏激。
按照這個思路,杜克大學的貝爾(Christopher Bail)領導團隊研究了1600多名Twitter用戶的政治觀點,之後花點錢請這些參試者關注一個「機器人」,這個機器人帳號會轉發不同政治黨派有影響力人物的推文。
超過半數的參試者關注了機器人,但在同性戀權利這類爭議上非但沒有變溫和,反而堅定了原有觀點。(對共和黨影響更大,他們變得更加保守,而民主黨的態度基本沒變。)
許多心理學理論可以解釋這一現象。
其中一個是社會心理學的「動機性推理」,指在認知過程中主觀動機導致的認知失調。大量研究表明,人非常依賴自己的政治屬性,會投入大量認知資源來駁斥異己之見,從而更加堅定自己的想法。
同樣的,語言學研究也顯示,共和黨用戶越多接觸到較自由派的觀點時用詞會越情緒化。貝爾說:「我們發現他們對自由派意見領袖的負面情緒升高,尤其是應對過程中的消極感受增強,所以我們認為存在動機性推理。」
另一種解釋源自心理學的「自我縱容」現象——這是一種無意識行為,一旦我們在某種情況下表達過開放兼容的態度,自我道德信心增強,就無意識地以為今後自己有權發表偏見觀點。譬如2008年的一項研究發現,奧巴馬的支持者後來表達出種族主義傾向觀點的可能性反而更高。因為在Facebook或Twitter上聽到過一些反對聲音,人們可能就覺得自己有權更加堅定已有觀點。至少,我認識的幾個關注2016年英國脫歐公投的人就是這樣。
貝爾說要小心那些高調人士的轉發,這些人也許距離普通Twitter用戶很遠,大家並不怎麼喜歡「精英」,所以比較溫和的人髮信息是否同樣會有逆火效應,還有待證實。
這些都說明,不同於回聲室的觀點,網上政治言論問題跟我們聽取的言論範圍並無關係,而主要在於我們對言論不自覺的反應。正如社會心理學家海特(Jonathan Haidt)所言:「人們對反對方的態度,怎麼看都是更強的敵意。」
在網上的匿名交流方式似乎也令人更易動輒去駁斥他人,這讓討論氛圍變得更加劍拔弩張。
杜波依斯說:「社交媒體中回聲室(的影響)被嚴重誇大了,但並非沒有其他因素加劇政治分化。」
有關研究也不否認存在蓄意操縱用戶的社交媒體,及對之後政治事件會產生影響。譬如《科學》雜誌最近一項研究證實,虛假消息的傳播速度遠遠超過來自可靠信息源而且已被證實的消息。杜波依斯說:「可能大多數人不用擔心被困在回聲室裏,但他們還是會成為為特定廣告或錯誤信息的目標。」
消除網絡不和諧沒有捷徑,杜波依斯和其他專家希望在學校及大學開展媒體素養教育能有所幫助,向學生教授基本的批判思維和爭論中辨別偏見的方法,以及如何更聰明地評估新聞來源。
互聯網即將迎來30歲生日,但要找到暢遊網絡的最佳方法,我們還有很長的路要走。
請訪問 BBC Future 閲讀 英文原文。
from BBC中文網 https://www.bbc.com/ukchina/trad/vert-fut-44996579
Friday, 25 May 2018
互联网是谁的互联网?
然而这就是我们想要的互联网么?
当然这又是一个很难回答的问题。对这件事的关注者来说,它的走向,它所象征的含义有着极其重要的作用,因为这是他们心中某些观点的体现及具象。对这件事的不关注者来说,它却可以相当于从来没有发生。所以当我产生这种念头的时候,至少已经错了一半。而当我提出这个疑惑的时候,大概只会有我一个人是这种看法。在 DACA,在网络中立,在剑桥丑闻,在 GDPR 等等诸多所谓热点事件的背后,总会有别的替代品让它们变成过去。这些不起眼的事情可能算不上什么头条,也不具备太多的话题和深思角度,但在另一些人眼里他们可能会是头等大事。假如这些才是大部分网民群体的关心的所在,比如出行生计,比如购物就医,这时我们又会怎样看待刚才提出的那个问题呢?
作为科技媒体从业人员,我的本职工作之一是记录并传达出这个行业里发生的事情。但芯片战争和 I/O 大会并不意味着这里的全部,隐私或者数据安全也不是我们要面对的唯一问题。当它们发生时,读者们往往都是无从选择。如果要考虑到网站流量,我的选择也会相应变少很多,毕竟我们也要吃饭。而把它们拆成十段或者五篇,用 social 还是评论的方式进行表达,在我眼里都没有什么太大的区别,因为这些事情中所承载的真相总是固定不变的。我并不是反感热点,也并不是抵制在各种程度上对这件事的参与。在作为这件事和现实社会以及网络社会进行交织的节点时,我总觉得旁观者与亲历者都在被一股无形的力量所挟迫,有些东西正在逐渐偏离它的本质。它虽然不属于某一个或者某几个人,但在它对面的我们却在变成同一个或者某几个人。
这时我通常会想起古巴。除了格瓦拉和雪茄,这里还有其他值得关注的特产,比如 “包裹”和“SNET”。在三四年前,由于美帝的出口封锁当地政府的管控政策(美国限制对古巴的电子产品的出口,而古巴本地在 2008 年以前也是规定一般民众不得使用电脑),古巴的互联网事业看起来还像是另一个世界的产物。就算在 15 年的时候也只有 5%的古巴人民可以正常上网,并且在很大一部分程度上是拨号上网,更不用说价格动辄为几十个月月薪的电脑设备。但这依然无法阻挡古巴人民紧随世界化潮流的步伐,于是这里就出现了刚才我们提到的另外两个特产——古巴的“离线互联网”。
“包裹”是一块流动着的硬盘,它里面装满了各种由海外网民下载下来的资源,比如杂志电影软件音乐等等,然后通过走私的渠道进入古巴,并由分销商兜售给各个买家。“SNET”则是私人群体架设起的局域互联网。这种阳台与阳台,房顶与房顶间的网线串联成的原始网络几乎布满了整个古巴,把古巴网民们连接在了一起。前者构成了古巴人民走进外界的通路,而后者则是这个群体之间互相联系的纽带。用常规的定义来看,起码我会很难把它们定义成互联网,但它们呈现出的景象却让我无力反驳——这种硬核版的 P2P 网络完美的阐释出了互联网的特质——每个个体都可以是真实独立的存在。可能你会觉得这里的每一个网民都带有极强的目的,他们知道自己想要什么,知道别人想要什么,所以他们可以拥有自己的存在价值。然而你要看到,他们所面临的现实条件远比我们恶劣。在同样的困境前要做到这一点,你觉得谁更有可能一些呢?
相比之下,我们所处的环境或许才更像是一种原始的网络。人工智能和大数据交火下的个性化推荐算法,爆点事件与全民浪潮下的火热大好景象···它们都像是一堵堵看不见的围墙,把人们分割到了一个巨大的蜂箱之中,这里可以是一个很大的空间,但每个人只能看见自己头顶上的那一片天空,或者是被大多数人称作为天空的天空,在此之外的世界只能是某些施舍或者 bug。早在几千年前,柏拉图就在理想国中描述过这样的场景。背对洞口,被绑在深邃山洞里的受困者们从小只能看到外界投射到洞壁上的影子,于是他会以为这些投影才是真实的存在,把通过洞壁传来的回声当做是影子所发出的声音。然而只有等到他挣脱枷锁,把头转向洞口的时候他才可以看到事物的本身,原来并不是他一直所看到的那样。
我经常怀念早期的互联网,那时没有 Facebook,没有 BAT,没有人工智能,也没有区块链。这意味着没有谁可以拥有藐视规则的绝对话语权,尽管这时的规则也可能只是大家约定成俗的口头承诺。然而这些巨头们的出现并不意味着并不是什么偶然,相反它们是互联网爆炸式增长后的必然产物。在信息爆炸的今天,假如没有把它们进行打包整理的约束,这里的秩序或许会变得更乱更糟。然而这些并不是针对我们自身的约束却变成了我们的“枷锁”,我们自己的双手成为了我们的桎梏,而打开它的钥匙则变成了无可奉告,在我看来这是不应该发生的事情,尽管它正在愈演愈烈。
当然也或许不是。对于没有经历过早期互联网的人来说,现在所处的环境可能会是刚刚好,当下的这段时期正是他们所经历的“早期互联网时代”。而作为经历者我也或许或有麻痹或者遗忘的那一天。然而无论怎样,我都会自私的希望在这里能够出现更多的我们,而不是某些数据库中的你们和他们。因为无论是哪种形式,对它的参与者来说,或者至少对我来说,互联网所代表的就是连接。
from TechCrunch 中文版 http://techcrunch.cn/2018/05/13/whos-internet/
Monday, 26 March 2018
劍橋分析、"非死不可"與微信:數據安全大風暴
英國的"劍橋分析"事件突然爆發,對全世界的社交媒體提出了數據安全的疑問,關係到我們每一個人。
英國倫敦的一家政治諮詢公司"劍橋分析"(Cambridge Analytica)被指利用社交媒體臉書約5000萬人的用戶數據,影響英國2016年脫歐公投,美國2016年大選。"劍橋分析"的高管在媒體秘密攝錄的視頻中透露,該公司的業務擴展到世界多國,包括中國。
數據來源方社交媒體"臉書"(Facebook)否認濫用用戶信息。但消息一曝光,立即登上西方媒體的頭版頭條。臉書的市值在一天之內蒸發了364億美元。
臉書,劍橋大學學者和倫敦的「劍橋分析」
這一事件的曝光,起因是"劍橋分析"公司的前數據分析負責人威利揭露說,該公司通過劍橋大學的一名研究學者科更得到了5000萬臉書用戶的個人信息,包括他們平時在臉書上的發帖等等活動,借此分析掌握了出5000萬用戶的年齡,性別,種族,住址,電話號碼,電郵信箱,個人喜好,家庭狀況,習慣,活動範圍,傾向,朋友圈等等無數個人隱私。
這些資料可以被用來操縱民主選舉,比如美國和很多發展中國家的大選。
消息曝光,西方社會一片嘩然。崇尚自由民主的人們紛紛予以譴責。英國議會立即發起對 "劍橋分析"主管的調查聽證。
劍橋大學的學者科更也立即受到媒體質詢。他回答說,當年他獲得這些個人信息是得到臉書同意,並且他得到同意可以將此用作商業用途。
曾因為曝光西方竊聽醜聞的前美國國家安全局僱員斯諾登就此在社交媒體上發言說:"過去那些為了賺錢搜集和販賣個人隱私的公司都被叫做'監控公司'。後來它們改頭換面,重新包裝成了'社交媒體'。這恐怕是自從各國的戰爭部都改名叫國防部以後,最成功的欺騙行動。"
中國與社交媒體
據"劍橋分析"的主管自己透露,在中國的業務是"非政治性的",僅是商業性的。目前也不清楚其業務開展範圍,是在大陸?香港?台灣?還是世界其它地方。
隨著網絡技術的突飛猛進的發展,目前全世界幾乎所有地方人們都在使用社交媒體,從早到晚,從城市到鄉村,從辦公室、上下班路上,低頭族隨處可見。
人們在登記社交媒體的時候,都會被要求填寫個人信息,性別年齡住址電郵手機等等。這只是隱私的很小一部分。隨後在使用社交媒體之際,你的活動範圍(包括通過手機定位),你的朋友圈,你的喜怒哀樂,大量個人信息在源源不斷產生。
這些信息一旦被盜用或濫用,可想而知可能發生什麼。目前在西方,這起事件曝光引發人們思考,認識到社交媒體可能對社會民主制度的衝擊。
在中國,電話詐騙是個官方不斷打擊但卻層出不窮的犯罪問題。犯罪集團為何能掌握到受害者的種種個人信息?社交媒體在其中扮演了什麼作用?恐怕這個問題現在難以回答。
微信和"非死不可"
臉書當年在美國火起來,希望進入中國的時候,受到中國官方的阻擋。不少網民開玩笑,將其名字的中文稱為"非死不可"。現在回頭看,用戶數據被洩露出去,恐怕結果會是"非死即傷"。
再想想中國當局拒絶臉書進入中國大陸的決定,有沒有數據安全擔心呢?
可以肯定的是,臉書會和中國本土的社交媒體爭奪市場,包括微信。現在,中國微信的活躍用戶已經大約在10億左右了。離"非死不可"的全球市場額接近了。
和國外社交媒體不同的是,中國社交媒體要求實名制,不僅年齡性別等真實,還要你填寫身份證號碼等,還有網絡驗證。這一大數據的安全能否得到保證?
中國吉利公司董事長李書福在參加"2018正和島新年論壇暨新年家宴"時感嘆稱:"我心裏就想,馬化騰(擁有微信平台的騰訊公司總裁)肯定天天在看我們的微信,因為他都可以看的,隨便看,這些問題非常大。"
騰訊公司回應稱 "純屬誤解"。這裏我們也許可以相信,騰訊公司和微信是能保證做到保護用戶隱私的安全性的。
但其它社交媒體呢?怎麼做才能確保各大社交媒體公司的技術或數據部門不出漏子?
英國"劍橋分析"公司完全否認媒體對它提出的種種指控,強調該公司遵守道德和法律,絶沒有做不道德和違法的事情。
但願所有社交媒體公司都真正能做到這點,不僅在口頭上。否則正常的社會和民主秩序恐怕是要非死不可了。
相關報道
- 「臉書」個人用戶數據被濫用?「劍橋分析」在全球有何影響
- 中國互聯網為何能超過西方國家?
- 中國網信辦發佈新規 嚴管網絡群組討論
- 加強網管?今日頭條、鳳凰新聞APP涉違規
- 自由與隱私——中國網民看「網絡實名制」
- 涉嫌干涉美國大選的「俄國五毛」戰術非凡
from BBC中文網 http://www.bbc.com/zhongwen/trad/world-43490675