来源:
自由亚洲
问:中共二十大举行在即,当局封网措施再度升级,不少以往可用、基于TLS的翻墙技术,最近全数被封。其实现时很多TLS技术都已经不固定埠口,不少是用设于西方国家的家中主机翻墙,为何仍被防火长城封掉?目前剩下uTLS暂时可用,又是甚么原因?
李建军:这次中国当局成功封网的原因,归功于当局能够准确对以T LS技术设置的翻墙渠道一一封锁。原因是TLS协议通讯始终避不了有指纹留下,因此,只要当局利用机器学习,分析得出TLS指纹特征,就能迅速辨识出以TLS技术为本的翻墙技术主机,从而加以阻截。
特别北京发生四通桥抗议习近平事件后,网上有人呼吁在中共二十大举行当日发动罢工罢市,当局大为紧张。会留下TLS指纹的技术,能在中共二十大期间成功翻墙的机会相信不大。从这次事件也可以得到教训,日后推出新翻墙技术,都必须在TLS指纹问题上着手。
问:从留有TLS指纹一类痕迹的技术着手研发新产品固然有助改善新翻墙技术,但从这次中共封网采用的手段不难看出,机器学习成为中共打压言论的利器。近期西方国家纷纷加强禁止向中国输出涉及人工智慧、机器学习等技术,这种做法能否阻止中共极权透过科技手段监控人民?
李建军:这点是肯定,在网络保安这方面,针对越来越多变化的攻击类型,开始使用人工智慧和机器学习技术,本来这些技术有助网络变得更安全。但中国当局一直都滥用这些技术,利用大量超级电脑,以及有强大人工智慧学习能力的晶片,去分析新翻墙技术特征去封锁信息,甚至未来要在微博封锁消息,都可以透过机器学习去实现,像北京四通桥的抗议,在微博迅速被封锁就可以反映出来。
如果中国可以继续任意进口高级机器学习晶片,甚至自行研发出类似技术出来,并广泛用于监控人民,以至网络消息封锁之上,这肯定是对中国人民的一大灾难。因此,美国政府针对中国半导体产业的封锁政策,对维护网络自由有积极意义。翻墙的作用和意义并非纯粹基于个人自由,甚至对新闻机构,甚至非政府组织的工作,以至到西方国家在政府政策上,可以作出相当多的贡献。要与中共抗衡,西方世界一方面应该拨款支持技术研发,另一方面,必须禁止中国当局得到用于封网的技术,以及雇用相关的技术人才。
问:在这次中共封网中,少数uTLS为本的翻墙渠道得以幸存,于是有不少翻墙软件都更新了程式库,改用了uTLS技术,但都仍然未能成功翻墙,原因何在,又可以怎样解决?
李建军:首先,主机必须换IP,因为防火墙会将你的主机IP封锁,所以主机换IP是必要的。而你家中的主机IP都要设法换掉,因为有可能你的IP已被监视,以致无论再作何更新,任何不寻常的TLS通讯,即便无TLS指纹,当局都可以针对IP地址照封可也。
你的翻墙主机,以至本身的主机IP原则上都应定期更新,最好一日换一次。现时当局的防火墙系统明显得到机器学习支持,所以当你个人累积了对单一主机一定TLS通讯量,就可能被认定是翻墙主机,然后当局就会对你加以封锁。所以一日换一次,甚至一日换几次IP,都不失为一个可行的方案。机器学习都并非完全无盲点,对于新型反封锁方式,机器未必即时可以摸得到当中的规律,并加以归纳成一套对应的封锁方案。善用该漏洞,相信能躲开封锁持续翻墙。
要有心理准备的是,以往中国在结束重大政治会议后,网络封锁情况都会有所缓和,但中共二十大之后情况恐怕未必乐观,因为中国国内有付诸行动的反习呼声,再加上地缘政治风险日益提高,内外压力下,当局这次封网可能只是日后加强封网的序幕,
美国政府现时禁止将高端机器学习技术售予中国,对维护网络自由有一定的作用,至少减慢了中国当局利用人工智慧去实施封锁的速度和能力,直至有更好的新翻墙技术出现。不少人呼唤以现有的星链卫星翻墙实现通信自由,但以现时马斯克的政治立场,特别他对中俄两国支持的立场,我们暂时不要对星链给予任何期望。
(原标题:【翻墙问答】中共借人工智能掌TLS死穴 大封网戮众翻墙软件)
from 博谈网 https://botanwang.com/articles/202210/%E7%BF%BB%E5%A2%99%EF%BC%9A%E4%B8%AD%E5%85%B1%E5%BD%93%E5%B1%80%E5%B0%81%E7%BD%91%E5%86%8D%E5%BA%A6%E5%8D%87%E7%BA%A7%7C%E4%B8%BB%E6%9C%BAip%E9%9C%80%E6%97%A5%E6%97%A5%E6%9B%B4%E6%96%B0.html
Showing posts with label circumvention. Show all posts
Showing posts with label circumvention. Show all posts
Saturday, 15 October 2022
Monday, 31 August 2020
【编程随想】如何用 Tor 访问对 Tor 不友好的网站——扫盲“三重代理”及其它招数
【编程随想】如何用 Tor 访问对 Tor 不友好的网站——扫盲“三重代理”及其它招数 |  |
| 如何用 Tor 访问对 Tor 不友好的网站——扫盲“三重代理”及其它招数 Posted: 31 Aug 2020 10:34 AM PDT 最近几个月,有不少读者反馈"使用 Tor 碰到的问题"。比如说:访问 Startpage 搜索引擎,经常要输入验证码(以前不需要)。还有一些读者抱怨说,用 Tor Browser 在博客留言,比以前更困难("人机验证"要搞很久) 有鉴于此,今天专门发一篇教程,比较【系统性】地介绍若干种解决方法。 ★本文的目标读者本文主要针对【Tor 的重度用户】,教你如何在"全程使用 Tor"这个前提下,依然能够访问那些"对 Tor【不】友好的网站"。 既然目标读者是【Tor 的重度用户】,在阅读本文之前,俺假定你已经掌握了如下这些招数: 代理的基本概念如果你对上述的某几项还【不】太熟悉,先看本博客的相关教程(如下): 《"如何翻墙"系列:关于 Tor 的常见问题解答》 《戴"套"翻墻的方法》 《"如何翻墙"系列:扫盲 Tor Browser 7.5——关于 meek 插件的配置、优化、原理》 《扫盲 Arm——Tor 的界面前端(替代已死亡的 Vidalia)》 《扫盲操作系统虚拟机》(系列) ★名词解释◇代理【广义的】代理,既包括大伙儿日常所说的代理(proxy),也包括 VPN。 VPN 可理解为【系统级】的代理软件——运行了 VPN 之后,操作系统中的每个上网软件都自动通过 VPN 的线路联网。 在本文中,俺所说的"代理"指的是【广义的】代理(含 VPN)。如果俺要特指【除了】VPN 之前的其它代理软件,俺会使用"传统代理"这个称呼。 ◇Tor在本文中,俺所说的"Tor",既包括了"Tor Browser",也包括"裸 Tor"。如果需要特指其中某种,俺会专门指出。 ★原理分析——为啥有些网站/软件,对 Tor 不友好?要解决"对 Tor 不友好"这个问题,你首先需要了解【原理】——为啥有些网站对 Tor 不友好。 下面分不同的情况,分别说明: ◇情况1:【网站】屏蔽了 Tor 的出口节点这种情况很好理解——有些网站讨厌"Tor 匿名网络",一旦该网站的服务器判断出——访问者 IP 是"Tor 出口节点",就【不】处理来自这个 IP 的网络协议。 ◇情况2:【GFW】屏蔽了 Tor 的出口节点很多网民只知道:GFW 会屏蔽"墙内对墙外的访问"。其实 GFW 的系统设计是【双向过滤】。也就是说,GFW 既可以屏蔽"墙内访问墙外",也可以屏蔽"墙外访问墙内"。 由于 Tor 是 GFW 的眼中钉,GFW 当然也会把 Tor 网络中的【出口节点】列入其"IP 黑名单"。也就是说,你用 Tor 去访问【墙内】网站,【有可能】被 GFW 拦截。 为啥俺要强调【有可能】三个字?因为这里面存在几个变数—— 1. 漏网的"出口节点" 因为 Tor 全球网络的"出口节点"会动态变化,GFW 的"IP 黑名单"可能会有漏网。 2. CDN 或镜像服务器 有些国内网站可能"启用了 CDN"或"在墙外有镜像服务器",那么 Tor 依然可以正常访问这些墙内网站(实际上 Tor 访问的是这些网站的【墙外】镜像或缓存)。 ◇情况3:某个 Tor 出口节点对网站的访问流量过大,被网站【动态】拉黑大多数 Tor 的重度用户碰到的是这第三种情况—— 很多大型网站的服务器都有一些"安全防护措施"。比如说,网站服务器会统计每个公网 IP 的访问量。一旦发现某个公网 IP(对网站)的访问量太大,就认定是某种【恶意行为】(网站服务器会怀疑——这么大的访问量来自同一个 IP,更像是某种"机器行为",而不像是"人的行为") 举例: 当你通过 Tor 代理去使用 Google 搜索,多半会在界面上看到诸如此类的提示,并要求你进行【人机验证】: Our systems have detected unusual traffic from your computer network. This page checks to see if it's really you sending the requests, and not a robot.为啥这种事情会发生在 Tor 身上捏? 其根本的原因在于——Tor 的全球网络虽然有成百上千的节点,但大部分节点都【不是】"出口节点"。或者说,"出口节点"只占 Tor 全球网络节点数的一个较小的比例。而 Tor 的全球用户数是逐年增长,"用户数的增长"明显快于"出口节点数的增长"。 其结果就是——每个出口节点的【对外访问量】越来越高。因此,当你用 Tor 去访问某些网站(比如刚才提到的"Google 搜索"),就会被当成是"恶意行为",并要求你进行"人机验证"。 ★需求分析——Tor 的使用场景接下来,咱们来谈谈:Tor 用户通常会拿 Tor 来干啥。 为啥要谈"需求分析"捏?因为不同的使用场景,解决的方法也不同。 ◇使用场景1:对 Web 页面的【只读式】访问所谓的"【只读式】访问",顾名思义——你只是看这个网页的内容。 对这种方式,只要你能想办法(通过 Tor)把网页内容加载到你的浏览器中,就达到目的啦。 ◇使用场景2:对 Web 页面的【交互式】访问这里所说的"【交互式】"是相对于前面"场景1"所说的"【只读式】"。 为了对比这两种场景,拿俺博客来举例—— 如果你只是(通过 Tor)看俺的博文,这属于"场景1——只读式"; 如果你想要(通过 Tor)在博客评论区留言,这属于"场景2——交互式"。 ◇使用场景3:使用某个【上网软件】刚才聊的"场景1 & 场景2"都是针对【浏览器】的使用。 但有些时候,你可能需要通过"Tor 代理"的方式,使用其它的一些桌面软件(比如:聊天工具、下载工具、等等)。 ★解决方法1:网页快照◇原理某些网站提供了"网页快照"的功能(比如:很多搜索引擎都提供了这个功能)。 假设 A 网站提供了"网页快照"的功能,并且对 Tor 友好;而 B 网站对 Tor【不】友好。那么,你可以(通过 Tor 代理)在 A 网站上访问 B 网站的网页快照。 ◇使用方法网页快照的方法——搜索引擎 其使用步骤如下: 1. 找一个【对 Tor 友好】的搜索引擎,并且要支持"网页快照"的功能。 2. 直接在搜索框里面搜"你想要访问的【网址】"。点了搜索按钮之后,该网址对应的网页通常会出现在搜索结果的第一条。 3. 这时候,你点击该网页的快照,该搜索引擎就会把这个网页的内容显示给你看。 通过上述步骤,你访问的是"搜索引擎的服务器",而【不是】目标网站的服务器。哪怕目标网站屏蔽了 Tor,对你也没影响。 刚才说了,使用这招,搜索引擎必须"对 Tor 友好"并且"支持网页快照"。符合这两条的,【至少】有 Startpage 和 Bing。 Startpage 这个网站,俺专门介绍过(参见"这篇教程")。它对"隐私保护"做得比较好,而且其后台是通过 Google 获得搜索结果。因此,它的搜索质量与 Google 基本等同。 原先,Startpage一直对 Tor 很友好;但全球疫情之后,也开始变得不太友好(出现人机验证的次数变多)。俺个人的猜测是:全球疫情使得很多国家的网民更多地宅在家中,全球网民的平均上网时间变多了;相应的,全球的 Tor 流量也变大了,Tor 网络对 Startpage 访问量也变大了。当 Tor 网络的流量大到一定程度,可能超出了 Startpage 服务器上设定的某个临界值。于是 Startpage 也开始对 Tor 用户显示"人机验证"了。 网页快照的方法——互联网档案馆 除了"搜索引擎"这招,另一个"网页快照"的方法是【互联网档案馆】。该网站长期对 Tor 友好,而且它能够对【同一个网址】保存 N 份快照。其使用步骤如下: 1. 打开"这个页面",上方有一个搜索框; 2. 输入你想要查看的【网址】,敲回车; 3. 它会显示一个日历,日历上做了标记的日期,就说明——在那个时间点保存有该网址的快照。 4. 把鼠标移到【做了标记的日期】上面,你就可以看到——你想要访问的网址,在"某年某月某日 某时某分某秒"所保存的快照。 "互联网档案馆"上的网页快照,很多都是用户手动生成滴。如果你想要看的网址比较【冷门】,"互联网档案馆"还【没有】该网址的快照,你可以自己生成一个快照,步骤如下: 1. 打开"这个页面"; 2. 找到 Save Page Now字样,下面有一个编辑框,输入你想要看的网址; 3. 点击"SAVE PAGE"按钮 4. 稍等片刻,"互联网档案馆"就会把这个网址抓到它服务器上永久保存,同时会把该网页的快照显示给你看。 ◇优点优点1 【无需】安装任何软件,也无需改动 Tor 的任何配置或者系统设置。 优点2 前面章节提到"对 Tor 不友好的三种情况",这招都能搞定。 ◇缺点前面谈需求分析,提到"三种使用场景",这招只适用于"【只读式】Web 访问"。 ★解决方法2:Web 代理◇原理"Web 代理"有时候又称作"网页代理"。顾名思义,其"代理功能"是在 Web 界面内完成,不需要安装额外的代理软件。 假设你找到一个对 Tor 友好的"Web 代理",就可以用它来【实时查看】那些对 Tor【不】友好的网站的页面。 ◇使用方法随便找个搜索引擎,搜一下 web proxy 就可以找到一大堆各式各样的"网页代理"。挑选一个对 Tor 友好的,就可以用啦。 ◇优点优点1 【无需】安装任何软件,也无需改动 Tor 的任何配置或者系统设置。 优点2 前面章节提到"对 Tor 不友好的三种情况",这招都能搞定。 优点3 如果拿这招与"网页快照"对比——这招相当于"正在进行时",而"网页快照"属于"过去时"。 ◇缺点前面谈需求分析,提到"三种使用场景",这招只适用于"【只读式】Web 访问"。 ★解决方法3:手动切换 Tor 线路——动态切换【出口节点】◇原理前面的章节介绍过"对 Tor 不友好的三种情况"。这招专门针对第3种情况——"出口节点"被目标网站动态拉黑。 当你用 Tor 访问某个网站,网站提示你进行【人机验证】。这通常说明——你正在使用的出口节点已经被目标网站列入"流量过大的黑名单"。为了解决这个问题,你可以"手动切换 Tor 线路"。当线路切换了,你正在使用的【出口节点】也就变了。 ◇配置方法不论是"Tor Browser"还是"裸 Tor"都提供了"手动切换 Tor 线路"的功能。下面分别说: 裸 Tor 对使用"裸 Tor"的同学,可以通过 Arm/Nyx 这两款"Tor 管理界面"来切换 Tor 的三级跳线路。 关于 Arm 的教程,俺在多年前(2015)已经写过一篇《扫盲 Arm——Tor 的界面前端(替代已死亡的 Vidalia)》。至于 Nyx,是 Arm 的衍生品——Arm 依赖 Python 2.x(不支持 Python 3.x),而 Nyx 支持 Python 3.x 版本。Arm 与 Nyx 两者的使用基本类似(都可以看上述这篇教程)。 以下这张截图摘自上述那篇 Arm 使用教程,截图中的下拉菜单中有 New Identity这项,可以让你手动切换"三级跳的线路"。 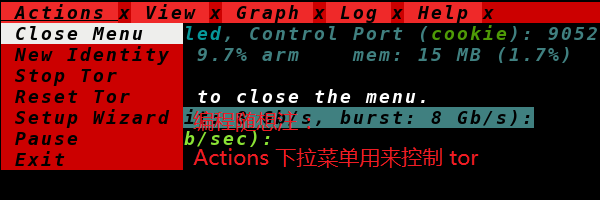 Tor Browser 对于使用 Tor Browser 的同学,可以使用其界面上的某个下拉菜单(截图如下)  请注意菜单中的这两项: New Identity& New Tor Circuit for this Site。这2项有啥差别捏?请看 Tor 官网的帮助页面(链接在"这里")。 ◇优点优点1 【无需】安装任何软件,也无需改动 Tor 的任何配置或者系统设置。 优点2 前面谈需求分析,提到"三种使用场景",这招都能搞定。 ◇缺点缺点1 在"对 Tor 不友好的三种情况"中,这招只能解决"第3种情况"——某个出口节点被目标网站【动态拉黑】。 另外两种情况,用这招是【没戏】滴! 缺点2 Tor 出口节点是【随机选取】滴。也就是说,用了这招是否有效,全凭运气。 如果你碰巧切换到某个【流量较少】的出口节点,用这个出口节点去访问目标网站,目标网站就【不会】把该节点视作"恶意行为"。 请注意:在同一个瞬间,同一个出口节点对不同网站的访问量,也是不同滴。假设某个出口节点对 A 网站的流量很大,对 B 网站的流量很小。而你要访问的是 B 网站,那么你切换到这个出口节点,就【不会】被 B 网站拉黑。 ★解决方法4:限制 Tor 出口节点所属的【国别】◇原理这招有点类似于"解决方法3"。"解决方法3"算是【随机碰运气】,而这招则提供了某种更有针对性的方法。 一般来是,Tor 网络的出口节点,在不同国家中的分布是【不平均】滴,流量也是不平均滴。具体到某个网站,有可能"A 国的出口节点"对该网站的流量比较大,而"B 国的出口节点"对该网站的流量比较小。 基于此,你可以修改 Tor 的配置文件( torrc),限定 Tor 只使用 B 国的出口节点,就可以尽量降低"被目标网站动态拉黑"的概率。◇配置方法如何通过修改 torrc 来限制"出口节点所在的国别"捏?请看教程《"如何翻墙"系列:关于 Tor 的常见问题解答》看到这里,某些同学肯定会问了——哪个国家的出口节点,流量会比较小? 很遗憾,这个问题【没有】标准答案—— 其一,不同的网站,Tor 流量的"国别分布",可能不同。 其二,同一个网站,随着时间推移,其 Tor 流量的"国别分布"也可能发生变化。 所以,如果你要用这招,只能靠自己慢慢摸索。 ◇优点优点1 只需要修改 Tor 的配置,【无需】安装任何软件,也无需修改其它系统设置。 优点2 前面谈需求分析,提到"三种使用场景",这招都能搞定。 ◇缺点缺点1 在"对 Tor 不友好的三种情况"中,这招只能解决"第3种情况"——某个出口节点被目标网站【动态拉黑】。 另外两种情况,用这招是【没戏】滴! 缺点2 你需要花时间去摸索,找到不同国别之间的流量差异。而且不同的目标网站,国别之间的流量差异,也会不同。 也就是说,用这招比较劳神。 ★解决方法5:三重代理——给 Tor 添加【后置代理】前面所说的几种解决方法,都有各自的缺陷。稍微总结一下: 方法1 & 方法2 在【网络】这个维度是 OK 滴(三种对 Tor 不友好的情况,都能搞定);但在【使用场景】这个维度有缺陷——只能用于"网页的【只读式】访问",对于网页的【交互式】访问,或者对于【桌面上网软件】,这两招就【不灵】啦。 方法3 & 方法4 在【使用场景】这个维度是 OK 滴(三种使用场景,都可以搞定);但在【网络】这个维度有缺陷——只能针对那些"动态拉黑"的情况(参见"原理分析"的情况3),对那些"显式屏蔽 Tor 的网站"就【不灵】啦(参见"原理分析"的情况1&情况2)。 虽然前面4个招数都有各自的缺陷,不过捏,大伙儿别担心! 为了解决上述4种方法的弊端,俺隆重推出终极大杀器——三重代理。他可以同时搞定三种使用场景,也可以同时搞定"对 Tor 不友好的三种情况"。 ◇(老调重弹)Tor 的双重代理,及其重要性在正式聊"三重代理"之前,请允许俺稍微唠叨一下。以下这几段话,在近几年的很多篇旧博文中已经提到过多次。今天再次重复,让列位看官加深印象。 一般来说,使用 Tor 的用户都会拿"其它翻墙工具"作为 Tor 的【前置代理】。这主要是因为 GFW 屏蔽了 Tor 的全球网络(GFW 把所有的 Tor 节点/网桥都加入"IP 黑名单")。通过给 Tor 增加【前置代理】,就可以让 Tor 突破 GFW 的封锁。 后来(大约2014年),Tor 社区研发了【meek 插件】,使得 Tor 可以直接突破 GFW 的封锁。有了 meek 插件之后,其实 Tor 已经可以摆脱"前置代理"的依赖,独立联网。但俺依然推荐 Tor 用户使用【前置代理】。更进一步地说,即使你人在【墙外】(无需翻墙),俺依然建议你在使用 Tor 的使用,加一个【前置代理】。 其好处【至少】包括如下: 好处1 当你给 Tor 配置了(加密的)前置代理,一旦你的运营商监控你的网络流量,看到的是"前置代理"的加密流量,也就【无法】知道你在使用 Tor。 对于那些非常看重安全性(隐匿性)的同学,你既要使用匿名网络(Tor 或 I2P),又【不能】让别人知道你在使用匿名网络。 好处2 任何软件都可能出现安全漏洞,Tor 的协议栈也不例外。万一出现这种情况,并且你【没】给 Tor 设置"前置代理",那么,能够监控你流量的攻击者就有可能利用该漏洞,并破解你的 Tor 加密。而一旦破解了 Tor 的加密,攻击者就会看到你真实的上网流量。 反之,如果你用双重代理,不论是"前置代理出现安全漏洞"还是"Tor 出现安全漏洞",攻击者都【无法】看到你的真实上网流量。而"Tor"与"前置代理"【同时出现】安全漏洞的概率非常低,基本上可以忽略不计。 ◇原理所谓的"三重代理",也就是给 Tor 增加一个【后置代理】。 为了便于理解,俺特地画了"双重代理"与"三重代理"的数据流示意图。通过两种方式的对比,可以更好地帮你理解"三重代理"是如何运作滴。 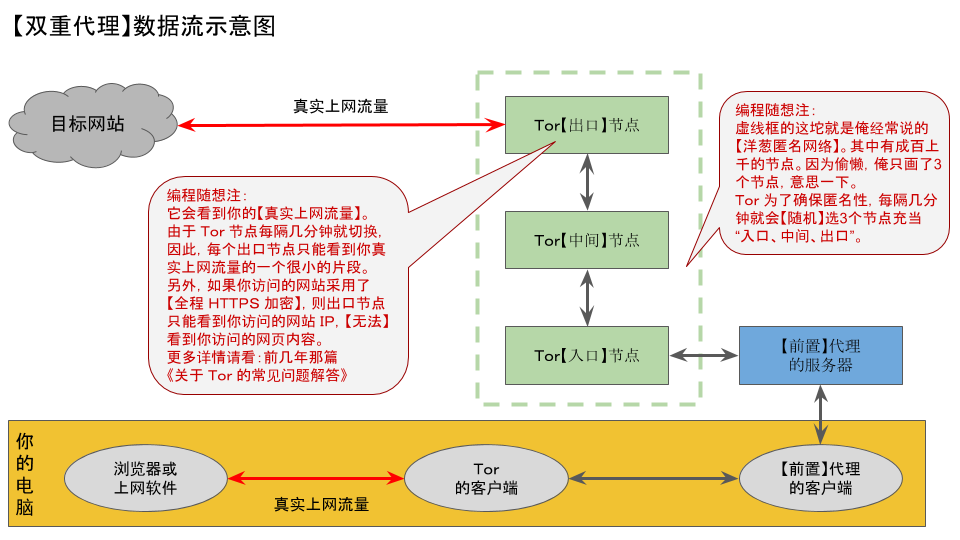 (【双重代理】数据流示意图) 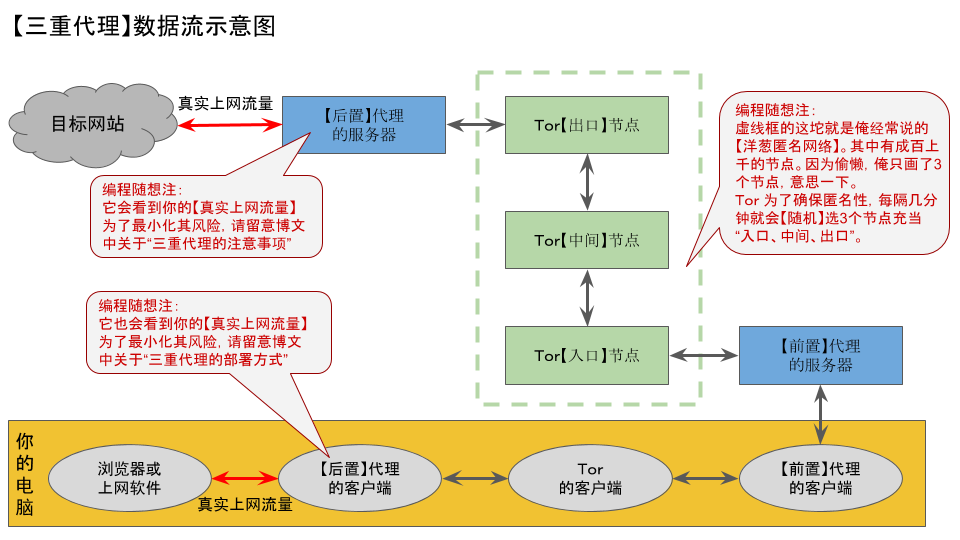 (【三重代理】数据流示意图) 从上述示意图可见—— 当你使用"双重代理"时,目标网站看到的"访问者 IP"是【Tor 出口节点】的 IP; 当你使用"三重代理"时,目标网站看到的"访问者 IP"是【后置代理的服务器】的 IP。 也就是说,采用了"三重代理"之后,目标网站【无法】看出你在使用 Tor。开篇提到"对 Tor 不友好的三种情况",用"三重代理"这招都能搞定。同时,在"需求分析"中提到的"三种使用场景","三重代理"这招也都能搞定。 ◇配置方法第1步 要玩转"基于 Tor 的三重代理"之前,你首先要能玩转"基于 Tor 的双重代理"。具体该如何搞,在如下的系列教程中已经写得很详细了(参见这个系列的第5篇) 《如何隐藏你的踪迹,避免跨省追捕》 第2步 选择一款翻墙工具作为"后置代理"。 【不是】每一种翻墙工具都能作为"后置代理"。这里有一个前提条件——作为"后置代理"的翻墙工具,本身要提供"代理设置"的功能。 上述这句话特别容易造成混淆。俺的意思是——作为"后置代理"的翻墙工具,它本身要提供某个配置界面,使得你能够指定它走别的代理进行联网。 第3步 在这一步,需要让"后置代理"通过 Tor 联网。由于 Tor 默认提供的是 SOCKS 代理,而"后置代理"【不一定】支持 SOCKS 代理,需要分两种情况讨论: 3.1 "后置代理"【支持】走 SOCKS 代理联网 在"后置代理"的软件界面上,找到"代理设置"(或诸如此类)的配置界面,在上面填写 Tor 的 IP 与端口。 如果 Tor 与后置代理在同一个系统,IP 就填写 127.0.0.1;如果 Tor 在另一个操作系统,就填写另一个操作系统的 IP。对于"裸 Tor",端口号填写 9050;对于"Tor Browser",端口号填写 9150如果是【跨主机使用 Tor】,你还需修改 Tor 的配置文件( torrc),使得 Tor 的 SOCKS 监听端口绑定到地址 0.0.0.0 上。具体如何修改,参见《关于 Tor 的常见问题解答》。3.2 "后置代理"【不支持】走 SOCKS 代理联网,只支持 HTTP 代理联网 对这种情况,你还需要再折腾一下"HTTP 代理"转"SOCKS 代理"。俺推荐用 Privoxy 工具来干这事儿。 使用 Privoxy 中转之后,"后置代理"的"代理配置界面"就【不能】填 Tor 的 IP 及端口,而要填 Privoxy 的 IP 及端口。然后你还要再修改 Privoxy 的配置文件,使得 Privoxy 把收到的 HTTP 请求转发到 Tor 的 SOCKS 端口。(具体如何搞,参见教程《如何用 Privoxy 辅助翻墙?》)。 第4步 这一步就是配置浏览器的"代理设置",让浏览器通过"后置代理"联网。 由于"Tor Browser"紧密整合了 Tor 客户端,让"Tor Browser"使用别的"后置代理"联网,可能会有点麻烦。对于"Tor Browser"的用户,俺建议:用其它浏览器,然后把"Tor Browser"只当成"Tor 客户端"来看待。 "后置代理"有两大类(VPN、非 VPN),俺先从【传统代理】(【非】VPN 的代理)说起,然后再说 VPN。 4.1——以【传统代理】作为"后置代理" 浏览器界面上的代理设置该该怎么填,取决于你使用哪个软件作为后置代理。不同类型的后置代理,浏览器中的代理设置也不同。 俺简单列几个常见的传统代理(非 VPN),供大伙儿参考:
注1 如果浏览器与"后置代理"在同一个系统,浏览器代理的 IP 就填写 127.0.0.1;如果"后置代理"在另一个操作系统,浏览器代理的 IP 就填写另一个操作系统的 IP。注2 赛风同时支持 HTTP & SOCKS 两种代理协议。对这两者,其监听端口的端口号是"随机选择"。但在它的界面上,你可以设定"本地代理端口"的端口号。你在赛风上设定的端口号是多少,在浏览器上填写的端口号也要一致。 4.2——以【VPN】作为"后置代理" 刚才已经介绍过【非】VPN 的情况,再来说说 VPN 做"后置代理"。 首先要注意的是——如果"后置代理"是 VPN,那么"后置代理"与"前置代理"【不能】在同一个系统中。因为 VPN 具有【全局代理】的效果,会影响到"前置代理"的联网。 接下来分两种情况—— 情况1 如果"后置代理(VPN)"与浏览器在同一个系统中,浏览器【无需】做任何配置,自动就能通过 VPN 联网。 情况2 如果"后置代理(VPN)"与浏览器【不】在同一个系统中,你需要在 VPN 所在的系统中运行一个"HTTP 代理"(推荐用 Privoxy),然后把浏览器的代理设置指向 Privoxy。具体的配置教程常见如下几篇: 《多台电脑如何【共享】翻墙通道——兼谈【端口转发】的几种方法》 《如何用 Privoxy 辅助翻墙?》 ★"三重代理"的注意事项◇确保"上网流量"必须经过 Tor由于"三重代理"的配置方式比较复杂,某些读者可能会在配置过程中搞错。 如果你是因为配置错误,导致网络不通,这反而不要紧。因为你发现网络不通,自然意识到自己配置有误。 最危险的情况是——你配置错误,导致"上网流量【没有】经过 Tor",此时网络依然是通的(你不会察觉到配置有误)。而你就【丧失了】Tor 网络的匿名化保护。 为了确保"上网流量经过 Tor",用如下两个方式进行诊断: 方法1 当你上网时,观察 Tor 的流量变化。对于使用"裸 Tor"的同学,可以通过观察 Arm/Nyx 这两款"Tor 管理界面"。 关于这两款工具,本文前面章节已经说过,此处不再重复。 方法2 当你配置完"三重代理"之后,并且已经能通过它正常上网。然后你在上网过程中,突然【关掉 Tor 客户端】。如果上网立即中断,就说明你的"三重代理"配置确实是经过了 Tor 客户端;反之,则说明你的配置有误。 ◇【后置代理】软件的选择,及注意事项从前面章节给出的两张示意图可以看出——在"三重代理"的模式下,"后置代理的客户端"可以看到你的【真实上网流量】。 显然,你要选一款【比较靠谱】的软件作为 Tor 的后置代理,以免该软件在你的系统中耍流氓。这里所说的"耍流氓"包含两层含义—— 其一, (你始终要记住)任何安装到你系统中的软件,(从技术上讲)都有可能偷窥你硬盘上的数据。到底会不会偷窥,就看软件作者有没有良心。 其二, 有些比较流氓的上网软件,虽然你给它设置了代理,但它【并没有】让所有的上网流量都经过代理。有些比较流氓的软件,甚至会偷偷地【尝试直连】自家的服务器,并偷偷向自家服务器上传一些用户信息。 如果你使用的"后置代理"存在上述行为,就会导致【Tor 被绕过】——也就是,你的"匿名性防范"出现了漏洞。 为了彻底杜绝"后置代理"可能存在的"耍流氓行为",你还需要再搭配"操作系统虚拟机",以确保——"后置代理"的【所有】流量都经过 Tor 客户端。具体如何做,请看下一个章节——关于【部署方式】的讨论。 ★"三重代理"的多种【部署方式】——兼谈优缺点对比对于"三重代理"这个招数,牵涉的网络模块有4个——前置代理、Tor、后置代理、浏览器或上网软件。 这4个东东,既可以全部放在一个系统,也可以分别部署到两个甚至更多系统。排列组合,有很多种部署方式。 篇幅有限,俺只挑选几种比较典型的部署方式,作一些点评。 在本章节的如下几个小节中,凡是提及"OS",既可以是"物理系统"(Host OS),也可以是"虚拟系统"(Guest OS)。 下面讨论的几种部署方式,都是拿"浏览器"来说事儿,但如果把"浏览器"换成"其它上网软件",道理完全一样。 ◇部署方式1:ALL in ONE最简单的,当然是全部放到同一个 OS 里面。但这种方式,安全隐患也最大。至少有如下几个缺点/风险。 缺点1: 由于"前置代理"在这个 OS 中,这个 OS 必然是可以直接连【外网】。因此,"后置代理"以及"浏览器的插件"有可能绕过 Tor 直接联网——那"匿名网络"就形同虚设。 缺点2: 因为所有都放在一起,如果"前置代理 or 后置代理"耍流氓,有可能偷窥到浏览器的敏感数据(比如:浏览器的 cookie 中会保存网站登录令牌) 缺点3: 如前面章节所说——当"前置代理 & 后置代理"放在同一个系统,"后置代理"【不能】是 VPN。 ◇部署方式2:单独隔离浏览器所谓的"单独隔离浏览器"就是——浏览器单独放一个系统(隔离 OS),另外3个东东放一个系统(网关 OS)。 如此一来,"前置代理 & 后置代理"都【无法】偷窥浏览器的敏感数据。 缺点1: 由于"前置代理 & 后置代理"放在同一个 OS 中,这个 OS 必然是可以直接连【外网】。因此,"后置代理"有可能绕过 Tor 直接联网——那"匿名网络"就形同虚设。 缺点2: 如前面章节所说——当"前置代理 & 后置代理"放在同一个系统,"后置代理"【不能】是 VPN。 ◇部署方式3:"前置代理&Tor" + "后置代理&浏览器"这种方式把"前置代理&Tor"放一个 OS(网关 OS),"后置代理&浏览器"放另一个 OS(隔离 OS)。 然后再设置"隔离 OS 的防火墙",使它只能访问"网关 OS 的特定端口"。如此一来,"后置代理&浏览器"这俩都不可能绕过 Tor 直接联网。 缺点1: 因为"后置代理&浏览器"放在同一个 OS,如果"后置代理"耍流氓,有可能偷窥到浏览器的敏感数据(比如:浏览器的 cookie 中会保存网站登录令牌) ◇部署方式4:"前置代理&Tor" + "后置代理" + "浏览器"这种部署方式需要【3个】OS,放"前置代理&Tor"的是"网关 OS",另外两个是"隔离 OS"。为了安全起见,你可以通过配置各个 OS 的防火墙,使得"浏览器的 OS"只能访问"后置代理的 OS 的特定端口",而"后置代理的 OS"只能访问"网关 OS 的特定端口"。 如此一来,基本上能解决前面几种部署方式的各种缺点。 当然啦,完美的方案是不可能滴!这种部署方式的缺点是——需要【3个】OS,增加了硬件开销。当然啦,如果你很看重安全性,增加一点硬件开销也没啥! ◇关于"部署方式"的建议如果你对网络配置不是特别熟悉,建议先从"部署方式1"(ALL in ONE)开始入手。因为这种【单系统】的部署方式最简单。 等你把"单系统"的部署方式搞定了,再慢慢尝试"多系统"的部署方式。 俺博客上,和本文相关的帖子(需翻墙): 《"如何翻墙"系列:关于 Tor 的常见问题解答》 《戴"套"翻墻的方法》 《"如何翻墙"系列:扫盲 Tor Browser 7.5——关于 meek 插件的配置、优化、原理》 《扫盲 Arm——Tor 的界面前端(替代已死亡的 Vidalia)》 《如何隐藏你的踪迹,避免跨省追捕》(系列) 《扫盲操作系统虚拟机》(系列) 《多台电脑如何【共享】翻墙通道——兼谈【端口转发】的几种方法》 《如何用 Privoxy 辅助翻墙?》 《如何让【不支持】代理的网络软件,通过代理进行联网(不同平台的 N 种方法)》      |
| You are subscribed to email updates from 编程随想的博客. To stop receiving these emails, you may unsubscribe now. | Email delivery powered by Google |
| Google, 1600 Amphitheatre Parkway, Mountain View, CA 94043, United States | |

Saturday, 6 January 2018
PureVPN——终身VPN只需30美元
StackSocial是一家知名的折扣网站,目前其网站做促销,PureVPN 终身订阅原价59.99美元,使用优惠码后只需要30美元。
注册地址:https://stacksocial.com/?rid=4992791
注册后打开https://stacksocial.com/sales/lifetime-of-purevpn购买,购买时看到Promo Code?点击这个按钮输入优惠码50LEARN价格会变成30美元。

PureVPN:https://www.purevpn.com/
PureVPN是国外一家知名的vpn网站,本站在几年前就介绍过,有台湾、韩国、日本、香港、新加坡、越南、美国、英国等地的VPN服务器可用,
一次以最高速度 连接最多5台设备
访问遍布6大洲 141个国家的超大型550+服务器
使用w /您的路由器,游戏控制台和智能电视
几乎可以在任何具有Internet连接的设备上使用
全天候接收实时支持
加密数据w /专有软件,自行设计的网络,绝对没有第三方
保护您的连接在公共的Wi-Fi热点
利用无限的带宽和一键式功能
即时数字化赎回
订阅期限为5年。在5年的期限结束后,客户可以通过联系support@stackcommerce.com免费续订他们的订阅。
支持PPTP、L2TP、OpenVPN、SSTP、IKEv2等连接方式。
from iGFW https://www.igfw.net/archives/13512
注册地址:https://stacksocial.com/?rid=4992791
注册后打开https://stacksocial.com/sales/lifetime-of-purevpn购买,购买时看到Promo Code?点击这个按钮输入优惠码50LEARN价格会变成30美元。
PureVPN:https://www.purevpn.com/
PureVPN是国外一家知名的vpn网站,本站在几年前就介绍过,有台湾、韩国、日本、香港、新加坡、越南、美国、英国等地的VPN服务器可用,
一次以最高速度 连接最多5台设备
访问遍布6大洲 141个国家的超大型550+服务器
使用w /您的路由器,游戏控制台和智能电视
几乎可以在任何具有Internet连接的设备上使用
全天候接收实时支持
加密数据w /专有软件,自行设计的网络,绝对没有第三方
保护您的连接在公共的Wi-Fi热点
利用无限的带宽和一键式功能
即时数字化赎回
订阅期限为5年。在5年的期限结束后,客户可以通过联系support@stackcommerce.com免费续订他们的订阅。
支持PPTP、L2TP、OpenVPN、SSTP、IKEv2等连接方式。
from iGFW https://www.igfw.net/archives/13512
Thursday, 21 December 2017
奇客资讯 | 提供VPN服务的男子被判五年半徒刑
官媒报道,一名男子因提供 VPN 服务和翻墙路由器而被判犯有非法经营罪,被广西平南县检察院判决有期徒刑五年六个月和五十万元罚金。这是自工信部今年初明确规定限制 VPN 服务以来已知刑期最长罚金最高的案例,此前有人因提供 SS 服务而被判 9 个月徒刑。暂时还无法从网上搜索到判决书。媒体报道称,吴向洋在 2013 年至 2017 年 6 月期间,搭建 VPN 服务器并提供会员账号和登录软件,该软件登录后可以浏览境外网站;他还把一些 VPN 会员账号密码写到硬件路由器上,使得修改过的路由器能够直接登录 VPN,实现能够收听境外网站音视频节目的功能,“利用 ‘淘宝网’开设网店以及在互联网开设 ‘凡狗 VPN’ 网站等方式向一般用户出租或销售 VPN 软件、VPN 路由器硬件,交易数千次,非法经营额达 792638 元,非法获利约 50 余万元。”他的凡狗 VPN 路由器有 Facebook 网页,最近的更新日期是 2016 年 3 月。
附:
正义网 | 男子私自搭建VPN服务器非法获利50余万元被判刑
正义网贵港12月20日电(通讯员 杨德灿)吴向洋在未取得《增值电信业务经营许可证》的情况下,在网络上销售VPN代理服务,根据《中华人民共和国电信条例》和《中国人民共和国刑法》等相关法律规定,吴向洋涉嫌非法经营罪。近日,经广西平南县检察院提起公诉,被告人吴向洋因非法经营罪被法院判决有期徒刑五年六个月,并处罚金人民币五十万元。
2013年至2017年6月期间,犯罪嫌疑人吴向洋在未取得相关经营许可的情况下,为非法牟利,自己在网上搭建VPN服务器并提供会员账号和登录软件,该软件登录后可以浏览境外网站;另外犯罪嫌疑人吴向洋还把一些VPN会员账号密码写到硬件路由器上,使得修改过的路由器能够直接登录VPN,实现能够收听境外网站音视频节目的功能。
之后犯罪嫌疑人吴向洋利用“淘宝网”开设网店以及在互联网开设“凡狗VPN”网站等方式向一般用户出租或销售VPN软件、VPN路由器硬件,交易数千次,非法经营额达792638元,非法获利约50余万元。
from 中国数字时代 https://chinadigitaltimes.net/chinese/2017/12/%e5%a5%87%e5%ae%a2%e8%b5%84%e8%ae%af-%e6%8f%90%e4%be%9bvpn%e6%9c%8d%e5%8a%a1%e7%9a%84%e7%94%b7%e5%ad%90%e8%a2%ab%e5%88%a4%e4%ba%94%e5%b9%b4%e5%8d%8a%e5%be%92%e5%88%91/
Thursday, 3 August 2017
翻墙服务商倒下了,那么我们自己搭梯子翻墙,搭梯子傻瓜手把手教程

做为一个外贸人,真的是离不开google。但国内大环境如此,访问google困难重重。但是再难,工作也是要展开的!我们之前还可以通过购买商家们的爬墙服务来实现访问google,但这阵严打,这类服务商死掉了一大批,很多朋友也平白遭受了损失!
以后政策会越来越收紧,能提供此类服务的商家会越来越少,取得合法资质运营此类业务的商家,其费用估计也是天价。在这种情况下,我推荐大家自行搭梯子翻墙,个人自己搭建自己使用的梯子,不会成为重点打击对象。
本教程介绍的并非免费翻墙,需要购买一台境外服务器来作为自己的专用翻墙服务器,需要免费账号的请去搜索网上别人分享的公共Shadowsocks服务器。本篇教程全程傻瓜化,无任何技术难度。但是记住,任何梯子都无法保证长时间有效,做一名合格的外贸人,还是要掌握一定的翻墙术的。
来源: https://glorystar.me/archives/use-bwg-through-the-GFW.html
本篇教程以Bandwagonhost(搬瓦工)的 10G KVM – PROMO VPS 为基础,使用 shadowsocks 为梯子程序。
废话不多说,开始本篇教程。
1、 购买一台境外服务器用于搭建梯子的服务端–点击展开
搬瓦工年付19.99美元KVM架构VPS 1核CPU 512M内存 每月500G流量 <– 本篇教程使用搬瓦工年付49.99美元KVM架构VPS 2核CPU 1024M内存 每月1T流量 <– 需要更高性能,更多流量选用
以上VPS任意选择一台购买

为什么要选年付呢?因为年付相比每月付款等于5.5折!

6个数据中心可选,建议选择Los的,离中国距离最近,开通以后也可以随意切换。
选完之后 点击最下面的 Add to Cart

进入到购物车,可以看到结账明细,下面有优惠码输入框 输入 BWH1ZBPVK 6%优惠码 节省一点是一点吧。

输入之后是这样的 之后点 checkout 结账

新用户会要求填写一些信息注册账户,全部用拼音如实填写即可。注意地址一定要如实填写,不用写得那么细,但起码要和你所在城市一样,要不检测到IP地址与填写城市不一致,会被判欺诈,导致购买失败!

三种支付方式供选择,哪个方便选哪个吧,本次以支付宝为例说明

点Complete Order 后再点 Pay now

跳转到支付宝网站 选择扫码或登陆账号完成支付

支付成功

跳转回搬瓦工 显示订单完成并显示订单号
购买服务器完成
2、搭建shadowsocks server端–点击展开
搬瓦工直接在后台集成了shadowsokcs,登陆后台就能一键安装,方便小白用户(它知道你们看见命令行会头痛)

在用户中心 选择 My Services

可以看到你刚才购买的服务器已经激活运行,点击 KiviVM Control Panel 进入VPS管理面板
进入面板后你会看到一些服务器的运行信息,如内存使用量,磁盘使用量,流量使用情况等,可能你会看不懂,没关系,略过这些
我们直接安装shadowsocks server 如下图所示

安装成功显示如下

Go Back后就能看到shadowsocks的连接信息了 如下图所示

shadowsocks服务端配置完成!
3、配置shadowsocks本地客户端–点击展开
搬瓦工不愧为Linux小白挚友 直接在后台就给出了客户端配置教程 我也在这里说下
Android安卓手机用户:
访问Play商店下载Shadowsocks-Android 手机里没有play商店?无法翻墙?(废话…) 没关系 点击这里下载手动安装
IOS苹果Iphone用户:
shadowsocks原版 免费 需要越狱才能使用全功能 要不只是一个支付翻墙的浏览器
shadowrocket 售价18元 俗称小火箭 支持全局翻墙 无需越狱 推荐
Wingy 免费,支持全局翻墙 无需越狱,不过近期有朋友反馈不能用了
Windows用户:
Windows XP和Windows 7 请下载 shadowsocks-win-2.3.zip 需要 .net framework 3.5 支持
Windows 8及Windows 10 请下载 shadowsocks-win-dotnet4.0-2.3.zip 需要 .net framework 4.6.2 支持
注意:此工具不是VPN之类全局代理,本质上只是一个Socks5代理,通过修改系统代理实现翻墙,可能会被360卫士或其它电脑安全管家之类的软件静默阻止,造成软件运行出错。运行前请退出某卫士或某管家,或把SS客户端加入其白名单!建议最好不要安装某卫士或管家,安装正统的杀毒软件,如卡巴斯基、NOD32、诺顿、McAfee,这些软件都不会对SS进行阻止!
这是绿色软件,下载之后解压就能用,打开 shadowsocks.exe 会看到通知栏有一个纸飞机图标 双击它

填入服务端信息后确定,会自己最小化到通知栏,右键单击-启用系统代理

好了 你可以打开浏览器看下能不能正常访问google了

搞定!
提醒:网上有一些人在售卖或者免费提供SS帐号,我想说的是,你永远不知道电脑那一端的那个陌生人在想些什么,想干什么!使用别人提供的SS帐号是有安全隐患的,因为他知道你的加密方式,并且服务端掌握在他手里,他是可以对你的网络通信进行监听的,我们做外贸的,有时信息泄露的后果挺严重的,望大家慎重。
翻墙技术博客订阅地址及社交帐号
请在这里下载FreeBrowser,将它的APK文件下载到本地然后传到手机中安装,即可翻墙。
from 中国数字时代 http://chinadigitaltimes.net/chinese/2017/07/%e7%bf%bb%e5%a2%99%e6%9c%8d%e5%8a%a1%e5%95%86%e5%80%92%e4%b8%8b%e4%ba%86%ef%bc%8c%e9%82%a3%e4%b9%88%e6%88%91%e4%bb%ac%e8%87%aa%e5%b7%b1%e6%90%ad%e6%a2%af%e5%ad%90%e7%bf%bb%e5%a2%99%ef%bc%8c%e6%90%ad/
Tuesday, 4 July 2017
后会无期:中国VPN服务屡被叫停
来源:
美国之音
中国网民热衷使用的GreenVPN在7月1日向用户发布通知,将即日起停止服务。
现在登录GreenVPN网站,页面直接调入停止服务的公告。公告的题目十分显眼“相遇有时,后会无期”,其中写道:“接上级监管部门通知,我们必须很遗憾地告诉大家:Green将于2017年7月1日起停止服务。”网页上没有给出关闭网站的具体原因。
7月1日刚好是香港回归中国20周年纪念,习近平对香港的访问掀起了媒体上的激烈辩论,大家就这个前英国殖民地民主社会的未来看法不一。目前还不清楚VPN的关闭是否与这个时间点有关。
另一个老牌的VPN服务公司VTRSpeed于6月16日在网站上表示,能够使用这个VPN的网站受到进一步审查,以后即使使用这个VPN,身在中国大陆的网民仍然不能够登录一部分美国和香港的IP地址。
无独有偶,中国网络视听节目服务协会上周五表示,将开始对所有发布到网络上的音频、视频文件进行审查,这包括电影、微电影、纪录片、体育、教育和动画视频,来确保他们遵守“社会主义核心价值”。
中国网络视听节目服务协会表示,网络视听节目要先审后播,政治方向正确。目前政策已经开始大力实施:例如凤凰卫视锵锵三人行、时事辩论会等谈话类节目下架,中国相声网因无法备案而关闭。
中国的审查无处不在,而网络一直是相对来说比较开放的领域,原因是关于网络的法律法规仍然不明确。习近平去年呼吁收紧网络法规以来,网络自由的空间越来越有限。
from 博谈网 https://botanwang.com/articles/201707/%E5%90%8E%E4%BC%9A%E6%97%A0%E6%9C%9F%EF%BC%9A%E4%B8%AD%E5%9B%BDvpn%E6%9C%8D%E5%8A%A1%E5%B1%A1%E8%A2%AB%E5%8F%AB%E5%81%9C.html
Tuesday, 24 January 2017
中共新一轮网络限制 开始“清理”VPN服务
【西藏之声2017年1月24日报道】中共工信部近日发布通知,宣布将“清理规范化”虚拟专用网络VPN的跨境经营活动。中国网民担忧今后“翻墙”接触境外讯息将更为困难,同时也有网友嘲讽那些为中共粉饰政策、“出征讨伐”境外台独团体的国人,也受到“清理”活动影响。

本月22日,中共工信部网站发布“关于清理规范互联网网络接入服务市场的通知”。该通知旨在处理“违规开展跨境业务问题”,称“未经电信主管部门批准,不得自行建立或租用专线(含虚拟专用网络VPN)等其他信道开展跨境经营活动。”通知并提到,“基础电信企业向用户出租的国际专线,应集中建立用户档案,向用户明确使用用途仅供其内部办公专用,不得用于连接境内外的数据中心或业务平台开展电信业务经营活动。”
有网民担忧中共持续收紧对网络的限制程度,今后可能无法借助VPN来接触“防火墙”外的讯息。
这一“清理规范”从1月17日起展开,一直延续至明年3月31日。《通知》要求,“各通信管理局要对本辖区内提供互联网数据中心(IDC)业务、互联网接入服务(ISP)业务和内容分发网络(CDN)业务的企业情况进行摸底调查,杜绝无证经营、超地域范围经营、超业务范围经营、转租转让经营许可证等非法经营行为。”
与此同时,中国互联网信息中心,也于本月22日发布《互联网络发展状况统计报告》,称中国拥有超过七亿网民,几乎与欧洲各国人口总和相当。
印度媒体《印度展望》网(Outlook India)报道指出,透过VPN中国境内的网民可以绕开“防火墙”,接触被当局审查的敏感讯息,如有关西藏或者八九年天安门广场示威等。
中国从90年代就开始控制互联网,活动人士与开发者寻找出帮助人们绕过防火墙的途径,自此在VPN服务提供者与中共当局间,展开了猫抓老鼠的游戏。《印度展望》提到,这一新举措对居住在中国的外交官、外媒记者,以及游客,都是一大挫折。没有VPN,他们将无法访问Gmail、脸书和推特等被当局封锁限制的社交媒体平台。

网络图片
也有中国网友调侃中共限制民众接触境外讯息的同时,也影响了那些“翻墙”为当局大唱赞歌的人士。
《新唐人》网站便整理了大陆网民的吐槽段子:“就是以后翻墙出征麻烦了点,得用共青团中央专线了!”,“爱国小将们远征facebook,掀起表情包大战抵制台独维护祖国统一。祖国表示很感动,然后抽走了他们的梯子。”
from 西藏之声 http://www.vot.org/cn/%e4%b8%ad%e5%85%b1%e6%96%b0%e4%b8%80%e8%bd%ae%e7%bd%91%e7%bb%9c%e9%99%90%e5%88%b6%e3%80%80%e5%bc%80%e5%a7%8b%e6%b8%85%e7%90%86vpn%e6%9c%8d%e5%8a%a1/
Tuesday, 8 September 2015
翻墙 | 道高一尺 墙高一丈:互联网封锁是如何升级的
新时代的防火墙像手术刀,精准迅速,直击命门。而“翻墙”未来可能变成一门手艺,如何传承,任重道远。
1987年,中国第一封电子邮件由中国兵器工业计算机应用研究所发往德国,标志中国成功接入互联网。邮件内容是:“Across the Great Wall we can reach every corner in the world”——穿越“巨墙”(长城),我们无处不及。与这封邮件几乎同龄的我,没想到生活中竟总离不开“墙”。在物理世界和虚拟世界中多次穿墙,也去过世界各处,看“墙”越筑越高,有时义愤填膺,有时啼笑皆非。仅以此文,记录“墙”边的一些见闻。
国家公共网络监控系统
国家公共网络监控系统,俗称中国网络防火墙(The Great Fire Wall of China,常用简称“GFW”或“墙”)。一般意义所説的GFW,主要指中国官方对境外涉及敏感内容的网站、IP地址、关键词、网址等的过滤。随着使用的拓广,中文“墙”和英文“GFW”有时也被用作动词,网友所説的“被墙”即指被防火长城所屏蔽。
2008年校园网:“连坐”惩罚
2007年,我进入这所XX理工大学。它特别吊诡的设定是,大一不能带电脑,大二考过国家英语四级的人才可以带电脑。就这样,2008年秋天,我终于正大光明地连上校园网。千兆比特级别以太网直入国家主干网,中国电信、中国教育网双通道。这个规格,算是极高的。网速之快,前所未见;可是,总有一些网站访问不了。但这些小细节,终究不影响同学们DotA(一款基于Warcraft的对战地图)的热情。
那个时候,我们愉快地上Google,查Wikipedia,学习西方先进科技。不时有好事者,会键入诸如“六四”、“胡萝卜”、“温度计”(网民用来形容胡锦涛与温家宝的指代用词)这样的神奇词汇,于是全校与Google失联十数分钟。每当到这个时候,室友们相视一笑,“哦,谁又撞墙了!”但打壶开水,泡一杯面,还不等吃完,就又可以Google了。
那个时候的“墙”就好像霰弹枪,火力充足,但瞄不太准。一枪下去,打一大片,总是搞得“城门失火,殃及池鱼”。
墙如何运作?
一台机器要与互联网上的其他机器对话,需要一个IP地址,好比一个人需要身份证(ID),才能唯一标识一样。否则,你喊一句话,对方不知应该回话给谁。而IP地址的总量是有限的,就好比一个大小固定的蛋糕。美国入场早,切走一大块。接着列强瓜分。等到中国的时候,还剩下点面皮。而该理工大学在这轮“圈地运动”中,只得到2个IP地址,给全校数万师生共用。这下好了,一个IP后面几万人,究竟谁在干什么,从校外是看不清的了。早期的防火墙,只能粗糙地在IP级别上执行封锁,要管束,只能全盘封了整个学校的网络。但毕竟一所国家重点高校,不可能用这种方式来管理,但不封锁,又无法向监管部门交代。

墙早期对用户的“连坐”惩罚策略。制图:金秋枫
说到底,监管当局不乏能工巧匠,他们很快想出一个办法:封杀大约4千个连续的端口(Port)。如果我们把IP地址比作一栋房子 ,那么端口就是出入这间房子的门。不同于真正的房子只有几个门,一个IP地址的端口可以有65536(即2的16次方)个之多。端口在一定时期内是被内网的一个用户独占,于是数据包可以准确地回到始发地。不过,封一个端口不过瘾,只是撞墙者自己倒霉而已。试想,你好不容易把野马制服了,又会有一些原本安顺的良马变野,效果不佳。最好的办法就是让它成为害群之马,以做警示。所以,一旦内网某个用户登陆Google检索“敏感信息”,这意味着一个端口“撞墙”,“墙”就把接连着的约四千多个端口都封掉,令无辜群众也无法上网。这种断网的“连坐惩罚”短则几分钟,长则十几分钟,才能恢复服务。
2010年北京:合租服务器翻墙
3月,Google位于北京中关村的办公室楼下堆满了鲜花,网友以这种方式纪念因“遭受中国骇客攻击”和“网络审查”而决定退出中国市场的Google。
“墙”这个概念越来越清晰,也进入了更多人的视野。2009年,Facebook和Twitter相继被封,昭示着中国政府通过防火墙阻隔国际互联网,建立“局域网”的决心——“局域网”是中国网民对墙内状况的戏称。
“咱们合租一个VPS(Virtual Private Server)吧”,这是技术青年们见面经常谈到的话题,仅次于买房和买车。VPS即虚拟主机,向服务商租取一段时间使用权即可。以前,大家合租VPS,多是为了搭个博客,赶赶时髦。而现在,合租VPS,多是为了翻墙。

墙外丰富多彩的世界吸引着年轻人。制图:金秋枫
对这些年轻人来说,“翻墙”用Google检索最新资讯,使用垃圾邮件最少的Gmail,随时查询在线百科全书Wikipedia,通过Facebook、Twitter与同行保持密切的技术资讯沟通,就像呼吸一样自然。也有更多人翻墙是要选择不同服务器进行联网游戏,或下载最新的影视内容,“翻墙”就像玩猫和老鼠的游戏。
VPS如何帮你翻墙?
当你发一个数据包到Google或者Facebook时,防火墙可以直接识别目的IP地址而自动拦截。而前面提到的VPS,是虚拟主机,自己也有IP地址,但无公开记录其归属,难以确认是否是敌军。既然如此,我们把数据包先发到VPS,再由它中转到目的地,就成功绕开“墙”了。由于VPS的这种特性,它也被称作“跳板”。

“跳板”是所有“翻墙”技术的共通原理。制图:金秋枫
利用一个“跳板”绕过“墙”,正是许多翻墙软件的基本原理。曾经繁荣的翻墙软件“无界”、“自由门”,还有众多的“代理服务器”,包括后来更广泛应用的VPN(Virtual Private Network),都是借用跳板原理。VPN最早是用来帮助一个企业多地的办公室间互联,也可以让员工在异地进入公司内网,方便执行一些高权限的作业。这样一来,跨国公司天然就拥有了穿墙的隧道:数据包先发到海外办公室,再去向世界各地。所以,VPN也成了跨国公司员工翻墙的主流手段。
这年,我第一次用“ssh -D”(一行命令)翻墙。SSH可以让系统管理员连接上主机,进行远程操作。同时它相当于在客户端与服务器之间建立了一个隧道,所以也能传输其他的数据,包括“翻墙”流量。只要这台机器的IP不在墙的“黑名单”中,也就可以成功绕过墙的封锁了。对技术人员来说,买VPS是最简单且低成本的翻墙方法。即便一台VPS被墙,再买一台即可。一年几十美元的价格,合租下来非常便宜。

SSH协议可以建立“隧道”,成为技术人员“翻墙”的最爱。制图:金秋枫
2011-14年香港:“墙”成为一门显学
在Google、Wikipedia中文、Facebook、Twitter等全球流行网络应用被阻隔在防火墙之外后,中国大兴土木建设的“局域网”,这几年也初现雏形。
搜索用百度,邮箱有163/QQ,社交有微博/人人,购物用淘宝/京东,即时聊天用微信——各种互联网服务,墙内应有尽有。对大部分网民来说,翻墙成了越来越不必要的需求。而剩下的一小拨执着于翻墙的用户,以及全世界致力于研究“墙”的学者,他们见证了“墙”的升级,与之斗智斗勇,也从一些滑稽的表象,捕捉到“墙”发展的各种蛛丝马迹。
因“墙”不同的工作原理,越来越多的翻墙工具被开发出来。对“翻墙”这个行当来说,这是个百花齐放的时代。
解析邮件
2011年初,Gmail大规模延迟,这可能是生活在中国的很多“良民”第一次看到墙的影子。他们并不是Twitter、Facebook的忠实用户,对自由世界的“危险信息”也并不感兴趣,只是日常收发邮件,竟也撞墙。实测显示,Gmail与大陆服务商之间的邮件有不同程度的延迟,少则几个小时,多则几个星期。人们纷纷猜测,“墙”已经进化到开始解析邮件。

“墙”开始尝试解析墙内外邮件,终因负载太高,造成大规模延迟。制图:金秋枫
敏感词触发RST,偶尔需要“向内翻墙”
这几年,我在香港求学,当时因为研究需要,我要下载大陆某公司的中文词库,奇怪的是,无论使用何种工具,进度条总是停在70%的地方。后来分析发现,每次下载到这个位置的时候,系统就会收到一个“RST”包──“RST”是“Reset”(重置)的意思。这是一种特殊的数据包,当计算机收到这种包的时候,会重置一条网络链接。这个特点被“墙”广泛用来掐掉“不和谐”的网络链接。好比A和B正在打电话,“墙”想要掐断电话,和以前粗暴地摔电话机不同,“墙”对A说:“B挂你电话了”,同时又对B说,“A挂你电话了”,不明真相的两人就真的自己把电话挂掉了。敏感词触发RST,这种“墙”的工作机制,如今已是衆所周知。而这种监控与阻断是双向的,出入都可能撞墙。有时候在墙内需要翻出来,有时候在墙外需要翻进去。

通过“RST”欺骗通信双方,以阻断链接。制图:金秋枫
走出国门的DNS污染
DNS(Domain Name Service)即“域名解析服务”,功能好比是互联网上的电话簿。早期,仅通过IP来封锁服务的话,“墙”需要查看每个数据包,判断是否放行。但使用“DNS污染”技术,相当于直接给用户一个错误的“电话号码”,从源头就遏制了“不良通信”。值得注意的是,“DNS污染”这种强力武器,不仅能有效封锁国内网民对敏感内容的访问,还会连带影响其他国家。2012年,世界顶级网络通讯会议SigComm上,出现一篇匿名论文。论文发现,中国发动的“DNS污染”已经超越了国界。在测试了全球4万多个域名解析服务器后,他们发现其中26.41%的服务器受到了这种污染的影响,覆盖109个国家。

DNS污染。制图:金秋枫
近500个实体“哨所”
2012年,一组来自Michigan大学的研究者,对“墙”的位置进行了探测。他们发现,就像真实的长城并非连绵不断的,防火墙也并不是密不透风地“堵”在我们的“网络”上,而是一组散落各处的“哨所”,只有当发现威胁的时候,它们才用“RST”或“DNS污染”这样的方式进行干扰。截止2012年底,研究者总共探测到了近500个这样的“哨所”,在中国南方,部署数量头三位的省份为:广东(84个)、福建(29个)、湖南(28个)。
小插曲是,研究者把探测“哨所”的工具在GitHub(世界最大的开源代码托管服务)上开源发布后,引起了激烈的争论。一些人认为,此举会激怒“墙”的管理者,导致GitHub被封锁,影响墙内程序员学习交流,所以应该删除这样的代码仓库,“保持技术社区的纯粹”。另一些人,则认为翻墙是程序员的基本技能,表示不受影响,所以力挺该项目,并极力反对技术社区加入“自我审查”的行列。
深度数据包检测
2012年底,“墙”的总设计师、北京邮电大学时任校长方滨兴的研究团队曾发表论文“网络流量分类,研究进展与展望”,文章提到了多种使用机器学习进行“深度数据包检测”(Deep Packet Inspection,DPI)的技术。随后几年,这些先进的技术逐渐在“墙”上部署开来。
要理解“深度数据包检测”的威力,我们可以把数据包想像成一封信。“浅度”的数据包检测,就好像是看看信封上的发件人和收件人,即决定是否放行。这给“跳板法”留下可乘之机:我们先将信送到中间站(如虚拟主机VPS),再转发到目的地,就绕过检查了。“深度”的数据包检测,可以理解成对信件内容的探查──相比起暴力打开信封,这种基于机器学习的技术更具有艺术性。它并不实际解读数据包的内容,而是搜集周边信息,对数据流进行“肖像刻划”(Profiling)。举个例子,你用Google搜索时,网络上只会有文本和少量图片经过,数据量很小,并且是突发的;但用YouTube看视频时,就会有持续一段时间的大量数据流过。“墙”的监控也是基于这样的抽象指标,比如它监控到到间歇而细小的流量,便推断你不太可能是在用YouTube。将诸如此类的可参考指标放在一起,就组成当前数据流的一副“肖像”。把这个“肖像”与数据库里面已经存放的巨量“翻墙流量肖像”和“非翻墙流量肖像”做个比对,就可以相应归类了。如所有的机器学习算法一样,这种归类会误杀一些非翻墙流量,也会错放一些翻墙流量。但日积月累,“墙”观察的样本越多,准确率也就越高。

浅度与深度数据包检测。制图:金秋枫
2015年深圳:“墙”的疯狂进化
新时代的墙,像是手术刀,精准迅速,直击命门。
在深圳小住半年,我深刻感受到“数字围剿”的压力。随着2014年底,Gmail全面被封禁,墙进化迅速、部署增强,还配合行政措施打击翻墙势力。深度包检测的大规模部署、DNS污染的扩大、转守为攻的国家防火墙策略、ISP的深度合作——“墙”俨然是正规军,而翻墙的社区只能打一场场的游击战,越打越疲惫。
首先,是香港的学校专用VPN开始不好使了。据传,几种主流的VPN协议已经被“墙”破解,手段十分细腻:有时候连上VPN,可以使用Google搜索和Google Drive办公,但一旦链接YouTube或者Facebook,网络链接就立马被掐掉了。
紧接着,一系列政策出台:境外VPN需要备案。像Astrill等常用的商业VPN服务,迅速被封。
同时,“DNS污染”的范围与频度都扩大了。为了抵御“DNS污染”,我曾一度使用“DNSCrypt”——这个开源项目会加密客户端和服务器之间的通信内容,不被墙查探到。然而好景不常在,很快,“墙”将已知的DNSCrypt的服务器IP计入黑名单,这样连访问DNSCrypt的服务器也是需要“翻墙”了……有段时间,我依赖SSH+DNSCrypt翻墙。但这套组合拳,最终打在墙上只是手疼,而墙还是泰然自若。
更有甚者,一些二级ISP(不自建主干网,但提供社区宽带接入到主干网服务的ISP)参与了合作,封禁“非常用”的DNS地址。家庭宽带用户,只能选择ISP默认分配的DNS,或者一些“广为人知”的DNS服务器,如Google多年前提供的8.8.8.8(该服务器的IP地址)就是其中之一。“4个8”曾经是大陆网民用来抵御“DNS污染”的缓冲剂,但它使用普通DNS协议,很容易被攻击。社区很快发现,“墙”会选择性地污染8.8.8.8返回的结果。
“DNS污染”、“RST攻击”、“深度数据包检测”——“防火长城”的一套立体防御体系已经建成。从左到右,精准度逐渐加大,防御成本也逐渐加大。这个时候,不管使用什么VPN,最常见的现象是,翻墙几分钟后,网络延迟加大,进而链接被阻断,导致日常工作都不能正常进行。
“进攻是最好的防守”——2015年3月,国家防火墙突然转守为攻。这是一种与“防火长城”(Great Fire Wall,GFW)部署在一起的设备,网友戏称其为“大加农炮”(Great Cannon,GC)。经过3月初的一系列测试,“大炮”从3月中旬开始发动疯狂攻击,其首轮攻击的重点目标之一是GitHub上“greatfire”这个代码仓库。“greatfire”上集结了大量的翻墙工具与资讯,俨然一个巨大的“翻墙军火库”。“大炮”攻击目标的原理简单而有效:它会劫持跨越中国边境的流量,注入恶意脚本,向指定目标发动“DDoS攻击”。
DDoS
DDoS(Distributed Denial of Service,分布式拒绝服务),是一种通过巨大流量导致目标服务器不堪重负而下线的攻击手法。DDoS是一系列方法的统称,他们使用不同的技术,“大炮”所使用的流量劫持并注入恶意脚本的技术是一种比较新的形式。衡量一场DDoS攻击的能量,可以使用“峰值速率”。如2014年6月,香港的公民投票网站“PopVote”受到超过“300Gbps”的攻击,连提供网络支持服务的Google和Amazon都抵挡不住,宣布退出,最终服务商靠着全球网络服务业者联手,才维持“占中”公民投票持续进行。2015年7月,支持加密功能的即时通信软件Telegram受到超过“200Gbps”的攻击,受影响区域很快从东南亚蔓延到全球,导致大量用户无法通信。要知道100Gbps的流量有多大,可以想像同时在线点播两万部高清(720p)视频。也可以参考的一个数据,据CNNIC报告显示,截至2014年底,中国大陆的所有国际出口带宽总和为4100Gbps。
“墙”转守为攻的这一异常举动,是一个明显的信号,希望GitHub删除“有威胁”的代码仓库。最终,在巨大的舆论压力下,“大炮”停止了攻击。在墙的攻防体系中,“大炮”虽然不直接设防,但它对墙外的“反动势力”是一种威慑的的存在——必要的时候,随时可以出击。

墙的招式列表。大炮作为一种威慑的存在,以攻为守。制图:金秋枫
在“墙”的拼命围剿之下,传统翻墙手段逐一失效。原因很简单:主流方法都有特定的模式,逃不过基于机器学习的“深度包检测”技术。机器学习的准确性是随着样本增加而提升的,所以要逃离“墙”的围剿,就得把自己的流量伪装得不一样。海外专业VPN服务Astrill,以及国内的“曲径”、“红杏”等后起之秀,都是通过打造私有协议,来绕过检测。
在这种形势下,开源翻墙利器ShadowSocks被更多的人注意到,基于SS搭建的翻墙服务如雨后春笋一样出现。它的中文名为“影梭”,社区昵称为“SS”——这是一个由中国程序员发起的开源项目,主要开发者在墙内。
2012年4月,SS第一份代码提交;
2013年,SS完成主要开发;
2014年夏开始,由于墙的升级,SS受到社区更多的关注,进入高频升级的阶段;
……

ShadowSocks开发记录。
ShadowSocks提供的其实是一套框架,支持多种加密方式,可以监听不同的端口,只需要很简单的配置,就可以在客户端和跳板机之间建立一条隧道。这些特点,让SS成为“游击队员”们最喜爱的工具。作为一款“非主流”的工具,SS曾经是非常有效的翻墙手段。但从15年初开始,深圳的部分ISP已经部署针对SS的阻断系统——推测是基于同一套“深度包检测”技术。好在SS的参数衆多,随便调整一下,即可生成不同的“肖像”,令“墙”在观测不足的情况下,无法迅速动手。但随着时间推移,“墙”总会搜集到足够的样本。刚开始的时候,选一套SS的参数可以坚持几个星期,到后来,就只有几个小时了。但墙一天不倒,游击战就一天不停。换密码、换加密协议、换端口,如每天吃饭一样,逐渐变得规律。实在不行,就只有换IP了,即再买一个VPS。SS的高级玩家,会加入自己定制的加密模块,使得流量更隐蔽。总之,SS是一个开源项目,玩法多种多样,打游击的优势巨大。
2015年香港:遥看墙内围剿“造梯人”
还有太多重要的事情要做,不能将时间浪费在与“墙”无休止的游击战中——我决定搬回香港。
而墙内,一场密谋已久的围剿,终于显露。
8月20日,ShadowSocks作者在GitHub上关闭了相关项目的Issue面板并清空所有帮助信息,同时GitHub上“shadowsocks”组织的成员信息被隐藏。
8月21日,GoAgent(一款曾经主流的翻墙软件,托管在Google Code)的论坛上传出SS作者“被喝茶”的消息。
8月22日,ShadowSocks作者现身GitHub,证实“喝茶”,并删除了代码库。
8月25日,Google Code转为只读状态,GoAgent论坛散落。
8月25日,GoAgent托管在GitHub上的仓库被删。
8月25日,GitHub受到超过两个小时的DDoS攻击,攻击源目前不明。
8月26日,多处消息源显示,曲径、红杏等大陆多家VPN服务商受到直接或间接的压力,停止服务。
……
以前干掉的是制造和售卖梯子的人,现在连设计梯子的人也要干掉。
未来会如何呢?可以想像,大规模的VPN服务会消失;一些小规模的地下服务,继续运行。另一方面,翻墙工具链,势必会持续升级。公开的成熟项目被封后,社区会衍生出不同变种,以适应“墙”的改变。特别是像SS这样的开放框架,稍作修改,又是一种玩法,无穷无尽。但没了牵头的人,没了集中的论坛,知识传递的形式将会反古。原本,互联网让知识可以扁平传递,现在“屠梯”行动恐将人们逼回“口耳相传”的模式。未来,“翻墙”可能是一种手艺,如何传承,任重道远。
来源:端传媒
from 中国数字时代 http://chinadigitaltimes.net/chinese/2015/09/%e7%bf%bb%e5%a2%99-%e9%81%93%e9%ab%98%e4%b8%80%e5%b0%ba-%e5%a2%99%e9%ab%98%e4%b8%80%e4%b8%88%ef%bc%9a%e4%ba%92%e8%81%94%e7%bd%91%e5%b0%81%e9%94%81%e6%98%af%e5%a6%82%e4%bd%95%e5%8d%87%e7%ba%a7/
1987年,中国第一封电子邮件由中国兵器工业计算机应用研究所发往德国,标志中国成功接入互联网。邮件内容是:“Across the Great Wall we can reach every corner in the world”——穿越“巨墙”(长城),我们无处不及。与这封邮件几乎同龄的我,没想到生活中竟总离不开“墙”。在物理世界和虚拟世界中多次穿墙,也去过世界各处,看“墙”越筑越高,有时义愤填膺,有时啼笑皆非。仅以此文,记录“墙”边的一些见闻。
国家公共网络监控系统
国家公共网络监控系统,俗称中国网络防火墙(The Great Fire Wall of China,常用简称“GFW”或“墙”)。一般意义所説的GFW,主要指中国官方对境外涉及敏感内容的网站、IP地址、关键词、网址等的过滤。随着使用的拓广,中文“墙”和英文“GFW”有时也被用作动词,网友所説的“被墙”即指被防火长城所屏蔽。
2008年校园网:“连坐”惩罚
2007年,我进入这所XX理工大学。它特别吊诡的设定是,大一不能带电脑,大二考过国家英语四级的人才可以带电脑。就这样,2008年秋天,我终于正大光明地连上校园网。千兆比特级别以太网直入国家主干网,中国电信、中国教育网双通道。这个规格,算是极高的。网速之快,前所未见;可是,总有一些网站访问不了。但这些小细节,终究不影响同学们DotA(一款基于Warcraft的对战地图)的热情。
那个时候,我们愉快地上Google,查Wikipedia,学习西方先进科技。不时有好事者,会键入诸如“六四”、“胡萝卜”、“温度计”(网民用来形容胡锦涛与温家宝的指代用词)这样的神奇词汇,于是全校与Google失联十数分钟。每当到这个时候,室友们相视一笑,“哦,谁又撞墙了!”但打壶开水,泡一杯面,还不等吃完,就又可以Google了。
那个时候的“墙”就好像霰弹枪,火力充足,但瞄不太准。一枪下去,打一大片,总是搞得“城门失火,殃及池鱼”。
墙如何运作?
一台机器要与互联网上的其他机器对话,需要一个IP地址,好比一个人需要身份证(ID),才能唯一标识一样。否则,你喊一句话,对方不知应该回话给谁。而IP地址的总量是有限的,就好比一个大小固定的蛋糕。美国入场早,切走一大块。接着列强瓜分。等到中国的时候,还剩下点面皮。而该理工大学在这轮“圈地运动”中,只得到2个IP地址,给全校数万师生共用。这下好了,一个IP后面几万人,究竟谁在干什么,从校外是看不清的了。早期的防火墙,只能粗糙地在IP级别上执行封锁,要管束,只能全盘封了整个学校的网络。但毕竟一所国家重点高校,不可能用这种方式来管理,但不封锁,又无法向监管部门交代。
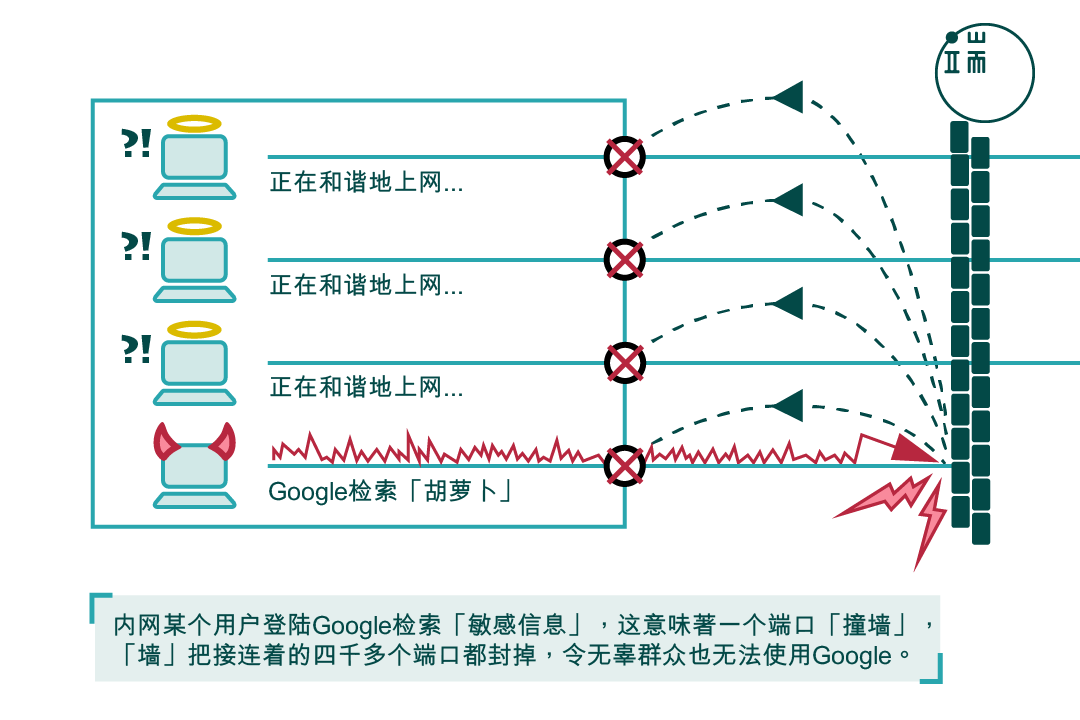
墙早期对用户的“连坐”惩罚策略。制图:金秋枫
说到底,监管当局不乏能工巧匠,他们很快想出一个办法:封杀大约4千个连续的端口(Port)。如果我们把IP地址比作一栋房子 ,那么端口就是出入这间房子的门。不同于真正的房子只有几个门,一个IP地址的端口可以有65536(即2的16次方)个之多。端口在一定时期内是被内网的一个用户独占,于是数据包可以准确地回到始发地。不过,封一个端口不过瘾,只是撞墙者自己倒霉而已。试想,你好不容易把野马制服了,又会有一些原本安顺的良马变野,效果不佳。最好的办法就是让它成为害群之马,以做警示。所以,一旦内网某个用户登陆Google检索“敏感信息”,这意味着一个端口“撞墙”,“墙”就把接连着的约四千多个端口都封掉,令无辜群众也无法上网。这种断网的“连坐惩罚”短则几分钟,长则十几分钟,才能恢复服务。
2010年北京:合租服务器翻墙
3月,Google位于北京中关村的办公室楼下堆满了鲜花,网友以这种方式纪念因“遭受中国骇客攻击”和“网络审查”而决定退出中国市场的Google。
“墙”这个概念越来越清晰,也进入了更多人的视野。2009年,Facebook和Twitter相继被封,昭示着中国政府通过防火墙阻隔国际互联网,建立“局域网”的决心——“局域网”是中国网民对墙内状况的戏称。
“咱们合租一个VPS(Virtual Private Server)吧”,这是技术青年们见面经常谈到的话题,仅次于买房和买车。VPS即虚拟主机,向服务商租取一段时间使用权即可。以前,大家合租VPS,多是为了搭个博客,赶赶时髦。而现在,合租VPS,多是为了翻墙。
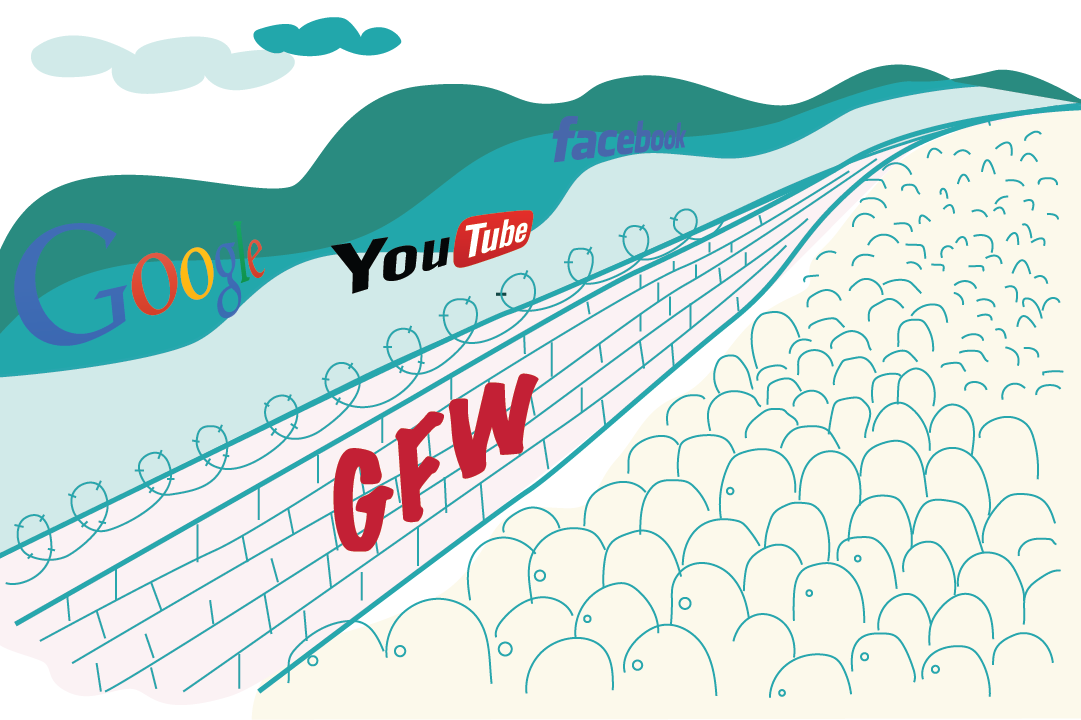
墙外丰富多彩的世界吸引着年轻人。制图:金秋枫
对这些年轻人来说,“翻墙”用Google检索最新资讯,使用垃圾邮件最少的Gmail,随时查询在线百科全书Wikipedia,通过Facebook、Twitter与同行保持密切的技术资讯沟通,就像呼吸一样自然。也有更多人翻墙是要选择不同服务器进行联网游戏,或下载最新的影视内容,“翻墙”就像玩猫和老鼠的游戏。
VPS如何帮你翻墙?
当你发一个数据包到Google或者Facebook时,防火墙可以直接识别目的IP地址而自动拦截。而前面提到的VPS,是虚拟主机,自己也有IP地址,但无公开记录其归属,难以确认是否是敌军。既然如此,我们把数据包先发到VPS,再由它中转到目的地,就成功绕开“墙”了。由于VPS的这种特性,它也被称作“跳板”。
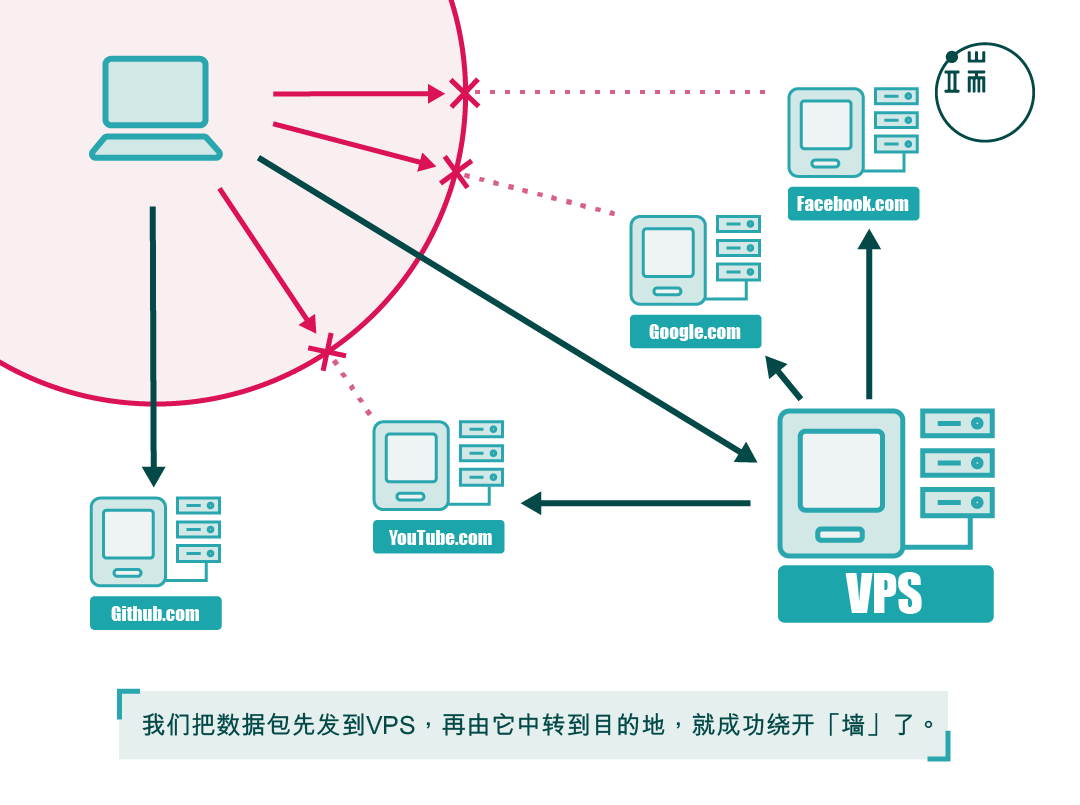
“跳板”是所有“翻墙”技术的共通原理。制图:金秋枫
利用一个“跳板”绕过“墙”,正是许多翻墙软件的基本原理。曾经繁荣的翻墙软件“无界”、“自由门”,还有众多的“代理服务器”,包括后来更广泛应用的VPN(Virtual Private Network),都是借用跳板原理。VPN最早是用来帮助一个企业多地的办公室间互联,也可以让员工在异地进入公司内网,方便执行一些高权限的作业。这样一来,跨国公司天然就拥有了穿墙的隧道:数据包先发到海外办公室,再去向世界各地。所以,VPN也成了跨国公司员工翻墙的主流手段。
这年,我第一次用“ssh -D”(一行命令)翻墙。SSH可以让系统管理员连接上主机,进行远程操作。同时它相当于在客户端与服务器之间建立了一个隧道,所以也能传输其他的数据,包括“翻墙”流量。只要这台机器的IP不在墙的“黑名单”中,也就可以成功绕过墙的封锁了。对技术人员来说,买VPS是最简单且低成本的翻墙方法。即便一台VPS被墙,再买一台即可。一年几十美元的价格,合租下来非常便宜。
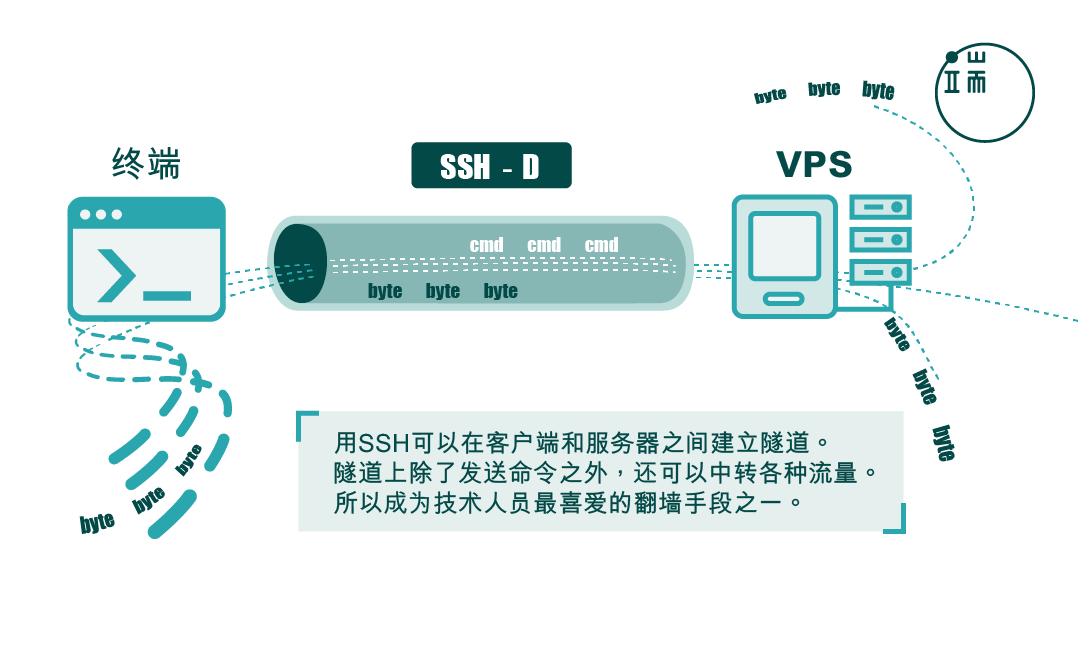
SSH协议可以建立“隧道”,成为技术人员“翻墙”的最爱。制图:金秋枫
2011-14年香港:“墙”成为一门显学
在Google、Wikipedia中文、Facebook、Twitter等全球流行网络应用被阻隔在防火墙之外后,中国大兴土木建设的“局域网”,这几年也初现雏形。
搜索用百度,邮箱有163/QQ,社交有微博/人人,购物用淘宝/京东,即时聊天用微信——各种互联网服务,墙内应有尽有。对大部分网民来说,翻墙成了越来越不必要的需求。而剩下的一小拨执着于翻墙的用户,以及全世界致力于研究“墙”的学者,他们见证了“墙”的升级,与之斗智斗勇,也从一些滑稽的表象,捕捉到“墙”发展的各种蛛丝马迹。
因“墙”不同的工作原理,越来越多的翻墙工具被开发出来。对“翻墙”这个行当来说,这是个百花齐放的时代。
解析邮件
2011年初,Gmail大规模延迟,这可能是生活在中国的很多“良民”第一次看到墙的影子。他们并不是Twitter、Facebook的忠实用户,对自由世界的“危险信息”也并不感兴趣,只是日常收发邮件,竟也撞墙。实测显示,Gmail与大陆服务商之间的邮件有不同程度的延迟,少则几个小时,多则几个星期。人们纷纷猜测,“墙”已经进化到开始解析邮件。
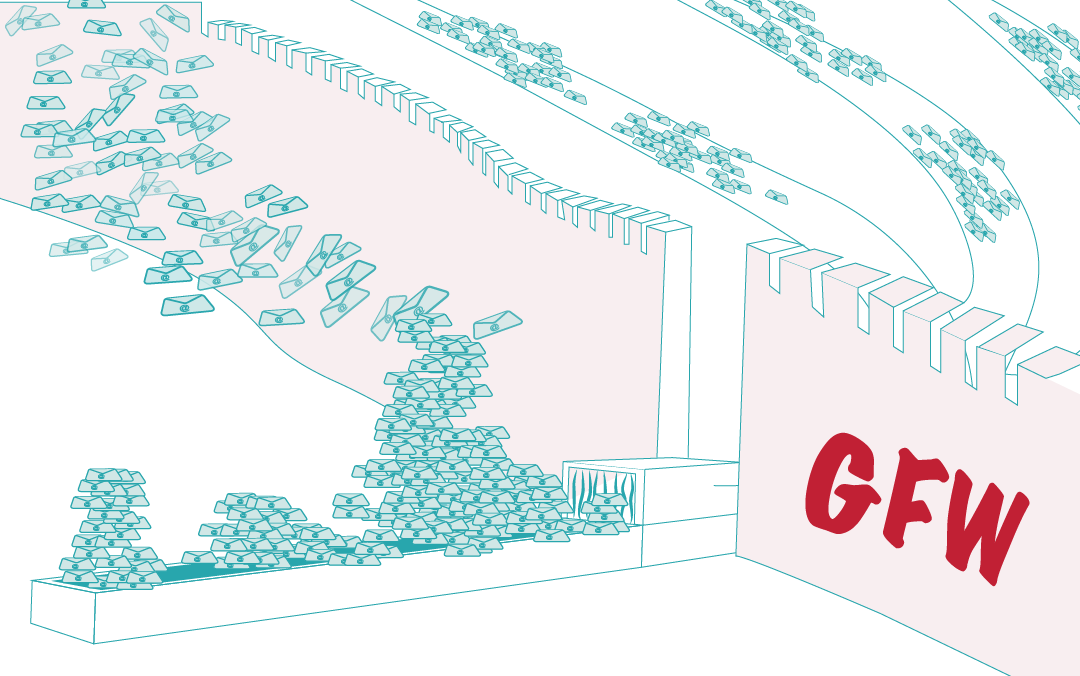
“墙”开始尝试解析墙内外邮件,终因负载太高,造成大规模延迟。制图:金秋枫
敏感词触发RST,偶尔需要“向内翻墙”
这几年,我在香港求学,当时因为研究需要,我要下载大陆某公司的中文词库,奇怪的是,无论使用何种工具,进度条总是停在70%的地方。后来分析发现,每次下载到这个位置的时候,系统就会收到一个“RST”包──“RST”是“Reset”(重置)的意思。这是一种特殊的数据包,当计算机收到这种包的时候,会重置一条网络链接。这个特点被“墙”广泛用来掐掉“不和谐”的网络链接。好比A和B正在打电话,“墙”想要掐断电话,和以前粗暴地摔电话机不同,“墙”对A说:“B挂你电话了”,同时又对B说,“A挂你电话了”,不明真相的两人就真的自己把电话挂掉了。敏感词触发RST,这种“墙”的工作机制,如今已是衆所周知。而这种监控与阻断是双向的,出入都可能撞墙。有时候在墙内需要翻出来,有时候在墙外需要翻进去。
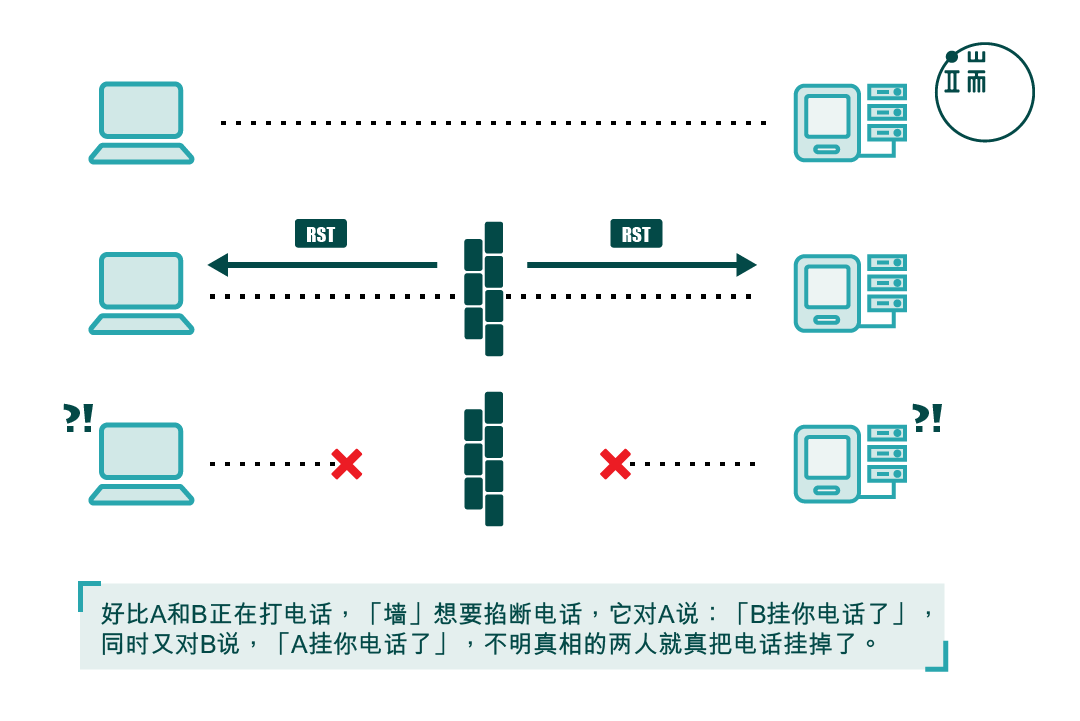
通过“RST”欺骗通信双方,以阻断链接。制图:金秋枫
走出国门的DNS污染
DNS(Domain Name Service)即“域名解析服务”,功能好比是互联网上的电话簿。早期,仅通过IP来封锁服务的话,“墙”需要查看每个数据包,判断是否放行。但使用“DNS污染”技术,相当于直接给用户一个错误的“电话号码”,从源头就遏制了“不良通信”。值得注意的是,“DNS污染”这种强力武器,不仅能有效封锁国内网民对敏感内容的访问,还会连带影响其他国家。2012年,世界顶级网络通讯会议SigComm上,出现一篇匿名论文。论文发现,中国发动的“DNS污染”已经超越了国界。在测试了全球4万多个域名解析服务器后,他们发现其中26.41%的服务器受到了这种污染的影响,覆盖109个国家。
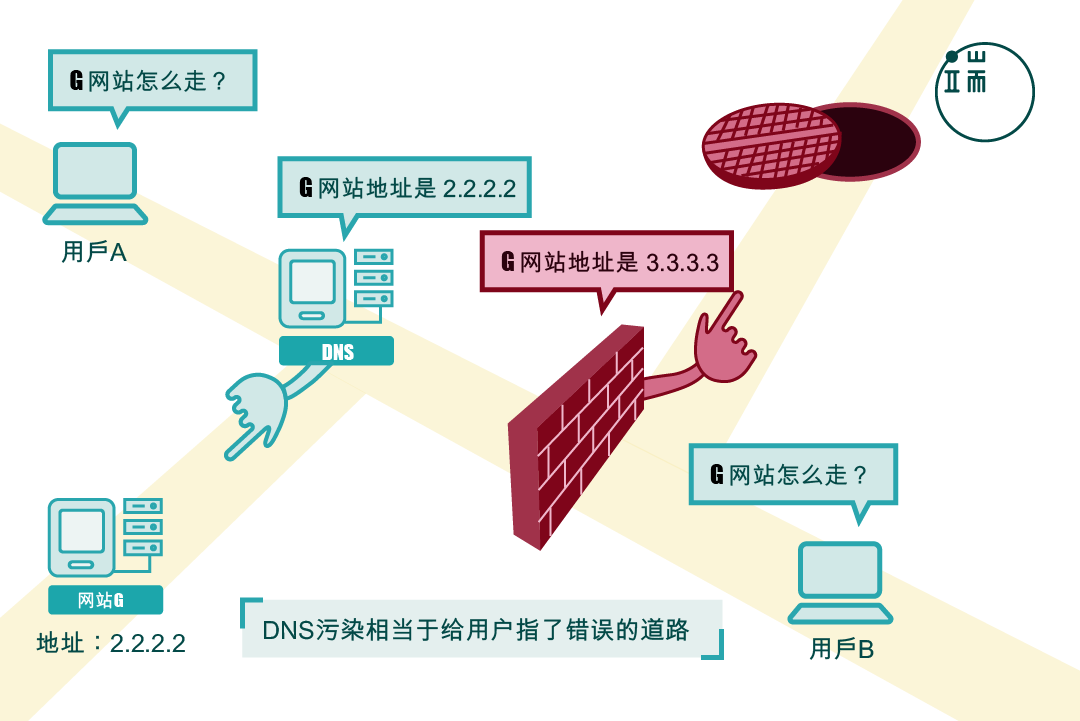
DNS污染。制图:金秋枫
近500个实体“哨所”
2012年,一组来自Michigan大学的研究者,对“墙”的位置进行了探测。他们发现,就像真实的长城并非连绵不断的,防火墙也并不是密不透风地“堵”在我们的“网络”上,而是一组散落各处的“哨所”,只有当发现威胁的时候,它们才用“RST”或“DNS污染”这样的方式进行干扰。截止2012年底,研究者总共探测到了近500个这样的“哨所”,在中国南方,部署数量头三位的省份为:广东(84个)、福建(29个)、湖南(28个)。
小插曲是,研究者把探测“哨所”的工具在GitHub(世界最大的开源代码托管服务)上开源发布后,引起了激烈的争论。一些人认为,此举会激怒“墙”的管理者,导致GitHub被封锁,影响墙内程序员学习交流,所以应该删除这样的代码仓库,“保持技术社区的纯粹”。另一些人,则认为翻墙是程序员的基本技能,表示不受影响,所以力挺该项目,并极力反对技术社区加入“自我审查”的行列。
深度数据包检测
2012年底,“墙”的总设计师、北京邮电大学时任校长方滨兴的研究团队曾发表论文“网络流量分类,研究进展与展望”,文章提到了多种使用机器学习进行“深度数据包检测”(Deep Packet Inspection,DPI)的技术。随后几年,这些先进的技术逐渐在“墙”上部署开来。
要理解“深度数据包检测”的威力,我们可以把数据包想像成一封信。“浅度”的数据包检测,就好像是看看信封上的发件人和收件人,即决定是否放行。这给“跳板法”留下可乘之机:我们先将信送到中间站(如虚拟主机VPS),再转发到目的地,就绕过检查了。“深度”的数据包检测,可以理解成对信件内容的探查──相比起暴力打开信封,这种基于机器学习的技术更具有艺术性。它并不实际解读数据包的内容,而是搜集周边信息,对数据流进行“肖像刻划”(Profiling)。举个例子,你用Google搜索时,网络上只会有文本和少量图片经过,数据量很小,并且是突发的;但用YouTube看视频时,就会有持续一段时间的大量数据流过。“墙”的监控也是基于这样的抽象指标,比如它监控到到间歇而细小的流量,便推断你不太可能是在用YouTube。将诸如此类的可参考指标放在一起,就组成当前数据流的一副“肖像”。把这个“肖像”与数据库里面已经存放的巨量“翻墙流量肖像”和“非翻墙流量肖像”做个比对,就可以相应归类了。如所有的机器学习算法一样,这种归类会误杀一些非翻墙流量,也会错放一些翻墙流量。但日积月累,“墙”观察的样本越多,准确率也就越高。
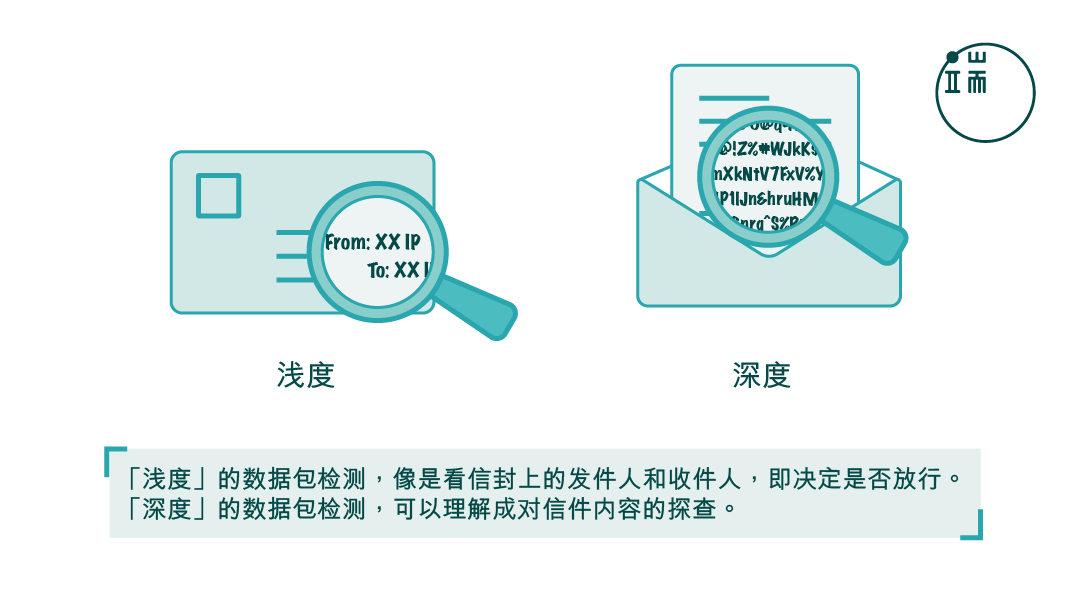
浅度与深度数据包检测。制图:金秋枫
2015年深圳:“墙”的疯狂进化
新时代的墙,像是手术刀,精准迅速,直击命门。
在深圳小住半年,我深刻感受到“数字围剿”的压力。随着2014年底,Gmail全面被封禁,墙进化迅速、部署增强,还配合行政措施打击翻墙势力。深度包检测的大规模部署、DNS污染的扩大、转守为攻的国家防火墙策略、ISP的深度合作——“墙”俨然是正规军,而翻墙的社区只能打一场场的游击战,越打越疲惫。
首先,是香港的学校专用VPN开始不好使了。据传,几种主流的VPN协议已经被“墙”破解,手段十分细腻:有时候连上VPN,可以使用Google搜索和Google Drive办公,但一旦链接YouTube或者Facebook,网络链接就立马被掐掉了。
紧接着,一系列政策出台:境外VPN需要备案。像Astrill等常用的商业VPN服务,迅速被封。
同时,“DNS污染”的范围与频度都扩大了。为了抵御“DNS污染”,我曾一度使用“DNSCrypt”——这个开源项目会加密客户端和服务器之间的通信内容,不被墙查探到。然而好景不常在,很快,“墙”将已知的DNSCrypt的服务器IP计入黑名单,这样连访问DNSCrypt的服务器也是需要“翻墙”了……有段时间,我依赖SSH+DNSCrypt翻墙。但这套组合拳,最终打在墙上只是手疼,而墙还是泰然自若。
更有甚者,一些二级ISP(不自建主干网,但提供社区宽带接入到主干网服务的ISP)参与了合作,封禁“非常用”的DNS地址。家庭宽带用户,只能选择ISP默认分配的DNS,或者一些“广为人知”的DNS服务器,如Google多年前提供的8.8.8.8(该服务器的IP地址)就是其中之一。“4个8”曾经是大陆网民用来抵御“DNS污染”的缓冲剂,但它使用普通DNS协议,很容易被攻击。社区很快发现,“墙”会选择性地污染8.8.8.8返回的结果。
“DNS污染”、“RST攻击”、“深度数据包检测”——“防火长城”的一套立体防御体系已经建成。从左到右,精准度逐渐加大,防御成本也逐渐加大。这个时候,不管使用什么VPN,最常见的现象是,翻墙几分钟后,网络延迟加大,进而链接被阻断,导致日常工作都不能正常进行。
“进攻是最好的防守”——2015年3月,国家防火墙突然转守为攻。这是一种与“防火长城”(Great Fire Wall,GFW)部署在一起的设备,网友戏称其为“大加农炮”(Great Cannon,GC)。经过3月初的一系列测试,“大炮”从3月中旬开始发动疯狂攻击,其首轮攻击的重点目标之一是GitHub上“greatfire”这个代码仓库。“greatfire”上集结了大量的翻墙工具与资讯,俨然一个巨大的“翻墙军火库”。“大炮”攻击目标的原理简单而有效:它会劫持跨越中国边境的流量,注入恶意脚本,向指定目标发动“DDoS攻击”。
DDoS
DDoS(Distributed Denial of Service,分布式拒绝服务),是一种通过巨大流量导致目标服务器不堪重负而下线的攻击手法。DDoS是一系列方法的统称,他们使用不同的技术,“大炮”所使用的流量劫持并注入恶意脚本的技术是一种比较新的形式。衡量一场DDoS攻击的能量,可以使用“峰值速率”。如2014年6月,香港的公民投票网站“PopVote”受到超过“300Gbps”的攻击,连提供网络支持服务的Google和Amazon都抵挡不住,宣布退出,最终服务商靠着全球网络服务业者联手,才维持“占中”公民投票持续进行。2015年7月,支持加密功能的即时通信软件Telegram受到超过“200Gbps”的攻击,受影响区域很快从东南亚蔓延到全球,导致大量用户无法通信。要知道100Gbps的流量有多大,可以想像同时在线点播两万部高清(720p)视频。也可以参考的一个数据,据CNNIC报告显示,截至2014年底,中国大陆的所有国际出口带宽总和为4100Gbps。
“墙”转守为攻的这一异常举动,是一个明显的信号,希望GitHub删除“有威胁”的代码仓库。最终,在巨大的舆论压力下,“大炮”停止了攻击。在墙的攻防体系中,“大炮”虽然不直接设防,但它对墙外的“反动势力”是一种威慑的的存在——必要的时候,随时可以出击。
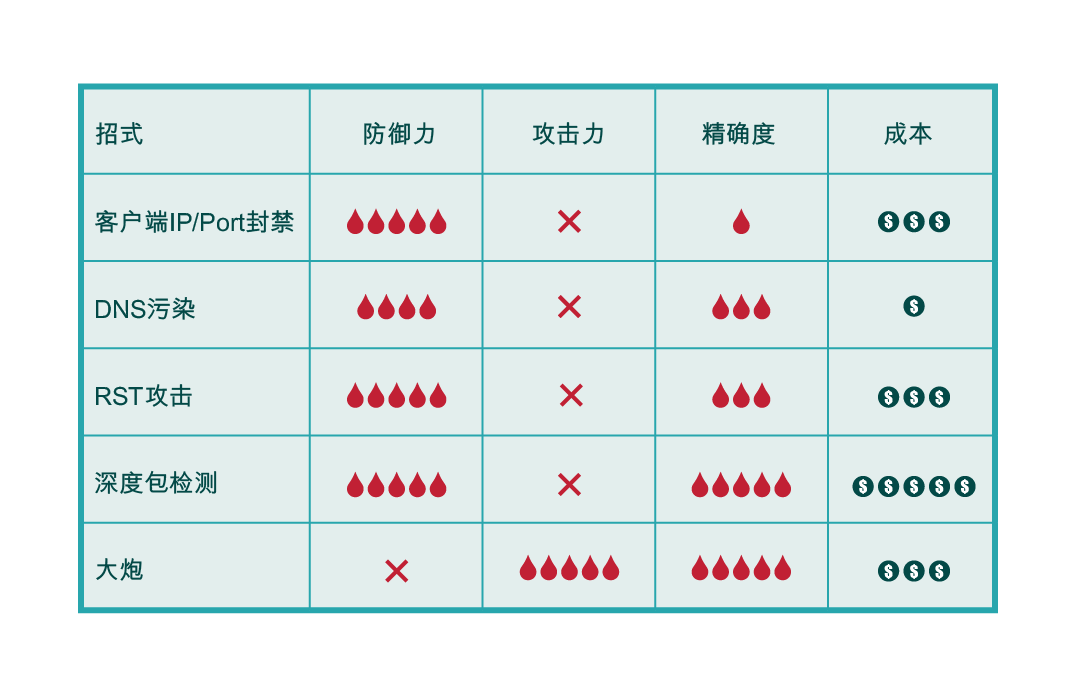
墙的招式列表。大炮作为一种威慑的存在,以攻为守。制图:金秋枫
在“墙”的拼命围剿之下,传统翻墙手段逐一失效。原因很简单:主流方法都有特定的模式,逃不过基于机器学习的“深度包检测”技术。机器学习的准确性是随着样本增加而提升的,所以要逃离“墙”的围剿,就得把自己的流量伪装得不一样。海外专业VPN服务Astrill,以及国内的“曲径”、“红杏”等后起之秀,都是通过打造私有协议,来绕过检测。
在这种形势下,开源翻墙利器ShadowSocks被更多的人注意到,基于SS搭建的翻墙服务如雨后春笋一样出现。它的中文名为“影梭”,社区昵称为“SS”——这是一个由中国程序员发起的开源项目,主要开发者在墙内。
2012年4月,SS第一份代码提交;
2013年,SS完成主要开发;
2014年夏开始,由于墙的升级,SS受到社区更多的关注,进入高频升级的阶段;
……
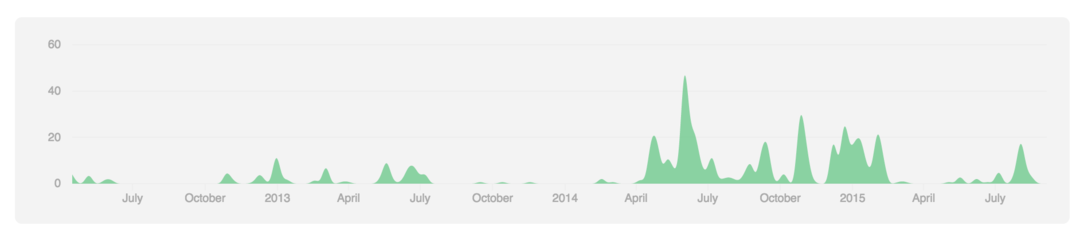
ShadowSocks开发记录。
ShadowSocks提供的其实是一套框架,支持多种加密方式,可以监听不同的端口,只需要很简单的配置,就可以在客户端和跳板机之间建立一条隧道。这些特点,让SS成为“游击队员”们最喜爱的工具。作为一款“非主流”的工具,SS曾经是非常有效的翻墙手段。但从15年初开始,深圳的部分ISP已经部署针对SS的阻断系统——推测是基于同一套“深度包检测”技术。好在SS的参数衆多,随便调整一下,即可生成不同的“肖像”,令“墙”在观测不足的情况下,无法迅速动手。但随着时间推移,“墙”总会搜集到足够的样本。刚开始的时候,选一套SS的参数可以坚持几个星期,到后来,就只有几个小时了。但墙一天不倒,游击战就一天不停。换密码、换加密协议、换端口,如每天吃饭一样,逐渐变得规律。实在不行,就只有换IP了,即再买一个VPS。SS的高级玩家,会加入自己定制的加密模块,使得流量更隐蔽。总之,SS是一个开源项目,玩法多种多样,打游击的优势巨大。
2015年香港:遥看墙内围剿“造梯人”
还有太多重要的事情要做,不能将时间浪费在与“墙”无休止的游击战中——我决定搬回香港。
而墙内,一场密谋已久的围剿,终于显露。
8月20日,ShadowSocks作者在GitHub上关闭了相关项目的Issue面板并清空所有帮助信息,同时GitHub上“shadowsocks”组织的成员信息被隐藏。
8月21日,GoAgent(一款曾经主流的翻墙软件,托管在Google Code)的论坛上传出SS作者“被喝茶”的消息。
8月22日,ShadowSocks作者现身GitHub,证实“喝茶”,并删除了代码库。
8月25日,Google Code转为只读状态,GoAgent论坛散落。
8月25日,GoAgent托管在GitHub上的仓库被删。
8月25日,GitHub受到超过两个小时的DDoS攻击,攻击源目前不明。
8月26日,多处消息源显示,曲径、红杏等大陆多家VPN服务商受到直接或间接的压力,停止服务。
……
以前干掉的是制造和售卖梯子的人,现在连设计梯子的人也要干掉。
未来会如何呢?可以想像,大规模的VPN服务会消失;一些小规模的地下服务,继续运行。另一方面,翻墙工具链,势必会持续升级。公开的成熟项目被封后,社区会衍生出不同变种,以适应“墙”的改变。特别是像SS这样的开放框架,稍作修改,又是一种玩法,无穷无尽。但没了牵头的人,没了集中的论坛,知识传递的形式将会反古。原本,互联网让知识可以扁平传递,现在“屠梯”行动恐将人们逼回“口耳相传”的模式。未来,“翻墙”可能是一种手艺,如何传承,任重道远。
来源:端传媒
from 中国数字时代 http://chinadigitaltimes.net/chinese/2015/09/%e7%bf%bb%e5%a2%99-%e9%81%93%e9%ab%98%e4%b8%80%e5%b0%ba-%e5%a2%99%e9%ab%98%e4%b8%80%e4%b8%88%ef%bc%9a%e4%ba%92%e8%81%94%e7%bd%91%e5%b0%81%e9%94%81%e6%98%af%e5%a6%82%e4%bd%95%e5%8d%87%e7%ba%a7/
Monday, 31 August 2015
“对抗专制、捍卫自由”的 N 种技术力量
★引子
如果你关注翻墙动态,应该听说:Shadowsocks 和 GoAgent 的两位作者,受到朝廷方面的胁迫,不得不删除他们在 GitHub 上的开源翻墙项目。
昨天俺看到新闻——连大名鼎鼎的电子前哨基金会(EFF)都发表文章(链接在“这里”),谴责天朝政府的卑劣行为。
连 EFF 都发声了,如果俺不写点啥,好像说不过去。所以,今天就这个话题,作一些引申——聊聊【在互联网时代,该如何利用技术手段捍卫自由】。
本文提到了【4种】技术,为啥标题写的是“N 种”?因为将来可能会继续补充其它的技术,为了避免将来“改标题”的麻烦,俺偷懒一下,直接写成“N种”。
★名词解释
以俺通常的习惯,先做一下名称解释,以避免误解。
◇自由
“自由”一词,在政治学领域已经泛滥了,所以先澄清一下:
本文所说的“自由”,主要偏重于和“人权”及“民权”相关的自由——比如:思想的自由、言论的自由、支配私有财产的自由、使用网络的自由......
顺便跑题一下:
每当俺提到“自由”,就有人跳出来说“没有绝对的自由”;每当俺提到“民主”,就有人跳出来说“民主不是万能的”。
大伙儿请注意,上述这些反驳,都属于“稻草人谬误”。关于此等伎俩,可参见前几年的博文《扫盲逻辑谬误——以五毛言论为反面教材》。
◇专制
本文所说“专制”,既包括政府的专制行为,也包括商业公司的专制行为。
比如:咱们朝廷搞的 GFW,就是专制;
比如:美国政府的棱镜项目(大规模监控),也是专制;
比如:当年狗咬狗的“3Q大战”到了高潮的时候,疼逊发布公告说——用了360的,就不允许再用 QQ。这种行为也是专制。
(类似的例子还能举出很多很多)
★为啥俺要强调“技术力量”?
因为咱们正处于“信息时代”,“信息技术”已经渗透到每一个人的生活中。你在生活中的每一个角落,几乎都可以找到“信息技术”的影子。
在这样的时代背景下,专制的势力(政府、商业公司)必定会利用信息技术来强化对个人的奴役;反之,个人也可以利用信息技术来捍卫自由,反抗奴役。
文学名著《双城记》的开场白是这样说的:
这是最好的时代,也是最坏的时代;
这是智慧的年代,也是愚蠢的年代;
这是信仰的时期,也是怀疑的时期;
这是光明的季节,也是黑暗的季节;
这是希望的春天,也是失望的冬天;
大伙儿面前应有尽有,大伙儿面前一无所有;
大伙儿正在直登天堂;大伙儿正在直落地狱。
如果捍卫自由的力量占上风,这就是最好的时代;反之,如果专制势力占上风,这就是最坏的时代。不妨想想《1984》,然后扪心自问一下:你愿意自己的子孙后代生活在那种环境中吗?
★技术力量之“翻墙术”
因为本文的“引子”提到了:天朝政府胁迫翻墙软件的作者。所以,咱们就从“翻墙术”开始说起。
◇“翻墙术”的重要意义
“翻墙术”最主要的意义在于——确保你具有“使用互联网的自由”。(为了打字省力,以下简称为“上网的自由”)
在互联网时代,有非常多其它的自由,需要依赖“上网的自由”。所以,“上网的自由”很重要;所以,“翻墙术”同样很重要。
举例1:
如果你不懂得翻墙,就只能使用墙内的社交网络(微信、新浪微博、人人网......)。而这些墙内的社交网络,存在很严重的言论审查。这种环境下,“言论自由”无从谈起。
而且,在这种环境中待的时间长了,你会形成“自我审查”的坏习惯。由于【语言和思维具有密切的关联性】,当你经常进行语言上的“自我审查”,不知不觉地,你就会在潜意识里面对自己的思想进行自我审查——这就是传说中的——基于“语言改造”的洗脑(效果很彻底)。
举例2:
如果你无法翻墙,就只能看天朝的新闻(这些新闻都是被真理部严格审查的)。于是,你的信息来源就非常单一。在这种单一的信息来源之下,你很容易被误导、被洗脑。
反之,如果你学会翻墙,就可以去看墙外网站的新闻。墙外网站的新闻,未必都是可靠的,但至少提供了多种信息来源。因此,你就可以从【多重视角】去看待同一个新闻。如果你具备批判性思维的能力,就可以从多重视角进行分析,然后自己进行取舍。
从上面这几个例子可以看出——“上网的自由”是多么的重要。
◇你可以做些啥?
1. 自己学会翻墙术;
2. 翻墙去使用那些【没有审查(或审查更少)】的互联网服务;
3. (小范围地)帮助你身边的家人、朋友、同事掌握翻墙术;
4. 有条件的话,大范围地传播翻墙术(关于这条,需要结合下面提到的“匿名术”)
5. 有条件的话,参与翻墙工具的开发(关于这条,需要结合下面提到的“匿名术”)
★技术力量之“匿名术”
俺对“匿名术”是非常重视的——在开博客的第二年(2010),就开始普及匿名术。当时写了一个系列叫做《如何隐藏你的踪迹,避免跨省追捕》。
◇“匿名术”的用途
前面提到“翻墙术”对于“网上言论自由”的重要性。但是请记住:“翻墙术”只是“言论自由”的必要条件,而不是“充分条件”。
举个例子:
虽然你可以翻墙到 Twitter 或 G+ 上发表反党言论,Twitter 和 G+ 不会删除你的这些政治言论。但是,朝廷的六扇门可以定位你的身份,然后把你抓起来(俗称“跨省追捕”)。
从上述例子可以看出:要想获得互联网上的言论自由,除了要有“翻墙术”,还要有“匿名术”——“翻墙术”确保你能够把言论发表到【不受审查】的墙外网站;“匿名术”确保你可以躲过朝廷的跨省追捕。当你同时具备了这两者,朝廷对你就奈何不得 :)
俺本人就是一个活生生的例子:
首先,俺是在 Google 的 Blogspot 平台上搭建博客。Google 的骨气还不错——至少不会屈服于天朝的政治审查。所以,朝廷无法删除俺在 Blogspot 上的博文;
其次,俺很小心地保持匿名,所以朝廷定位不到俺的身份,也就无法进行跨省追捕。
于是,俺就可以在长达6年多的时间里,不断地抹黑咱们的党国,不断地揭露权贵的嘴脸。而且读者还越来越多。朝廷方面却只能干瞪眼 :)
◇“匿名术”的意义
“匿名术”最主要的意义在于——当“个人”需要对抗“政府”的时候,“匿名术”是重要的保护措施。
以咱们天朝为例:
如果你以【公开身份】跟朝廷对抗,朝廷可以采用各种方式来搞你:
先吓唬你(请喝茶)
把你的搞得精疲力竭(比如三天两头骚扰你的家人),
把你搞臭(比如“被嫖娼”)
捏造一个“莫须有”的罪名把你抓起来(比如“诬陷蒲志强律师”)
(面对上述这些,有多少人能抗争到底?恐怕是极少数)
幸好咱们身处信息时代,这时候,个人可以采用“匿名术”来对抗政府。由于朝廷无法知道你的身份,前面提到的那些下三滥的招数,全都派不上用场。
俺再强调一下:大伙儿千万不可低估“匿名术”的重要作用和意义。
◇“匿名术”的几个不同的层面
很多读者对“匿名术”的理解过于狭隘了。他们以为:只要隐藏了“公网IP”就可以做到匿名。其实捏,“隐藏公网IP”只是确保匿名的“必要条件”,而【不是】“充分条件”。
“隐藏公网IP”只是在“网络层面”进行防范。除了“网络层面”,【至少】还有如下几个层面需要留意:
操作系统层面(此处所说的“操作系统”,既包括PC,也包括移动设备)
个人软件层面(此处所说的“个人软件”,既包括PC,也包括移动设备)
通讯工具层面(比如电话、短信、传真)
社会工程学层面(没听说过这玩意儿的同学,请看《社会工程学扫盲》)
对于特殊的“高危人群”,还需要考虑“物理层面”的防范(通俗地说,就是“物理安全”)。
在俺的系列博文《如何隐藏你的踪迹,避免跨省追捕》中,目前已经涵盖了“操作系统”、“个人软件”、“网络”、“通讯工具”这几个层面。后续部分俺会介绍“社会工程学”层面的防范。
◇你可以做些啥?
1. 自己学会匿名术;
2. 依靠匿名术保护自己的隐私;
3. (小范围地)帮助你身边的家人、朋友、同事掌握匿名术;
4. 有条件的话,大范围地传播匿名术(显然,这要在“匿名”的状态下去做)。
★技术力量之“分布式”
“分布式”还可以有另外的称呼——比如“去中心化”或“无中心化”。
◇“分布式”的用途
刚才提到了“匿名术”,咱们先来看看“分布式”在“匿名术”中的应用。
如今最有名的网络匿名化工具,大概就是 TOR 和 I2P 了(如果你经常俺的翻墙教程,肯定听说过这俩)。这俩款工具,都是采用了“分布式”技术。实际上,俺敢打保票——今后如果有其他人要搞新款的网络匿名化工具,依然会采用“分布式技术”。因为“分布式”可以大大增加追踪者进行“逆向追溯”的难度。
除了用于“网络匿名化”,分布式【至少】还有如下用途:
翻墙术
比如大名鼎鼎 VPN gate 就采用了分布式技术。
传统的 VPN,只要用的人多了,就会引起 GFW 的关注,于是就难逃厄运。反观 VPN gate,用户数非常多(中国的用户数,在全球各国的排名,长年处于前三位),却一直活到现在。
为啥 GFW 无法彻底封杀它?其中一个重要的原因就是“分布式”。
文件共享
比如俺从2015年开始采用 BT Sync 来分享电子书,其效果类似于一个“无容量限制,无流量限制,无审查”的超级网盘。
而且这个超级网盘不依赖任何大公司的服务器;只要参与的节点够多(成百上千)任何政府都无法彻底摧毁它。
社交网络
如今已经出现了若干个基于分布式的社交网络。比如小有名气的 Twister(相当于“分布式的 Twitter”)。
电子货币
如今的电子货币(包括比特币),只要是有点名气的,都是基于“分布式技术”。
当年中本聪发明比特币的时候,提到了他/她的动机之一就是——防止政府滥发货币导致货币贬值。“滥发货币”实际上是在变相掠夺货币持有者的财富。
而比特币采用了分布式技术——它【无需】一个中央的核心(央行)来发行货币。这就避免了“人为滥发货币”的问题。
(当然,目前所有的电子货币都还不够成熟,还远远无法替代传统货币;但是将来说不定可以做到。即使无法彻底替代传统货币,至少也可以做到“共存”)
◇“分布式”的意义
由于很多“翻墙术”都需要借助于“分布式”,所以“翻墙术”的意义也就成立“分布式”的意义;同理,“匿名术”的意义也成了“分布式”的意义。
刚才提到“分布式”可以用于“文件共享”和“社交网络”,这里面的意义在于——网民可以实现“无法审查、无法删除”的信息共享和交流。而且这种分布式的平台,由于没有中心服务器,很难摧毁(除非其设计存在显著缺陷)。通常而言,参与的节点数越多,摧毁该平台的难度越大。
分布式的电子货币,主要意义在于——捍卫你的私有财产权——政府无法掠夺你手中的电子货币(其中的道理,刚才提到了)。其它的意义还包括:政治无法控制电子货币的流动(相比之下:传统的“汇款/转账”受到政府控制)。
◇你可以做些啥?
1. 如果你不是 IT 技术人员,至少也可以多了解一下:“分布式”有啥用处,有啥好处;
2. 如果你本身就是搞 IT 技术的,并且对分布式有所掌握,或许可以写点文章普及推广;
3. 如果你是个程序员,并且对分布式有所掌握,或许可以去参与分布式相关的开源软件项目。
★技术力量之“密码学”
◇“密码学”的用途
“密码学”的用途太多了,考虑到篇幅,俺就不一一列举了。
◇“密码学”的重要意义
实际上,前面提到的那3种技术,都需要依赖密码学。单凭这点,就可以看出密码学的意义之大。
并且俺还要再补充非常重要的一点:
在“工业革命”之后,“信息时代”之前,这个时期,个人在政府面前是非常非常渺小的——个人制造的任何东西,都不足以跟政府在该领域制造的东西抗衡。这么说有点抽象,俺举个例子:
武器方面:
个人能制造的最好的武器,顶多是猎枪;而政府可以制造“大炮、导弹”,有些政府还可以造“航母、核弹”。显然,个人与政府的产出,差了好几个数量级。
不光是“武器”,其它领域(比如交通工具)也差不多。
那么,信息时代到来之后,有些啥变化捏?其实大部分领域没有变化——个人能造的东西,跟政府能造的东西,还是差了 N 个数量级。
但是有一个领域出现根本性的改变,那就是“密码学”。
此话怎讲?俺来解释一下:
如今,随便一个普通的网民,都可以在互联网上轻易下载到一些优秀的加密工具(比如 GnuPG、TrueCrypt ...)。任何一个普通的网民,稍微学习一下,就可以用这些工具进行数据的【强加密】。并且加密后的密文,政府方面即使用上超级计算机,也无法解密。
补充说明一下:
密码学领域中提到的“无法解密”是指:在【有意义的时间之内】无法解密。假如某个密文依靠暴力破解需要一千年,那么就等同于“无法解密”。
所以,在密码学领域,屁民跟政府,已经处于平起平坐的地位了 :)
前面那3种技术,之所以能用来捍卫自由,有相当程度是得益于:密码学导致的颠覆性变化。
◇你可以做些啥?
1. 由于密码学的应用很广泛,哪怕你不是搞 IT 技术的,至少也要了解一些基本概念;
2. 如果你本身就是搞 IT 技术的,并且对密码学有所掌握,或许可以写点文章普及推广;
3. 如果你是个程序员,并且对密码学有所掌握,或许可以去参与相关的开源软件项目。
★一些补充说明
(估计会有读者提一些问题,俺把预先能想到的问题,先写出俺的个人观点)
某些读者可能会问:为啥你没有提到“开源”?
俺的回答是:“开源”是一项运动,是一种理念,但不是一种技术。本文谈的是“技术”。
某些读者可能会问:这些技术如果被坏人用来干坏事,咋办?
俺的回答是:任何技术都是一把双刃剑——既可以用来干好事儿,也可以干坏事儿。要想减少“坏人利用技术干坏事儿”,需要从其他领域入手来解决。依靠技术本身,是无法解决这一点的。
俺博客上,和本文相关的帖子(需翻墙):
如何翻墙
如何隐藏你的踪迹,避免跨省追捕
如何用互联网进行“反洗脑”和“政治启蒙”——分享若干个人经验
社会工程学扫盲


from 编程随想的博客 http://ift.tt/1FciNKP
Thursday, 27 August 2015
“如何翻墙”系列:Lantern(蓝灯)——开源且跨平台的翻墙代理
本月初(8月7日),俺发了一篇《翻墙快报》。发完之后,就有几个热心读者在博客评论中提醒俺——Lantern 的2.0版本刚刚发布,效果不错。最近2周,俺尝试了一下,决定发一篇博文介绍给大伙儿。
顺便提醒一下:
党国正在热火朝天地筹备大阅兵。按照以往的惯例——每逢敏感时期,都会加大网络封锁。大伙儿手头多备几个翻墙工具,以防万一。
如标题所说,“Lantern”是一款开源并且跨平台的翻墙工具。“蓝灯”是它的中文名。
说到“跨平台”,它目前支持:Windows、Linux、Mac OS X
说到“开源”,其官方 GitHub 帐号在“这里”。
顺便提一下:该开源项目受到美国政府的资助。
更多的介绍可以参见维基百科的词条(在“这里”)。
“蓝灯”早在两年前(2013)就发布了初始版本,为啥俺到现在才写博文推荐捏?
主要原因是:早期的蓝灯,不够易用,不够傻瓜化。比如很多人抱怨其“邀请机制”;比如早期版本需要依赖 Chrome 浏览器。比如早期版本经常登录失败。
相比之下,如今刚刚推出的2.0版本,已经很傻瓜化了,很易用了。所以俺才决定推荐它。
它的官网是 https://GetLantern.org/,打开之后就会看到醒目的下载按钮。提醒一下:其官网的页面依赖 JavaScript,你的浏览器要启用 JS 脚本。
一般来说,翻墙工具的官网都都会受到 GFW 的特别照顾。所以俺再提供一个【免翻墙】的下载页面(如下)。
http://ift.tt/1EkRses
(这个页面来自 Lantern 官方的 GitHub 帐号。到目前为止,GitHub 全站都可以【免翻墙】访问)
对于暂时无法翻墙的同学,你还可以考虑用 BT Sync 来获取。
首先安装 BT Sync,然后使用如下密钥,【自动】同步俺分享的【多款翻墙软件】。
从来没用过 BT Sync 的同学,请先看《扫盲 BT Sync——不仅是同步利器,而且是【分布式】网盘》。
(虽然俺博客已经被 GFW 彻底封杀,但是你可以通过“RSS博客阅读器”,看到这篇教程)
(考虑到用 Windows 的读者比较多,本章节仅针对 Windows 平台)
Lantern 的安装文件自带“数字签名”。为了保险起见,照例先检查一下数字签名是否有效(如果你不懂得校验“数字签名”,先看“这篇博文”)。
安装很简单,双击这个 exe 既可(“一键式”安装)。
由于安装过程没有让你选“安装目录”,有些同学可能想知道“蓝灯安装在哪里”。很简单——你只需在“资源管理器”的地址栏输入 %APPDATA% 然后回车,就会进入“当前用户的 APPDATA 目录”,在该目录下,就可以看到有一个子目录叫做 lantern——这就是它的安装目录。
由于 Lantern 的安装【无需】管理员权限,以俺的习惯,使用【普通用户】来安装它。再次唠叨一下:能不使用管理员的场合,就尽量不要使用——可以降低一些安全风险。
安装之后,你可以通过“开始菜单”或者“桌面上的图标”,来启动蓝灯。
然后在任务栏的“托盘区”会出现一个蓝灯的图标;同时,它还会自动弹出系统默认的浏览器,在浏览器上显示它的主界面。这个“主界面”很简单,大伙儿自己看一下就明白了。主界面的右下角有一个“配置按钮”,点击之后会弹出一个“配置界面”——这个界面同样很简单,俺就不多说啦。
如果你想退出,在任务栏的“托盘区图标”点右键,弹出的“快捷菜单”上会有退出的选项。
蓝灯默认会在【本机地址】上开启一个 HTTP 代理的端口,端口号是 8787。
如果你的网络软件(浏览器、IM 工具、下载工具 ...)跟它运行在【同一个操作系统】,那么你只需在网络软件的代理界面上设置 HTTP 代理——地址填写 127.0.0.1 端口号填写 8787
(注:“127.0.0.1”表示“本机地址”)
如果你想要跨系统共享蓝灯的翻墙通道,参见俺的另一篇博文《多台电脑如何共享翻墙通道》。
顺便附上跟“蓝灯”相关的几个链接:
G+ 中文圈:http://ift.tt/1bd5sWv
官方的用户论坛:洋文、中文
官方的开发者论坛:http://ift.tt/1vF6h5M
俺博客上,和本文相关的帖子(需翻墙):
如何翻墙(传说中的翻墙入门教程,不定期更新)
关于 TOR 的常见问题解答
多台电脑如何共享翻墙通道
扫盲 VPN Gate——分布式的 VPN 服务器
TOR 已复活——meek 流量混淆插件的安装、优化、原理
双管齐下的赛风3
新版本无界——赛风3失效后的另一个选择
自由門——TOR 被封之后的另一个选择
扫盲 VPN 翻墙——以 Hotspot Shield 为例
简单扫盲 I2P 的使用
如何隐藏你的踪迹,避免跨省追捕(系列)


from 编程随想的博客 http://ift.tt/1MQgZgX
顺便提醒一下:
党国正在热火朝天地筹备大阅兵。按照以往的惯例——每逢敏感时期,都会加大网络封锁。大伙儿手头多备几个翻墙工具,以防万一。
★“Lantern”是啥?
如标题所说,“Lantern”是一款开源并且跨平台的翻墙工具。“蓝灯”是它的中文名。
说到“跨平台”,它目前支持:Windows、Linux、Mac OS X
说到“开源”,其官方 GitHub 帐号在“这里”。
顺便提一下:该开源项目受到美国政府的资助。
更多的介绍可以参见维基百科的词条(在“这里”)。
★为啥到现在才推荐它?
“蓝灯”早在两年前(2013)就发布了初始版本,为啥俺到现在才写博文推荐捏?
主要原因是:早期的蓝灯,不够易用,不够傻瓜化。比如很多人抱怨其“邀请机制”;比如早期版本需要依赖 Chrome 浏览器。比如早期版本经常登录失败。
相比之下,如今刚刚推出的2.0版本,已经很傻瓜化了,很易用了。所以俺才决定推荐它。
★如何获取?
◇官网
它的官网是 https://GetLantern.org/,打开之后就会看到醒目的下载按钮。提醒一下:其官网的页面依赖 JavaScript,你的浏览器要启用 JS 脚本。
◇Lantern 官方的 GitHub 帐号(免翻墙)
一般来说,翻墙工具的官网都都会受到 GFW 的特别照顾。所以俺再提供一个【免翻墙】的下载页面(如下)。
http://ift.tt/1EkRses
(这个页面来自 Lantern 官方的 GitHub 帐号。到目前为止,GitHub 全站都可以【免翻墙】访问)
◇俺提供的 BT Sync 自动同步(免翻墙)
对于暂时无法翻墙的同学,你还可以考虑用 BT Sync 来获取。
首先安装 BT Sync,然后使用如下密钥,【自动】同步俺分享的【多款翻墙软件】。
各种翻墙软件的同步密钥 BTLZ4A4UD3PEWKPLLWEOKH3W7OQJKFPLGBT Sync 客户端的官方下载页面:1.4 版本、2.0 版本(这两个链接是【页面】链接,【不要】直接“另存为”)
从来没用过 BT Sync 的同学,请先看《扫盲 BT Sync——不仅是同步利器,而且是【分布式】网盘》。
(虽然俺博客已经被 GFW 彻底封杀,但是你可以通过“RSS博客阅读器”,看到这篇教程)
★如何安装?
(考虑到用 Windows 的读者比较多,本章节仅针对 Windows 平台)
Lantern 的安装文件自带“数字签名”。为了保险起见,照例先检查一下数字签名是否有效(如果你不懂得校验“数字签名”,先看“这篇博文”)。
安装很简单,双击这个 exe 既可(“一键式”安装)。
由于安装过程没有让你选“安装目录”,有些同学可能想知道“蓝灯安装在哪里”。很简单——你只需在“资源管理器”的地址栏输入 %APPDATA% 然后回车,就会进入“当前用户的 APPDATA 目录”,在该目录下,就可以看到有一个子目录叫做 lantern——这就是它的安装目录。
由于 Lantern 的安装【无需】管理员权限,以俺的习惯,使用【普通用户】来安装它。再次唠叨一下:能不使用管理员的场合,就尽量不要使用——可以降低一些安全风险。
★如何使用?
◇启动/停止
安装之后,你可以通过“开始菜单”或者“桌面上的图标”,来启动蓝灯。
然后在任务栏的“托盘区”会出现一个蓝灯的图标;同时,它还会自动弹出系统默认的浏览器,在浏览器上显示它的主界面。这个“主界面”很简单,大伙儿自己看一下就明白了。主界面的右下角有一个“配置按钮”,点击之后会弹出一个“配置界面”——这个界面同样很简单,俺就不多说啦。
如果你想退出,在任务栏的“托盘区图标”点右键,弹出的“快捷菜单”上会有退出的选项。
◇配置代理
蓝灯默认会在【本机地址】上开启一个 HTTP 代理的端口,端口号是 8787。
如果你的网络软件(浏览器、IM 工具、下载工具 ...)跟它运行在【同一个操作系统】,那么你只需在网络软件的代理界面上设置 HTTP 代理——地址填写 127.0.0.1 端口号填写 8787
(注:“127.0.0.1”表示“本机地址”)
如果你想要跨系统共享蓝灯的翻墙通道,参见俺的另一篇博文《多台电脑如何共享翻墙通道》。
★其它相关的链接
顺便附上跟“蓝灯”相关的几个链接:
G+ 中文圈:http://ift.tt/1bd5sWv
官方的用户论坛:洋文、中文
官方的开发者论坛:http://ift.tt/1vF6h5M
俺博客上,和本文相关的帖子(需翻墙):
如何翻墙(传说中的翻墙入门教程,不定期更新)
关于 TOR 的常见问题解答
多台电脑如何共享翻墙通道
扫盲 VPN Gate——分布式的 VPN 服务器
TOR 已复活——meek 流量混淆插件的安装、优化、原理
双管齐下的赛风3
新版本无界——赛风3失效后的另一个选择
自由門——TOR 被封之后的另一个选择
扫盲 VPN 翻墙——以 Hotspot Shield 为例
简单扫盲 I2P 的使用
如何隐藏你的踪迹,避免跨省追捕(系列)
from 编程随想的博客 http://ift.tt/1MQgZgX
Subscribe to:
Posts (Atom)